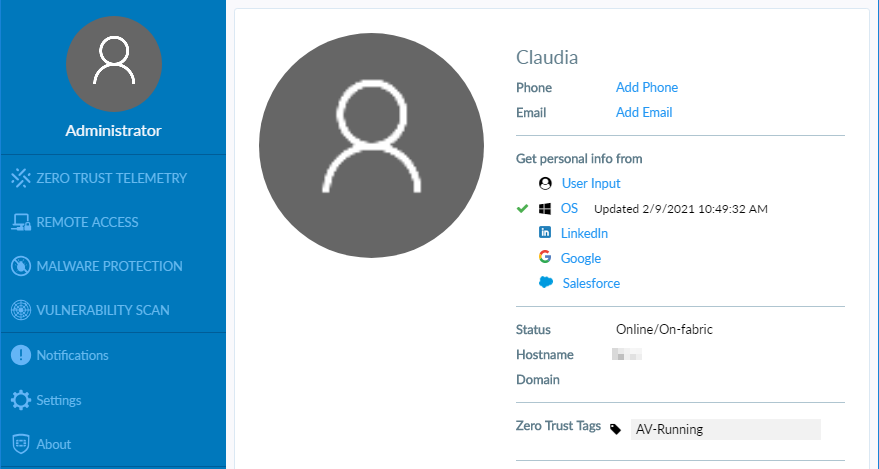
En el contexto actual de seguridad en redes, Fortinet integra funcionalidades avanzadas de telemetría dentro de su plataforma FortiOS para fortalecer el enfoque Zero Trust. Esta guía técnica ofrece una referencia detallada para ingenieros de redes y seguridad que buscan implementar, diagnosticar y resolver problemas relacionados con la configuración de Zero Trust Telemetry, utilizando las herramientas y comandos nativos de Fortinet.
Contexto y objetivo de la configuración
Zero Trust Telemetry en Fortinet se centra en la recopilación y análisis continuo de datos telemétricos de endpoints y dispositivos para validar su estado antes de permitir accesos o comunicaciones. Esta característica es clave para detectar amenazas en tiempo real, validar integridad de dispositivos y aplicar políticas basadas en la confianza dinámica. El objetivo principal de esta configuración es integrar el análisis continuo del estado del endpoint dentro del flujo de seguridad, permitiendo decisiones de acceso en base a atributos como estado del antivirus, hostnames, y tags personalizados.
Arquitectura y flujo de tráfico
La arquitectura típica involucra agentes FortiClient instalados en endpoints que reportan su estado de salud y telemetría al FortiGate. El FortiGate actúa como punto central de control para recibir la telemetría, evaluarla contra políticas de seguridad y determinar si el endpoint cumple con los requisitos para acceder a la red. El tráfico de telemetría es enviado de forma segura desde el endpoint hacia el FortiGate, y los flujos de red tradicionales se condicionan a la evaluación del estado recibido.
Cuando un endpoint reporta información, el FortiGate utiliza tags Zero Trust para marcar el estado, por ejemplo, «AV-Running» para indicar que el antivirus está activo, lo que permite establecer políticas dinámicas basadas en estos tags. Esta información también se puede integrar con soluciones de administración de identidad y acceso para reforzar la seguridad de acceso remoto y local.
Campos principales y parámetros críticos
- Status: Indica el estado de conexión del endpoint; generalmente se muestra como «Online/On-fabric» cuando está activo y autenticado dentro de la red.
- Hostname: Nombre del dispositivo que reporta telemetría, crucial para identificar y correlacionar eventos.
- Zero Trust Tags: Etiquetas personalizables que reflejan el estado dinámico del endpoint, como «AV-Running» para antivirus en ejecución, o «Compliant» para cumplimiento de políticas.
- Get personal info from: Mecanismos y fuentes desde donde se puede recolectar información adicional del endpoint (por ejemplo, OS, LinkedIn, Google, Salesforce), útil para enriquecer el contexto de seguridad.
La correcta configuración y entendimiento de estos campos permiten tomar decisiones informadas sobre la confianza y accesibilidad de los dispositivos dentro de la red.
Compatibilidad de versiones y modelos
Zero Trust Telemetry es una funcionalidad soportada nativamente a partir de FortiOS 7.4.x,7.6.x en adelante. Es compatible con la mayoría de los modelos FortiGate de gama media a alta que soportan FortiClient EMS (Enterprise Management Server) para la gestión avanzada de telemetría. Es fundamental verificar la compatibilidad del FortiClient instalado en el endpoint con la versión del FortiGate para asegurar que se reporten telemetrías complejas como los tags personalizados.
Escenarios de uso recomendados
- Control de acceso de usuarios y dispositivos: Validar que solo endpoints que cumplen políticas estrictas (antivirus activo, actualizaciones al día, etc.) puedan acceder a recursos críticos.
- Monitoreo continuo de la salud del endpoint: Detectar políticas violadas o estados inseguros para aplicar acciones de mitigación.
- Integración con Zero Trust Network Access (ZTNA): Proveer información dinámica para la evaluación de riesgos en accesos remotos.
- Automatización de respuesta: Utilizar tags Zero Trust para disparar acciones automáticas dentro de FortiOS, como quarantenas o reglas de firewall específicas.
Riesgos, errores frecuentes y cómo evitarlos
- Incompatibilidad de versión entre FortiGate y FortiClient: puede resultar en ausencia de telemetría o tags erróneos. Confirmar versiones compatibles antes de implementación.
- Falta de sincronización de la hora: Los eventos mal sincronizados dificultan la correlación de telemetría y pueden afectar la aplicación de políticas.
- Configuración incorrecta de tags Zero Trust: No asignar adecuadamente los tags o mal uso puede generar falsas aprobaciones o bloqueos.
- Deshabilitar actualizaciones automáticas: Las definiciones de antivirus y políticas deben mantenerse actualizadas para reflejar el estado real del endpoint.
- Dependencia excesiva en fuentes externas de información: Puede generar retrasos o fallas si no están correctamente autorizadas o configuradas.
Comandos de CLI útiles para diagnóstico
config system zero-trust-telemetry
    show
end
Este comando permite visualizar la configuración actual del módulo Zero Trust Telemetry, incluyendo los tags configurados y los estados de los endpoints conectados.
diagnose zero-trust debug enable
 diagnose zero-trust telemetry list
 diagnose zero-trust debug disable
La salida del comando diagnose zero-trust telemetry list muestra el estado actual de todos los endpoints que reportan telemetría, incluyendo hostname, estado, tags asignados y tiempo desde la última actualización. Este diagnóstico es fundamental para validar que la comunicación y evaluación están funcionando correctamente.
config endpoint-control tags
    edit "AV-Running"
        set description "Antivirus activo y actualizado"
    next
    edit "Compliant"
        set description "Cumple políticas de seguridad"
    next
end
Ejemplo básico para configurar tags Zero Trust dentro del FortiGate, definibles luego para políticas de seguridad y acciones automatizadas.
Buenas prácticas y checklist final
- Verificar versiones compatibles de FortiOS y FortiClient antes de implementar Zero Trust Telemetry.
- Configurar y validar la sincronización de tiempo NTP en todos los dispositivos involucrados.
- Asignar etiquetas personalizadas claras y activar sólo las necesarias para evitar sobrecarga en la evaluación.
- Implementar políticas de control basadas en los tags y estados reportados de forma progresiva, monitoreando el impacto.
- Utilizar
diagnose zero-trust telemetry listregularmente para comprobar la salud y presencia de los endpoints. - Evitar dependencia excesiva en fuentes externas sin validar accesos ni permisos.
- Mantener actualizadas las definiciones de antivirus y software de FortiClient para asegurar la fidelidad de los datos telemétricos.
- Documentar cambios y políticas establecidas para facilitar futuras auditorías y mantenimientos.