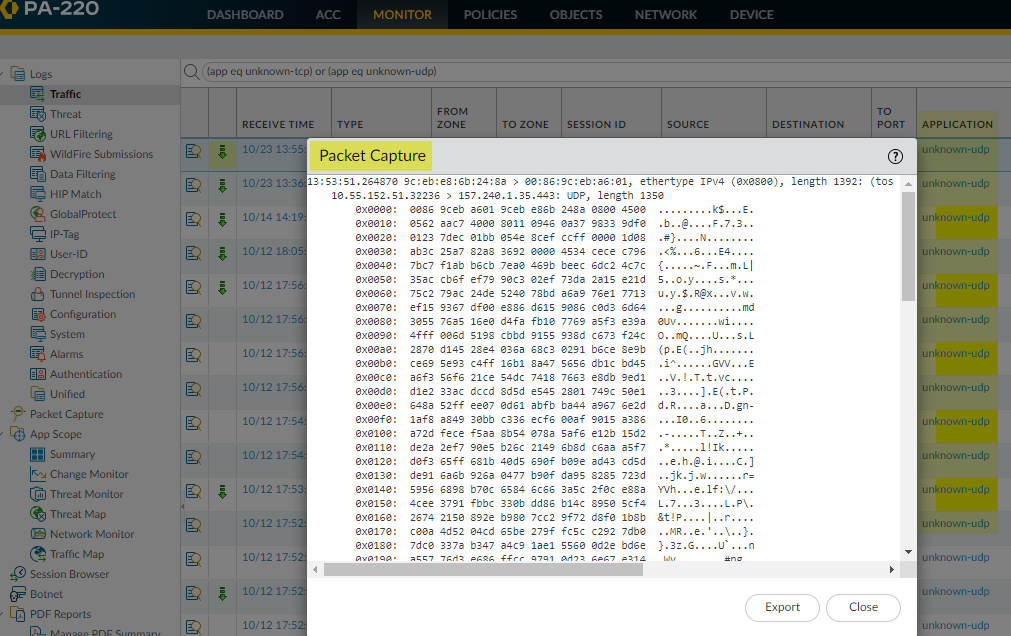
La función de Packet Capture en dispositivos Palo Alto Networks es una herramienta fundamental para el análisis detallado del tráfico de red. Esta configuración permite capturar los paquetes que atraviesan el firewall para su posterior inspección, facilitando la detección y resolución de problemas de conectividad, análisis de amenazas o investigación de incidentes de seguridad. Empleando esta funcionalidad, los administradores pueden entender mejor el comportamiento del tráfico y confirmar si las políticas de seguridad están actuando como esperado.
Campos principales
Cada captura de paquete en Palo Alto Networks tiene varios campos relevantes que describen el contexto y contenido de los datos recopilados:
- Receive Time: Marca temporal exacta en que fue capturado el paquete, útil para correlacionar eventos en la red.
- Type: Tipo de paquete o intento de comunicación (ejemplo: TCP, UDP, ICMP).
- From Zone y To Zone: Zonas de seguridad de origen y destino del paquete, lo que ayuda a validar las políticas aplicadas.
- Session ID: Identificador único de la sesión que permite seguir el flujo del paquete dentro del contexto de la conexión.
- Source y Destination: Dirección IP origen y destino del tráfico, clave para determinar los extremos involucrados.
- To Port: Puerto destino al que se dirige el paquete, esencial para identificar servicios o aplicaciones.
- Application: Clasificación por la aplicación o el protocolo identificado por el firewall, fundamental para entender el tipo de tráfico.
- Payload: Información hexadecimal y ASCII del paquete capturado que representa los datos reales transmitidos.
Compatibilidad de versiones y modelos
La función de Packet Capture está disponible en la mayoría de los dispositivos Palo Alto Networks que ejecutan PAN-OS, desde versiones relativamente antiguas hasta las más recientes, incluyendo 8.x, 9.x y 10.x, con mejoras progresivas en la interfaz y capacidad de filtrado.
Respecto a modelos, es compatible con la serie PA-200, PA-220, PA-500, PA-800, PA-3000, PA-5000 y PA-7000, tanto en hardware físico como en entornos virtualizados (VM-Series). Sin embargo, las limitaciones pueden variar en cuanto a la cantidad de memoria dedicada a buffers de captura y rendimiento máximo, impactando la duración y volumen de paquetes almacenados antes de sobreescritura.
Escenarios de uso y recomendaciones
El Packet Capture se emplea habitualmente para:
- Diagnóstico de problemas de red complejos donde las políticas aparentemente bloquean tráfico legítimo.
- Investigación forense tras incidentes de seguridad para analizar el contenido exacto del tráfico sospechoso o malicioso.
- Validación y prueba de nuevas reglas o configuraciones para comprobar cómo se comportan los paquetes a nivel granular.
- Detección de aplicaciones no autorizadas o tráfico anómalo cuando la clasificación automática no es concluyente.
Es importante controlar el impacto en el rendimiento y almacenamiento al dejar esta función activa, por lo cual debe habilitarse de forma temporal y con filtros adecuados para limitar la cantidad de datos capturados.
Comandos de CLI útiles para diagnóstico
show counter global filter packet-capture: Muestra las estadísticas relacionadas con las capturas de paquetes actuales.debug dataplane packet-diag set capture on filename: Inicia una captura avanzada orientada al dataplane.debug dataplane packet-diag show capture: Visualiza el contenido de un archivo de captura guardado.clear running capture: Limpia los buffers de captura activos para reiniciar el proceso.show running capture: Permite monitorear el estado actual de las capturas activas en tiempo real.
Buenas prácticas de configuración
- Definir filtros precisos por direcciones IP, puertos y zonas para minimizar el volumen de tráfico capturado.
- Limitar la duración de la captura para evitar degradar el rendimiento del firewall.
- Utilizar nombres descriptivos para los archivos de captura para facilitar su identificación posterior.
- Exportar las capturas en formato pcap para analizar con herramientas externas como Wireshark.
- Revisar y limpiar periódicamente los archivos de captura almacenados para liberar espacio en el dispositivo.
- Evitar realizar capturas completas en entornos productivos sin restricciones, ya que pueden afectar la latencia y throughput.