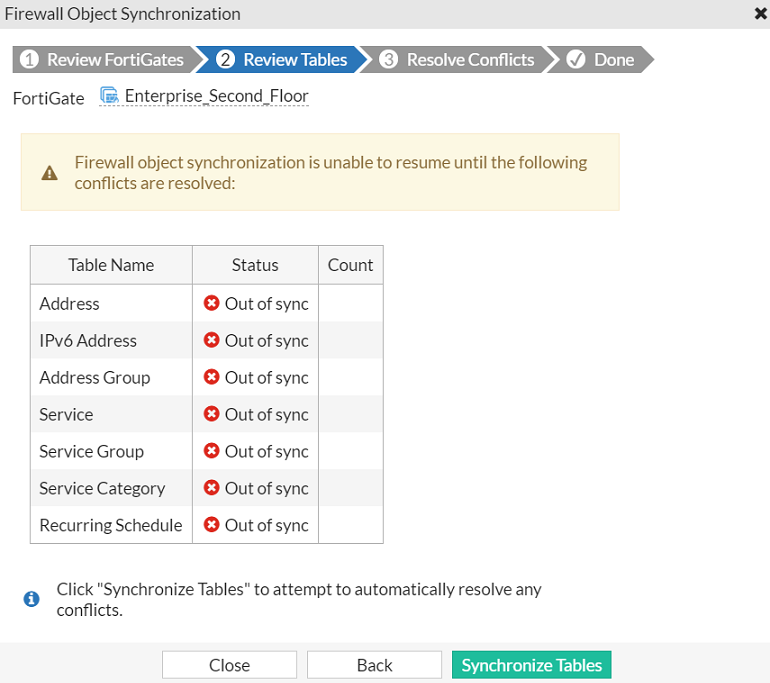
En entornos que utilizan dispositivos FortiGate, la sincronización de los objetos del firewall entre distintos dispositivos es esencial para mantener la coherencia en las políticas de seguridad y reglas de tráfico. Esta configuración aborda la sincronización de objetos tales como direcciones IP, grupos de direcciones, servicios y horarios recurrentes. Cuando esta sincronización falla, puede causar conflictos que impiden la correcta aplicación de las políticas y, por ende, vulnerabilidades o bloqueos inesperados dentro de la red.
Campos principales
- Tabla Name (Table Name): Indica el tipo de objeto dentro del firewall, como Address (direcciones IP), Address Group (grupos de direcciones), Service (servicios definidos), entre otros. Cada tabla representa una categoría de configuración necesaria para las reglas de firewall.
- Estado (Status): Muestra si la tabla está sincronizada o no. El estado Out of sync indica que la tabla tiene inconsistencias entre dispositivos que requieren resolución para evitar problemas operativos.
- Count (Cantidad): Muestra el número de entradas o registros dentro de cada tabla. Un conteo puede ayudar a entender la magnitud del objeto configurado y facilitar la identificación de conflictos basados en cambios recientes.
- Botón Sincronizar Tablas (Synchronize Tables): Permite intentar resolver automáticamente los conflictos para reestablecer la sincronización entre dispositivos, esencial para restaurar la funcionalidad normal sin tener que intervenir manualmente cada objeto.
Compatibilidad de versiones y modelos
La funcionalidad de sincronización centralizada de objetos firewall está disponible a partir de FortiOS 6.0 en adelante, con mejoras significativas en las versiones 7.4.x,7.6.x y 7.0, donde se ha optimizado la resolución automática de conflictos y el manejo de tablas complejas.
Esta característica es comúnmente usada en FortiGate de gama media y alta, principalmente en modelos orientados a sucursales o entornos empresariales con múltiples dispositivos que requieren alta disponibilidad y sincronización, como los modelos en clúster o en configuraciones HA (alta disponibilidad). En cambios recientes, la interfaz gráfica ha simplificado la administración de estas tablas, aunque los modelos más antiguos o de gama muy baja podrían tener opciones limitadas y requerir configuraciones manuales por CLI.
Limitaciones frecuentes incluyen cambios en nombres de parámetros entre versiones, como renombramiento de ciertas tablas o métodos de validación, además de restricciones de memoria en dispositivos pequeños que pueden provocar fallos en sincronización al manejar objetos muy voluminosos o complejos. Por ello, es recomendable verificar primero la compatibilidad y recursos disponibles en el modelo y versión específica antes de implementar sincronización masiva.
Escenarios de uso y recomendaciones
Un escenario típico para utilizar la sincronización de objetos es en organizaciones que mantienen un firewall distribuido con políticas uniformes. Se puede evitar discrepancias en rutas, permisos o bloqueos aplicando esta sincronización para garantizar que los diferentes dispositivos ejecuten las mismas reglas sin excepción.
Si esta configuración se ejecuta incorrectamente, por ejemplo, forzando una sincronización sin resolver conflictos manuales, pueden ocurrir caídas temporales en la seguridad o incluso bloqueos de tráfico legítimo, ya sea por reglas mal aplicadas o ausencia de reglas específicas. El fabricante recomienda revisar cuidadosamente los conflictos y emplear la función de Sincronizar Tablas solo luego de analizar los impactos, haciendo respaldos previos para poder restaurar configuraciones anteriores.
Igualmente, se aconseja mantener actualizadas las versiones del firmware para que las funciones de sincronización correspondan con la infraestructura y así aprovechar mejoras en detección y resolución de conflictos.
Comandos de CLI útiles para diagnóstico
diagnose firewall sync status: Permite verificar el estado actual de sincronización entre dispositivos y detectar tablas con discrepancias.execute firewall sync retry: Fuerza un intento manual de re-sincronización, útil después de resolver conflictos.show firewall address: Lista las direcciones configuradas para comparar y detectar inconsistencias entre equipos.get system ha status: Muestra el estado de alta disponibilidad, importante para verificar que todos los nodos estén sincronizados.diagnose debug application ha -1: Habilita el debug específico de HA para ver detalles de errores de sincronización.
Buenas prácticas de configuración
- Realizar respaldos de la configuración antes de iniciar procesos de sincronización para poder restaurar estados anteriores si ocurrieran errores.
- Resolver manualmente los conflictos detectados en cada tabla antes de forzar la sincronización automática para evitar datos corruptos o reglas fallidas.
- Actualizar el firmware regularmente para contar con las últimas funcionalidades de sincronización y corrección de errores.
- Implementar políticas y objetos estandarizados y organizados para minimizar las discrepancias entre dispositivos.
- Monitorear constantemente los logs y estados HA para detectar problemas de sincronización a tiempo y prevenir impactos en la red.
- Probar cambios en entornos de laboratorio antes de aplicarlos a producción, especialmente en redes complejas o multi-sitio.
- Documentar cualquier excepción o ajuste manual realizado en los objetos sincronizados para mantener control y trazabilidad.