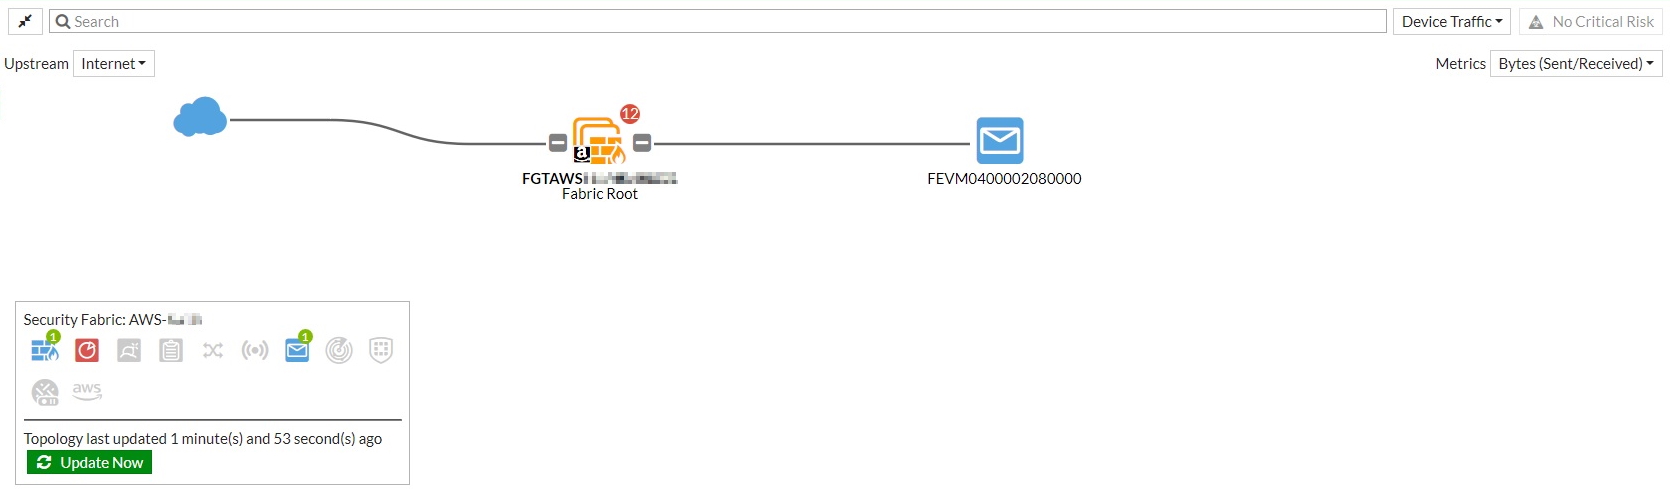
Fortinet Security Fabric es una solución integral de seguridad que permite integrar múltiples dispositivos FortiGate y otros componentes de seguridad para gestionar y proteger redes complejas, incluyendo entornos en la nube como AWS. La configuración de Security Fabric en AWS facilita la coordinación y visualización en tiempo real de la topología, el tráfico, eventos y alertas, mejorando la respuesta ante incidentes y la gestión del riesgo.
Campos principales
- Nombre del Fabric Root: Es la identificación del dispositivo que actúa como nodo raíz o principal en la red Security Fabric. En este contexto, se observa un FortiGate con un nombre específico que representa la instancia raíz para la administración del ambiente AWS.
- Conexiones y nodos: El diagrama ilustra la relación entre el FortiGate raíz, la conexión a Internet y otros dispositivos o nodos integrados (como puede ser un servidor de correo u otros appliances). Esta vista ayuda a entender el flujo de información y cómo se despliega la seguridad en toda la infraestructura.
- Métricas de tráfico: Especifica el tipo de dato que se analiza, por ejemplo bytes enviados y recibidos. Permite monitorear el comportamiento del tráfico para identificar patrones o anomalías.
- Indicadores y notificaciones: Los números visibles en el nodo FortiGate (como el «12» en color rojo) indican alertas o eventos críticos que requieren atención inmediata. La visibilidad en la plataforma facilita la rápida reacción ante posibles incidentes de seguridad.
- Actualización de Topología: La opción para actualizar la vista (“Update Now”) muestra que se puede obtener información al instante sobre los cambios recientes en la red o estado de los dispositivos, vital para mantener la red segura y al día.
Compatibilidad de versiones y modelos
La funcionalidad de Security Fabric está disponible a partir de FortiOS 7.4.x,7.7.x y se ha ido enriqueciendo en versiones posteriores como FortiOS 7.4.x,7.6.x, 7.4.x,7.6.x, 7.0 y 7.2. Las mejoras incluyen mayor integración con servicios cloud, mejor rendimiento y soporte ampliado para múltiples módulos de seguridad.
Generalmente, esta configuración es común en modelos FortiGate de gama media y alta, que cuentan con capacidad suficiente para procesar múltiples dispositivos y realizar análisis en tiempo real. Los equipos diseñados para sucursales o entornos pequeños pueden carecer de algunas funcionalidades avanzadas del Security Fabric o pueden tener interfaces simplificadas que limitan la integración completa.
Entre limitaciones típicas se encuentran la incompatibilidad con versiones extremadamente antiguas de FortiOS donde muchas de las funciones de integración con AWS o visualización gráfica no estaban disponibles o estaban fragmentadas. Asimismo, los parámetros y botones de configuración han cambiado en los menús a lo largo de las actualizaciones del firmware, por lo que es crucial revisar la documentación oficial para cada versión específica.
Escenarios de uso y recomendaciones
Security Fabric es ideal en escenarios donde se necesita una gestión centralizada y visibilidad completa de la seguridad distribuida entre infraestructuras híbridas, como oficinas físicas y ambientes en la nube AWS. Por ejemplo, organizaciones que desplegan aplicaciones críticas en AWS pueden controlar y proteger el tráfico que sale o entra mediante FortiGate configurando el Fabric Root como punto de control principal.
Un error común al integrar Security Fabric es no sincronizar adecuadamente las versiones de firmware entre los distintos elementos o no habilitar correctamente las políticas entre nodos, lo que puede provocar pérdida de visibilidad o errores en la correlación de eventos.
Fortinet recomienda asegurar que todos los elementos de Security Fabric estén actualizados y autenticados mediante certificados válidos, usar únicamente credenciales y permisos estrictamente necesarios para evitar acceso no autorizado, y monitorizar regularmente los eventos críticos que emite el Fabric para reaccionar rápido ante amenazas.
Comandos de CLI útiles para diagnóstico
get system status– Permite ver información general del dispositivo, incluyendo versión de FortiOS y estado del Security Fabric.diagnose debug application fnsysctl -1– Para activar logs detallados que ayudan a identificar problemas en la comunicación del Fabric.config system fabric;→show– Muestra la configuración actual del Security Fabric, sus nodos y relaciones.execute security-fabric info– Proporciona un resumen del estado del Fabric y los dispositivos conectados.diagnose security-fabric peer list– Verifica los peers conectados y su estado para asegurar la correcta sincronización.
Buenas prácticas de configuración
- Usar siempre certificados y autenticación mutua para los miembros del Security Fabric para evitar interceptación o conexiones no deseadas.
- Configurar políticas de firewall estrictas que permitan solo el tráfico necesario a través del Security Fabric para minimizar vectores de ataque.
- Actualizar regularmente el firmware de todos los dispositivos para aprovechar mejoras y correcciones de seguridad.
- Monitorear las alertas y eventos críticos usando dashboards y herramientas automatizadas para reaccionar rápido.
- Documentar la topología y cambios de configuración para facilitar auditorías y resolución de incidencias.
- Probar la conectividad y autenticación entre nodos tras cualquier cambio para validar que los enlaces del Fabric estén activos.
- Evitar configuraciones manuales conflictivas y preferir la gestión a través de FortiManager o FortiCloud cuando sea posible, para asegurar coherencia.
- Capacitar al equipo de seguridad en el manejo de Security Fabric, ya que su complejidad requiere comprensión para un manejo óptimo.