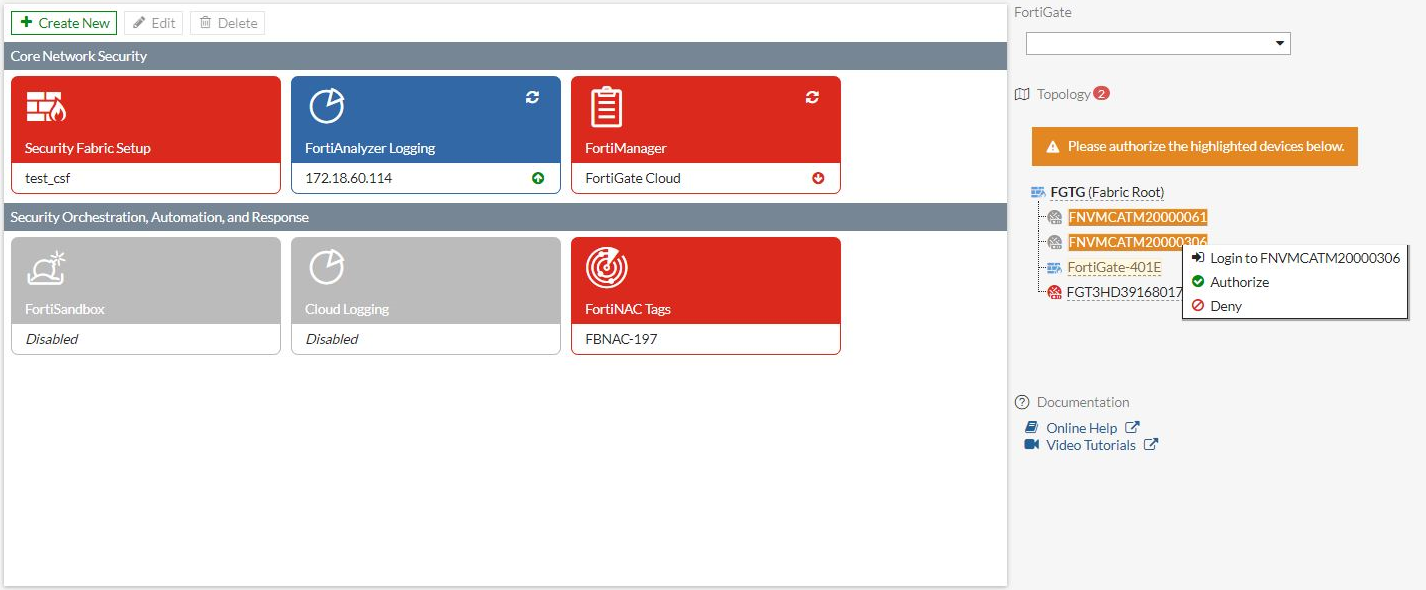
FortiGate Security Fabric es una arquitectura integrada destinada a mejorar la seguridad y la visibilidad en redes empresariales. Permite la interconexión y orquestación de distintos dispositivos Fortinet y sistemas de seguridad para coordinar la detección de amenazas, la respuesta automatizada y la gestión centralizada.
Mediante la configuración del Security Fabric, se consigue una defensa en profundidad que abarca tanto hardware de seguridad como soluciones en la nube y sistemas de análisis. Esto resuelve problemas comunes como la falta de coordinación entre dispositivos de seguridad, insuficiente visibilidad de la red y complicaciones en la gestión cuando hay múltiples políticas o equipos desplegados.
Campos principales
- Security Fabric Setup: Este campo muestra el nombre del Security Fabric configurado. Sirve para identificar el dominio de seguridad donde se incluyen diversos dispositivos Fortinet. Activar y definir este nombre es fundamental para que los equipos puedan comunicarse dentro del fabric.
- FortiAnalyzer Logging: Indica la IP o nombre del servidor FortiAnalyzer, el sistema que recoge y analiza logs de firewall y otros dispositivos. Configurarlo permite centralizar la monitorización y aumentar la capacidad de detección de anomalías.
- FortiManager: Define el sistema de gestión centralizada para administrar políticas y configuraciones en dispositivos FortiGate del fabric. Su configuración facilita el despliegue de cambios coordinados y reduce errores manuales.
- FortiSandbox: Representa el sistema para análisis avanzado de archivos sospechosos en un entorno aislado. Su estado activo o desactivado implica si se utiliza para detectar amenazas avanzadas y malware zero-day.
- Cloud Logging: Permite enviar registros a soluciones cloud, facilitando la correlación de eventos y análisis remoto.
- FortiNAC Tags: Muestra las etiquetas aplicadas en FortiNAC para identidad y control de acceso de dispositivos dentro de la red.
- Topology y autorización de dispositivos: En la parte derecha se muestra la topología del fabric con nodos que representan dispositivos FortiGate u otros. Los estados resaltados indican dispositivos que requieren autorización para integrarse al fabric. Esto es crucial para evitar la inclusión no autorizada de equipos y mantener la integridad del fabric.
Compatibilidad de versiones y modelos
La funcionalidad Security Fabric está disponible generalmente desde FortiOS 6.0 en adelante, con mejoras significativas en las versiones 7.4.x,7.6.x, 7.4.x,7.6.x, 7.0 y superiores. Las versiones más recientes han optimizado la interfaz gráfica, la integración con FortiManager y el soporte para nuevos módulos de seguridad como FortiNAC y FortiSandbox.
Este tipo de configuración es compatible con la gama media y alta de dispositivos FortiGate, especialmente los modelos diseñados para sucursales grandes, centros de datos y redes corporativas. Equipos de rango bajo o versiones muy antiguas pueden no soportar todas las funciones del Security Fabric, o la interfaz para gestionarlo puede ser limitada.
Algunas limitaciones comunes incluyen la necesidad de actualizar firmware para soportar dispositivos nuevos, la imposibilidad de integrar ciertos servicios cloud en modelos pequeños y diferencias en la nomenclatura o ubicación de opciones en la interfaz web o CLI entre versiones mayores.
Escenarios de uso y recomendaciones
El Security Fabric es especialmente útil en entornos empresariales con múltiples dispositivos de seguridad distribuidos, donde se requiere coordinación para mejorar la detección de amenazas y responder rápidamente a incidentes. También es ideal para integraciones con FortiAnalyzer y FortiManager que centralizan la gestión y el análisis.
Una configuración errónea que deje dispositivos sin autorizar o mal integrados puede generar brechas en la visibilidad, creando puntos ciegos en la red. Además, no habilitar correctamente la recolección de logs o los enlaces con FortiManager puede dificultar la respuesta ante incidentes.
Fortinet recomienda autorizar manualmente cada dispositivo que ingresa al Security Fabric para mantener el control y evitar que equipos no confiables se integren. Del mismo modo, se aconseja mantener actualizado el firmware y revisar periódicamente la topología para detectar cambios inesperados.
Comandos de CLI útiles para diagnóstico
diagnose sys top: Permite visualizar los procesos activos, útil para comprobar el estado de servicios relacionados con el fabric.get system performance top: Monitoriza recursos del sistema en tiempo real y ayuda a identificar cuellos de botella en dispositivos del fabric.diagnose debug application fnsysctl 3: Activa el debug para problemas de sistema en FortiGate, incluyendo eventos del Security Fabric.show full-configuration system central-management: Muestra la configuración actual del FortiManager asociado y detalles para integración.diagnose debug enableseguido dediagnose debug flow filterydiagnose debug flow trace start: Para revisar el tráfico y eventos relacionados a dispositivos en el fabric.execute securityfabric status: Comando específico para validar el estado general del Security Fabric y dispositivos sincronizados.
Buenas prácticas de configuración
- Autorizar explícitamente cada dispositivo que participa en el Security Fabric para evitar accesos no deseados.
- Mantener actualizado el firmware de todos los dispositivos para asegurar compatibilidad y renovación de funciones.
- Configurar correctamente la integración con FortiAnalyzer y FortiManager para centralizar logs y gestión.
- Revisar periódicamente la topología del fabric para detectar y resolver rápidamente cualquier dispositivo fuera de lugar o no autorizado.
- Utilizar etiquetas y políticas en FortiNAC para mejorar control de acceso y segmentación en la red.
- Documentar la estructura y configuración del Security Fabric para facilitar auditorías y mantenimientos futuros.
- Evitar deshabilitar funciones críticas sin entender el impacto que pueden tener en la coherencia del fabric.
- Probar y validar cada cambio mediante comandos CLI y análisis de logs, asegurando que los dispositivos se integran y comunican correctamente.