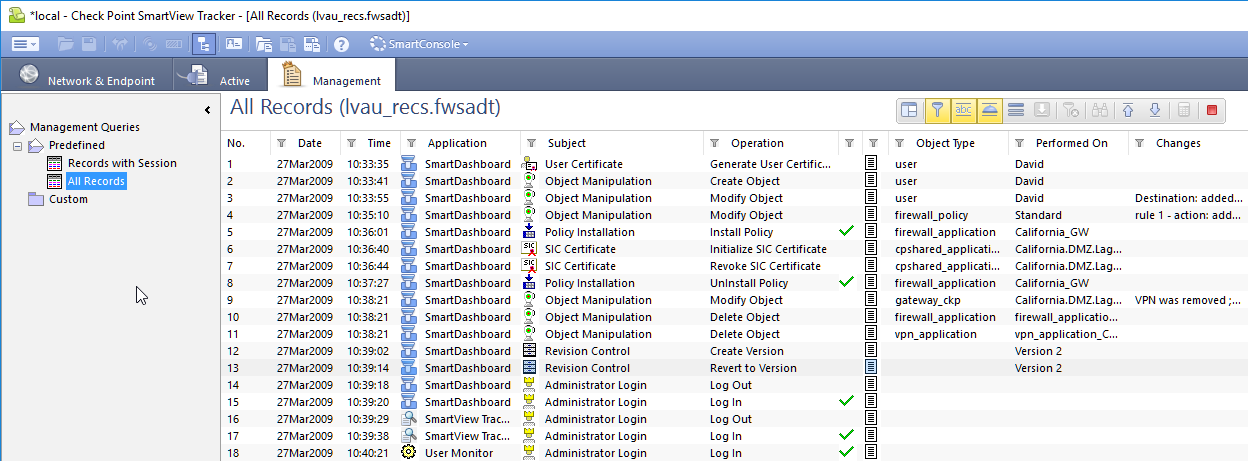
En entornos de seguridad gestionados con tecnologías Check Point, el análisis y gestión de registros (logs) es fundamental para la monitorización, auditoría y solución de problemas. La configuración y visualización de registros a través de SmartView Tracker facilita a los administradores de seguridad obtener información detallada sobre eventos relacionados con políticas de firewall, autenticaciones y modificaciones de objetos dentro de la infraestructura de seguridad.
Campos principales
El sistema de registro en Check Point SmartView Tracker muestra diversos campos clave que permiten identificar con precisión cada evento:
- No.: Número secuencial del registro para referencia rápida.
- Date y Time.: Fecha y hora exacta en que ocurrió el evento, fundamental para correlacionar incidentes.
- Application.: Indica la aplicación o componente Check Point que generó el evento, como SmartDashboard o User Monitor.
- Subject.: Identifica al usuario o entidad que realizó la acción o a quién está asociado el evento, por ejemplo, un usuario administrador o un certificado.
- Operation.: Describe la actividad realizada, como instalación de políticas, modificaciones de objetos, autenticaciones o revocaciones de certificados SIC.
- Object Type.: Categoriza el tipo de objeto afectado en el evento, tales como políticas de firewall, aplicaciones o usuarios.
- Performed On.: Muestra el destino o el objeto sobre el que se aplicó la operación, por ejemplo un gateway específico o una regla de firewall concreta.
- Changes.: Detalla las modificaciones específicas llevadas a cabo, permitiendo una auditoría precisa de cambios realizados.
Compatibilidad de versiones y modelos
El módulo SmartView Tracker y su manejo de registros están presentes en la mayoría de versiones de software Check Point, particularmente desde la serie Check Point NGX R65 hasta las implementaciones más recientes del Check Point Security Management Server sobre R80.X y superiores. Es compatible con todas las familias de gateways Check Point, incluyendo dispositivos 700, 1400 y 15000, así como instalaciones basadas en software sobre servidores estándar.
Sin embargo, versiones antiguas pueden presentar diferencias en la interfaz gráfica o en el formato de logs. Algunos modelos muy antiguos presentan limitaciones en la capacidad de almacenamiento y visualización directa de logs, en cuyo caso se recomienda el uso adicional del SmartEvent para análisis avanzados.
Escenarios de uso y recomendaciones
El análisis detallado de registros es vital en entornos donde:
- Se requiera auditar cambios realizados por administradores para evitar configuraciones no autorizadas o errores humanos.
- Se monitoreen instalaciones o desinstalaciones de políticas para validar que los cambios en la seguridad se apliquen correctamente.
- Se controlen operaciones sensibles como la gestión y revocación de certificados SIC, esenciales para la confiabilidad en la comunicación segura entre gateways y Management Server.
- Se evalúen accesos y actividades de usuarios en el sistema para detectar posible actividad malintencionada o fallos en autenticación.
Ignorar estos registros puede conducir a riesgos como brechas de seguridad, configuraciones inconsistentes o falta de trazabilidad ante incidentes de seguridad.
Comandos de CLI útiles para diagnóstico
Además del SmartView Tracker, la CLI de Check Point dispone de comandos poderosos para la gestión de registros y diagnóstico:
fw log -start: Inicia la visualización en tiempo real de los logs del firewall.fw log -n <número>: Muestra las últimas n entradas del log.cpwd_admin list: Verifica el estado de los procesos de proveedor de seguridad.cpstat mg: Estado del Management Server, incluyendo la disponibilidad de los logs.cpstat fw: Verifica el estado del firewall y su capacidad para recibir y procesar logs.
Buenas prácticas de configuración
Para garantizar la efectividad y confiabilidad en la gestión de registros se recomienda:
- Configurar correctamente la retención y rotación de logs para evitar saturación del Management Server.
- Utilizar roles y permisos adecuados para limitar el acceso a funcionalidades críticas de modificación y visualización de registros.
- Auditar periódicamente los cambios registrados para detectar eventuales manipulaciones o errores humanos.
- Implementar alertas automáticas basadas en eventos críticos para una respuesta rápida ante incidentes.
- Realizar copias de seguridad de logs estratégicos para cumplir con normativas de cumplimiento y auditoría.
- Actualizar a versiones soportadas y con parches de seguridad para aprovechar mejoras en la gestión y seguridad del sistema de logs.