Contexto y objetivo de la configuración
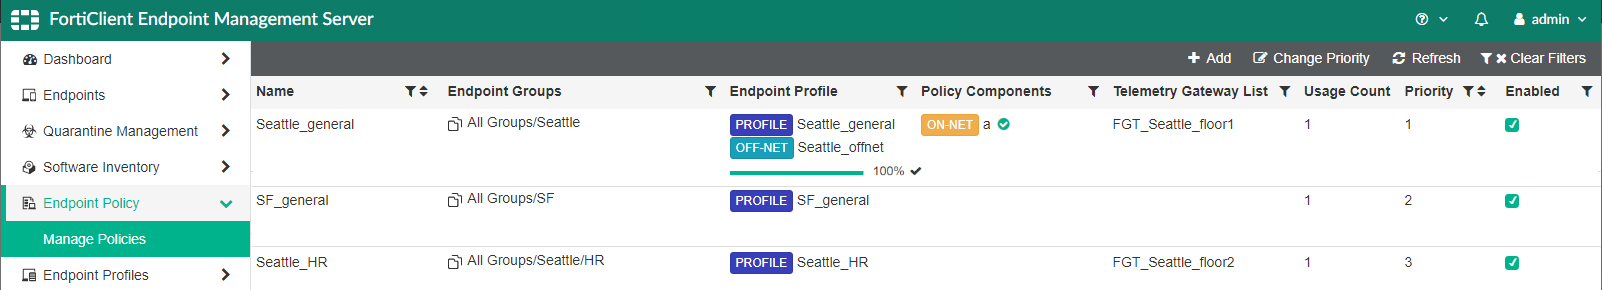
Fortinet Endpoint Management Server permite administrar políticas y perfiles para endpoints dentro de una red empresarial, facilitando la aplicación de controles de seguridad adaptados a diferentes grupos de dispositivos y ubicaciones. El objetivo principal de esta configuración es definir políticas endpoint granulares que asignen perfiles específicos a grupos determinados, gestionando parámetros como componentes de política, prioridades de aplicación y listas de gateways de telemetría. Esto asegura una protección adecuada conforme a las necesidades del departamento o locación física, mejorando la postura de seguridad sin comprometer la usabilidad.
Arquitectura y flujo de tráfico
En esta arquitectura, el Endpoint Management Server actúa como el controlador central que distribuye políticas y perfiles a los endpoints registrados. Los endpoints se agrupan lógicamente en grupos y subgrupos (por ejemplo, «All Groups/Seattle», «All Groups/SF») que facilitan la asignación específica de configuraciones. Las políticas aplican perfiles de seguridad con componentes ON-NET y OFF-NET para diferentes contextos de conectividad, pudiendo diferenciarse el comportamiento según si el endpoint está dentro o fuera de la red corporativa.
El tráfico de telemetría generado por los endpoints es enviado a gateways específicos (por ejemplo, «FGT_Seattle_floor1»), donde se recopila información para análisis y correlación. Los endpoints consultan periódicamente estas políticas para actualizar su configuración y asegurar cumplimiento continuo.
Campos principales y parámetros críticos
- Name: Identificador único de la política, debe ser descriptivo para facilitar su gestión.
- Endpoint Groups: Permite seleccionar uno o varios grupos de endpoints a los que se aplicará la política.
- Endpoint Profile: Define el conjunto de configuraciones y controles que se aplicarán; puede incluir perfiles distintos para estados ON-NET y OFF-NET, otorgando flexibilidad según contexto de red.
- Policy Components: Indica las características activas dentro de la política, por ejemplo, si se aplican controles en red o en dispositivo.
- Telemetry Gateway List: Listado de gateways encargados de recibir y procesar telemetría, vinculados directamente con la política para mejorar visibilidad y control.
- Usage Count y Priority: Métricas internas que permiten determinar la aplicación de políticas en casos de solapamiento, asegurando que la política más prioritaria se aplique correctamente.
- Enabled: Estado activo o inactivo de la política, fundamental para pruebas y gestión gradual.
Compatibilidad de versiones y modelos
Esta funcionalidad está disponible principalmente en FortiClient Endpoint Management Server integrados con FortiOS a partir de la versión 6.0 en adelante, siendo compatible con diferentes modelos de FortiGate como gateways de telemetría y con clientes FortiClient en sus versiones modernas. Se recomienda validar la versión del FortiClient para asegurar soporte completo de perfiles y políticas, así como la correcta interoperabilidad en modo ON-NET y OFF-NET.
Modelos de FortiGate desde la serie 60F en adelante garantizan capacidad suficiente para actuar como telemetry gateways, aunque la arquitectura puede ser escalada según la cantidad de endpoints y tráfico de telemetría esperado.
Escenarios de uso recomendados
- Organizaciones con múltiples sedes o departamentos que requieran aplicar políticas diferenciadas por ubicación o función, como se observa con grupos y subgrupos específicos (Seattle_general, SF_general, Seattle_HR).
- Entornos híbridos donde los endpoints se conectan dentro y fuera de la red corporativa, necesitando perfiles ON-NET y OFF-NET para mantener controles consistentes en ambos entornos.
- Ambientes que requieran visibilidad avanzada mediante telemetría para cumplimiento normativo, análisis forense o respuesta ante incidentes mediante integración con gateways FortiGate dedicados.
- Implementaciones con necesidad de gestión centralizada y escalabilidad en políticas y perfiles, automatizando actualizaciones según cambios organizativos.
Riesgos, errores frecuentes y cómo evitarlos
- Conflictos de prioridad entre políticas: Asignar prioridades incorrectas o duplicadas puede provocar que una política inapropiada se aplique, afectando la seguridad o el rendimiento. Supervisar y ajustar prioridades es crítico.
- Asignación incorrecta de grupos o perfiles: No seleccionar correctamente los grupos o perfiles puede dejar endpoints sin protección adecuada. Verificar cuidadosamente el mapeo de grupos y perfiles.
- Falta de habilitación de políticas: Crear la política pero dejarla deshabilitada es un error común que impide su aplicación.
- Desincronización con gateways de telemetría: Si los endpoints y gateways no están correctamente configurados, se pierde visibilidad y los datos pueden no reportarse adecuadamente.
- No actualizar versiones: Utilizar versiones obsoletas de FortiClient o del servidor puede limitar funciones o introducir incompatibilidades.
Comandos de CLI útiles para diagnóstico
Ejemplo de configuración básica de una política de endpoint en CLI
config endpoint-policy
    edit "Seattle_general"
        set endpoint-group "All Groups/Seattle"
        set endpoint-profile "Seattle_general"
        set endpoint-profile-offnet "Seattle_offnet"
        set policy-components enable
        set telemetry-gateway-list "FGT_Seattle_floor1"
        set priority 1
        set status enable
    next
    edit "SF_general"
        set endpoint-group "All Groups/SF"
        set endpoint-profile "SF_general"
        set priority 2
        set status enable
    next
end
Comandos para diagnóstico y verificación de políticas aplicadas
diagnose endpoint policy list
get endpoint policy status

diagnose endpoint telemetry gateway list
diagnose debug enable
diagnose debug application endpointd 255
El comando diagnose endpoint policy list muestra todas las políticas de endpoint configuradas y sus parámetros clave, facilitando la revisión de grupos y perfiles asignados. get endpoint policy status permite verificar qué políticas están activas y si su estado es correcto. Los comandos de telemetría permiten comprobar que los gateways asignados están operativos y recibiendo datos. La activación de debug con diagnose debug application endpointd 255 es útil para análisis en profundidad en caso de problemas de sincronización o aplicación de políticas en los endpoints.
Buenas prácticas y checklist final
- Documentar meticulosamente los grupos y perfiles usados, asegurando su correspondencia con la estructura organizativa.
- Revisar y probar las políticas en ambientes controlados antes de la implementación masiva.
- Asegurarse de asignar correctamente el gateway de telemetría para una completa visibilidad.
- Actualizar periódicamente versiones de FortiClient y FortiOS para preservar compatibilidad y seguridad.
- Monitorear la aplicación y funcionamiento de políticas mediante CLI y GUI, corrigiendo desviaciones inmediatamente.
- Evitar sobrecargar a una sola política con múltiples grupos disímiles, promoviendo un diseño modular y claro.