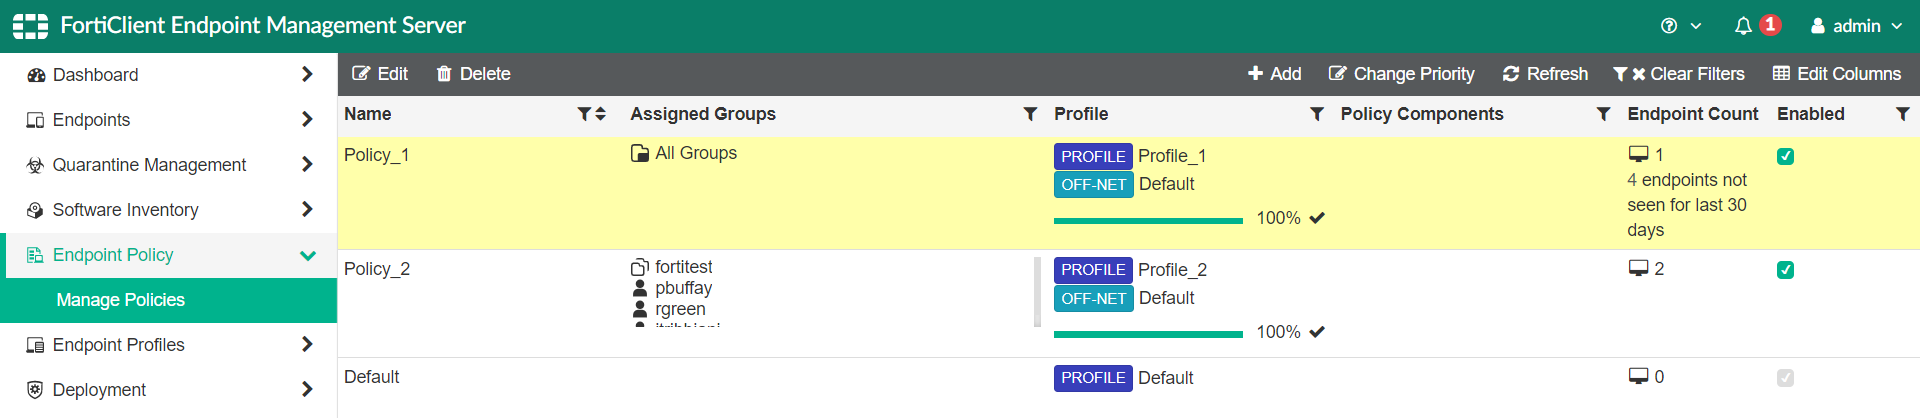
Contexto y objetivo de la configuración
FortiClient Endpoint Management Server (EMS) es una solución centralizada para administrar políticas y configuraciones de seguridad en endpoints dentro de una organización. El objetivo principal de esta configuración es definir y administrar políticas de endpoint que se apliquen a grupos específicos de dispositivos o usuarios, garantizando así un control granular sobre la seguridad y cumplimiento en la red. Estas políticas permiten establecer perfiles de seguridad, incluyendo protección antivirus, control de acceso y configuraciones de red, asegurando que los endpoints cumplan con criterios corporativos definidos.
Arquitectura y flujo de tráfico
En una arquitectura típica con FortiClient EMS, los endpoints instalan agentes FortiClient que comunican su estado y reciben políticas desde el servidor EMS. La comunicación es bidireccional y asegurada, utilizando protocolos cifrados para proteger la integridad y confidencialidad de los datos. El flujo de tráfico relevante incluye las actualizaciones de políticas, reportes de estado, y acciones de remediación. El EMS administra múltiples grupos de endpoints, aplicando políticas específicas basadas en la asignación de cada dispositivo o usuario a dichos grupos, lo que permite una administración escalable en entornos grandes o distribuidos.
Campos principales y parámetros críticos
La gestión eficiente de políticas en FortiClient EMS requiere comprensión de varios elementos clave:
- Name (Nombre de la política): Identificador único para referenciar la política.
- Assigned Groups (Grupos asignados): Define a qué grupos de endpoints se aplicará la política. Puede ser un grupo amplio («All Groups») o grupos específicos.
- Profile (Perfil): Conjunto de configuraciones predefinidas o personalizadas que definen reglas de seguridad, configuraciones de red, y otros parámetros esenciales para la política.
- Policy Components (Componentes de la política): Elementos específicos incluidos en la política, que pueden variar desde módulos antivirus, control de aplicaciones y firewall local hasta configuraciones de VPN.
- Endpoint Count (Cantidad de endpoints): Número de dispositivos que actualmente aplican la política y reportan al EMS.
- Enabled (Habilitado): Activa o desactiva la aplicación de la política en tiempo real.
Compatibilidad de versiones y modelos
Las políticas definidas en FortiClient EMS son compatibles con agentes FortiClient desde versiones 7.x en adelante, aunque para aprovechar funcionalidades avanzadas es recomendable estar actualizado a versiones recientes. Además, las políticas pueden ser administradas en distintos modelos de FortiClient, incluyendo versiones para Windows, macOS, Android e iOS. Es importante asegurar que la versión del EMS sea compatible con los agentes desplegados para evitar inconsistencias o falta de aplicación de configuraciones.
Escenarios de uso recomendados
La gestión centralizada de políticas es particularmente útil en entornos con exigencias de seguridad estrictas, como empresas con cumplimiento normativo, organismos gubernamentales, y redes educativas. Se recomienda su uso cuando se necesita:
- Aplicar diferentes políticas según departamentos o niveles de acceso.
- Supervisar y controlar endpoints remotos o móviles con conectividad variable.
- Implementar remediaciones automáticas ante incidentes de seguridad detectados.
- Integrar con soluciones Fortinet para una defensa en profundidad, coordinando políticas con FortiGate y FortiAnalyzer.
Riesgos, errores frecuentes y cómo evitarlos
Entre los riesgos más comunes se encuentran la asignación incorrecta de políticas a grupos que no corresponden, lo que puede generar lagunas de seguridad o interferencias en la productividad. También es frecuente la desincronización entre políticas aplicadas y agentes, ocasionando que los endpoints no reciban las configuraciones actualizadas.
Para evitar estos problemas, se recomienda validar la asignación grupal antes de habilitar políticas y monitorizar el estado de sincronización de los endpoints. Otro error típico es mantener políticas antiguas habilitadas que interfieren con nuevas configuraciones. Se debe realizar una limpieza periódica y revisión exhaustiva de las políticas para eliminar redundancias y conflictos.
Comandos de CLI útiles para diagnóstico
Aunque la administración principal se realiza desde la GUI del FortiClient EMS, la CLI de FortiOS en los dispositivos FortiGate relacionados puede ofrecer diagnóstico útil para integración y comunicación. Aquí mostramos ejemplos:
config endpoint-control custom-field
    edit "Policy_1"
        set assigned-groups "All Groups"
        set profile "Profile_1"
    next
end
diagnose endpoint-control policy list
diagnose endpoint-control status
diagnose debug enable
diagnose debug application endpoint-control 255
El comando diagnose endpoint-control policy list muestra las políticas activas y su asignación, mientras que diagnose endpoint-control status ofrece un estado detallado de la conexión y sincronización con endpoints. Para un análisis avanzado, se puede habilitar la depuración específica del proceso con diagnose debug. Esto permite identificar problemas en la aplicación o recepción de políticas desde el EMS.
Buenas prácticas y checklist final
- Definir políticas claras y documentadas, evitando solapamientos entre grupos y perfiles.
- Actualizar regularmente tanto EMS como FortiClient para mantener compatibilidad y seguridad.
- Monitorear el estado y cantidad de endpoints bajo cada política, asegurando correcta aplicación.
- Realizar auditorías periódicas para detectar y eliminar políticas obsoletas o duplicadas.
- Probar nuevas políticas en ambientes controlados antes de desplegarlas globalmente.
- Garantizar que las políticas tengan perfiles configurados acorde a las necesidades de seguridad específicas de cada grupo o departamento.
- Aplicar segmentación adecuada de grupos para una gestión escalable y eficiente.