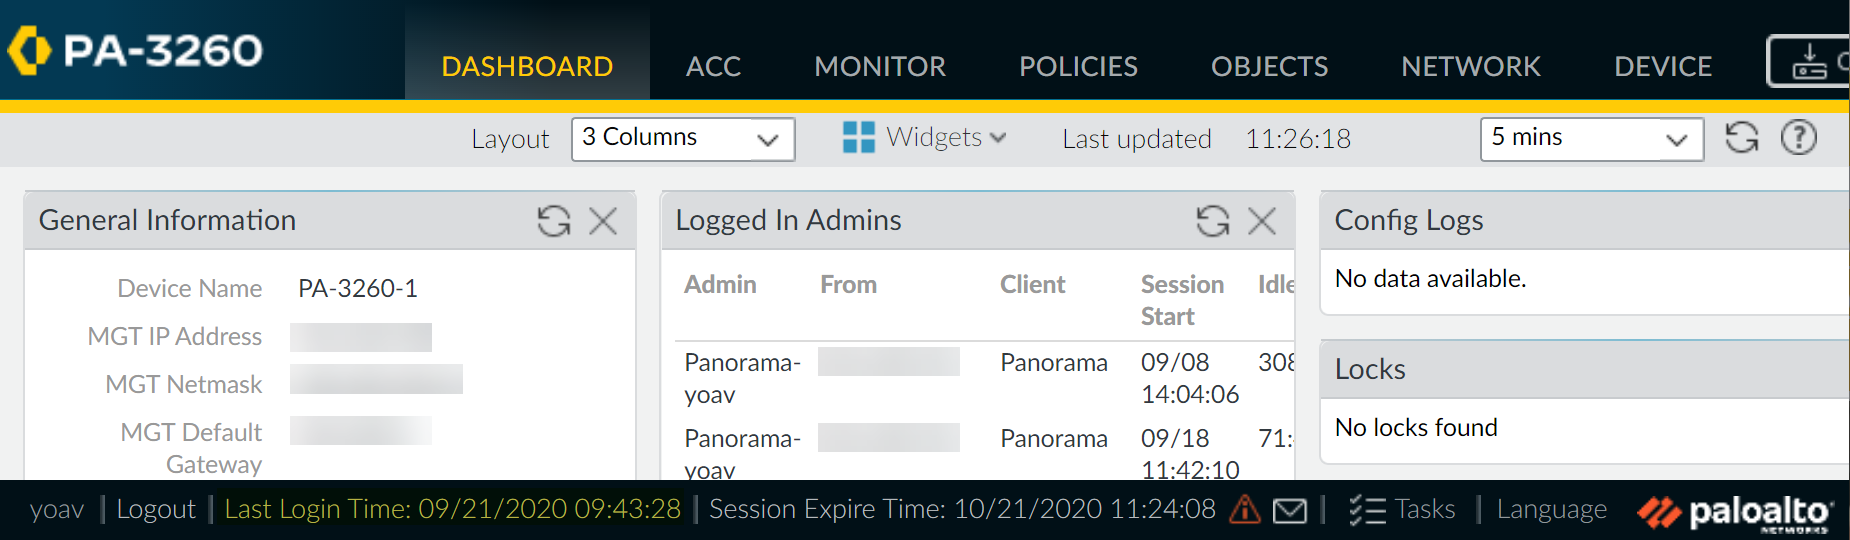
La configuración y monitoreo del firewall Palo Alto Networks PA-3260 representan una pieza clave para la seguridad y administración de redes empresariales. Este artículo describe cómo interpretar la información básica y la gestión del dispositivo, ofreciendo un enfoque claro para resolver problemas típicos relacionados con la administración y visibilidad del equipo.
Campos principales
La configuración principal que aparece incluye los siguientes campos:
- Device Name: Identifica el nombre lógico del dispositivo en la red. Es útil para gestionar varios firewalls y distinguirlos fácilmente dentro de Panorama o en inventarios.
- MGT IP Address: Dirección IP asignada a la interfaz de gestión, que permite accesos administrativos al firewall.
- MGT Netmask: Máscara de red para la dirección de gestión que define el rango local para la gestión.
- MGT Default Gateway: Ruta por defecto para el tráfico de gestión, generalmente la puerta de enlace del segmento donde está el firewall.
- Logged In Admins: Muestra las sesiones de administradores conectados, incluyendo nombre, origen, tipo de cliente, tiempo de sesión e inactividad. Esto es fundamental para auditoría y control de accesos activos.
- Config Logs: Registro de cambios en la configuración, útil para seguimiento y auditoría. En caso de «No data available» indica que no se han realizado modificaciones recientes o que el registro está limpio.
- Locks: Muestra las configuraciones bloqueadas temporalmente por algún usuario para evitar conflictos en cambios simultáneos, indicando si existen bloqueos actuales para evitar solapamientos.
- Last Login Time / Session Expire Time: Información puntual sobre el último acceso y duración máxima de la sesión por administrador, importante para la gestión de seguridad y sesión.
Compatibilidad de versiones y modelos
La plataforma PA-3260 es un modelo de la serie PA-3200, orientado a medianas y grandes empresas. Su sistema operativo PAN-OS permite mostrar esta información desde versiones PAN-OS 7.x en adelante, mejorando el panel de administración en versiones 8.x y 9.x con más datos para la visibilidad administrativa.
El módulo de Dashboard con estos widgets y campos está disponible para todos los modelos de la serie PA-3200, PA-5200 y superiores, incluyendo modelos siguientes como PA-5250 o PA-5220. Las limitaciones reales aparecen en series más antiguas o modelos de menor rango, donde la interfaz gráfica es menos completa.
Escenarios de uso y recomendaciones
Esta configuración es esencial para entornos donde múltiples administradores gestionan el firewall, lo que lleva a la necesidad de auditoría en tiempo real y gestión de sesiones administrativas para evitar conflictos. El monitoreo de logins activos permite controlar accesos remotos desde Panorama u otros CLI remotos, lo que ayuda a identificar accesos no autorizados o sesiones olvidadas.
Riesgos comunes incluyen la ausencia de monitoreo de las sesiones activas, ocasionando problemas de bloqueo mutuo en la edición de configuración, o falta de comprobación del estado y dirección IP de gestión, lo que puede provocar pérdida de acceso administrativo.
Comandos de CLI útiles para diagnóstico
show system info: Muestra información general del dispositivo, incluido nombre, versión, uptime y dirección IP de gestión.show admins all: Detalla los administradores conectados actualmente, sus orígenes y tiempos de sesión.show config audit-status: Permite revisar los logs de cambios en la configuración para seguimiento.show system session all filter source: Para ver sesiones relacionadas con la IP de gestión y validar conexiones activas.request restart system: Comando para reiniciar el dispositivo cuando se aplican cambios críticos de gestión.
Buenas prácticas de configuración
- Definir un nombre claro y coherente para el dispositivo para facilitar la administración y correlación en Panorama.
- Asignar siempre una IP de gestión dentro de una subred segura y aislada para dificultar ataques desde la red externa.
- Configurar roles administrativos y limitar accesos usando autenticación multi-factor para sesiones de administración.
- Revisar periódicamente los logs de configuración para auditoría y detectar cambios no autorizados.
- Implementar bloqueos en la edición de configuración para evitar conflictos y pérdida de cambios.
- Monitorear las sesiones activas y cerrar las que estén inactivas o sospechosas para mejorar la seguridad.