Contexto y objetivo de la configuración
En entornos corporativos distribuidos, la necesidad de conectar múltiples sedes de forma segura a través de Internet es un requisito fundamental. La configuración VPN IPsec Site-to-Site en FortiGate permite crear túneles cifrados entre dos dispositivos FortiGate, garantizando la integridad, confidencialidad y autenticación del tráfico entre ubicaciones remotas. El objetivo principal de esta configuración es establecer una conexión segura y permanente entre dos redes corporativas para facilitar el intercambio de datos, acceso a recursos y mantener la continuidad operativa sin comprometer la seguridad.
Arquitectura y flujo de tráfico
La arquitectura VPN IPsec Site-to-Site en FortiGate implica dos dispositivos FortiGate ubicados en sedes diferentes. Cada FortiGate actúa como un extremo del túnel VPN, autentica la conexión y cifra el tráfico antes de enviarlo a través de Internet. El flujo de tráfico inicia en una zona LAN interna, cruza el túnel IPsec cifrado, y llega a la red interna remota de la otra sede. Este escenario evita que el tráfico sea visible o manipulado mientras viaja por redes públicas.
El proceso consta de tres fases principales: el establecimiento de la asociación de seguridad (IKE Phase 1), la negociación de los parámetros de cifrado y autenticación para el intercambio de datos (IKE Phase 2) y la transmisión del tráfico cifrado entre dispositivos. La arquitectura suele acompañarse de políticas de firewall específicas para permitir el tráfico entrante y saliente por el túnel VPN.
Campos principales y parámetros críticos
Durante la configuración del túnel VPN IPsec Site-to-Site en FortiGate, ciertos campos y parámetros tienen especial importancia:
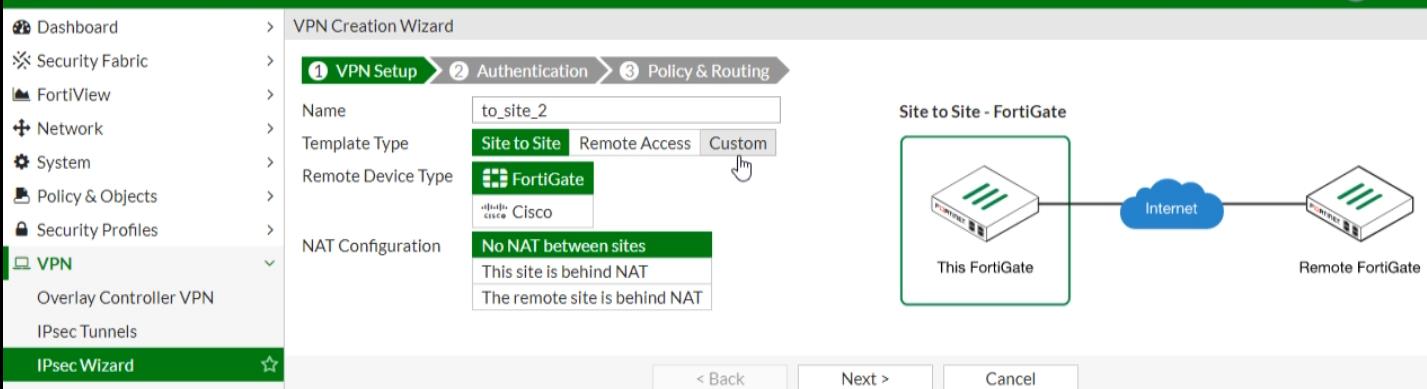
- Name: Identificador claro para el túnel (e.g., to_site_2).
- Template Type: Se selecciona Site to Site para conexiones permanentes entre sedes.
- Remote Device Type: Se especifica si el dispositivo remoto es otro FortiGate o un equipo Cisco, para adaptar los parámetros de negociación.
- NAT Configuration: Define cómo se maneja la traducción de direcciones IP entre sitios, con opciones como No NAT between sites, o identificar si alguna sede está detrás de NAT.
- Fases de autenticación: incluyendo el método (pre-shared key o certificados), tiempos de vida, algoritmos de cifrado (AES, 3DES), y autenticación (SHA1, SHA256).
- Rutas y Políticas: Es fundamental definir las rutas estáticas o dinámicas que utilicen el túnel y políticas de seguridad que permitan el tráfico deseado.
Compatibilidad de versiones y modelos
La funcionalidad VPN IPsec Site-to-Site está presente en la mayoría de los dispositivos FortiGate actuales bajo FortiOS 7.4.x,7.7.x en adelante, con mejoras continuas en versiones superiores. Para una experiencia óptima y acceso a características avanzadas como DPD (Dead Peer Detection), soporte de NAT Traversal, o manejo de múltiples túneles, se recomienda utilizar FortiOS 7.x o superior.
Los modelos FortiGate de gama media y alta manejan sin problemas múltiples túneles VPN simultáneos, mientras que modelos de entrada pueden presentar limitaciones en rendimiento y número de túneles. Es fundamental revisar la especificación técnica del dispositivo y la versión de firmware para asegurar compatibilidad total con los parámetros deseados.
Escenarios de uso recomendados
La configuración Site-to-Site IPsec VPN es ideal para:
- Conectar oficinas remotas entre sí, creando una red corporativa segura y privada.
- Integración de sucursales en nubes privadas o data centers con FortiGate en ambos extremos.
- Escenarios de backup y recuperación ante desastres donde el acceso remoto a recursos debe ser seguro y confiable.
- Redes híbridas que combinan múltiples tecnologías y requieren túneles cifrados permanentes.
Riesgos, errores frecuentes y cómo evitarlos
Entre los problemas habituales en la implementación de VPN IPsec Site-to-Site destacan:
- Errores de configuración de IP o máscaras: Diferencias en las subredes configuradas o rutas incorrectas pueden impedir la comunicación.
Evitar verificando las redes locales y remotas y usando comandos de diagnóstico. - Incompatibilidad en parámetros IKE: Algoritmos de cifrado o autenticación mal ajustados pueden provocar fallas en el establecimiento.
Dejar coherentes las configuraciones en ambos extremos y usar plantillas estándar siempre que sea posible. - Problemas con NAT Traversal: Si alguno de los sitios está detrás de NAT, es vital activar las opciones correctas para atravesarlo.
Configurar la opción apropiada en NAT Configuration. - Políticas de firewall restrictivas: No permitir el tráfico IPsec UDP 500 y 4500 puede bloquear el túnel.
Siempre ajustar reglas para permitir este tráfico. - Sincronización de tiempo: Diferencias horarias pueden afectar la autenticación.
Implementar NTP en ambos dispositivos.
Comandos de CLI útiles para diagnóstico
Configurar un túnel IPsec Site-to-Site básico puede realizarse con el siguiente bloque de comandos:
config vpn ipsec phase1-interface
    edit "to_site_2"
        set interface "wan1"
        set peertype any
        set net-device disable
        set proposal aes256-sha256
        set remote-gw 203.0.113.2
        set psksecret <tu-psk>
    next
end

config vpn ipsec phase2-interface
    edit "to_site_2_phase2"
        set phase1name "to_site_2"
        set proposal aes256-sha256
        set pfs enable
        set replay disable
        set src-subnet 10.1.0.0 255.255.255.0
        set dst-subnet 10.2.0.0 255.255.255.0
    next
end
Una vez configurado, los comandos para diagnóstico básicos son los siguientes:
diagnose vpn ike gateway list
diagnose vpn tunnel list
get vpn ipsec status
El comando diagnose vpn ike gateway list muestra el estado y estadísticas del túnel IKE (Fase 1), incluyendo el estado de la conexión y la última negociación realizada. diagnose vpn tunnel list indica el estado de las SA (Security Associations) y tráfico cifrado, confirmando si la Fase 2 está establecida y operando correctamente. get vpn ipsec status ofrece un resumen del estado general del túnel IPsec y posibles errores que estén afectando la conectividad.
Buenas prácticas y checklist final
- Documentar claramente las redes locales y remotas a comunicar.
- Usar algoritmos de cifrado modernos y seguros como AES-256 y SHA-256.
- Evitar contraseñas pre-compartidas débiles en favor de claves robustas o certificados.
- Configurar políticas de firewall claramente permitiendo el tráfico VPN y monitorear logs regularmente.
- Implementar métodos de detección y reconexión automática, como DPD.
- Verificar la sincronización de tiempo en ambos dispositivos.
- Probar la conectividad con comandos CLI antes y después de aplicar cambios.
- Realizar actualizaciones regulares de firmware para corregir vulnerabilidades.