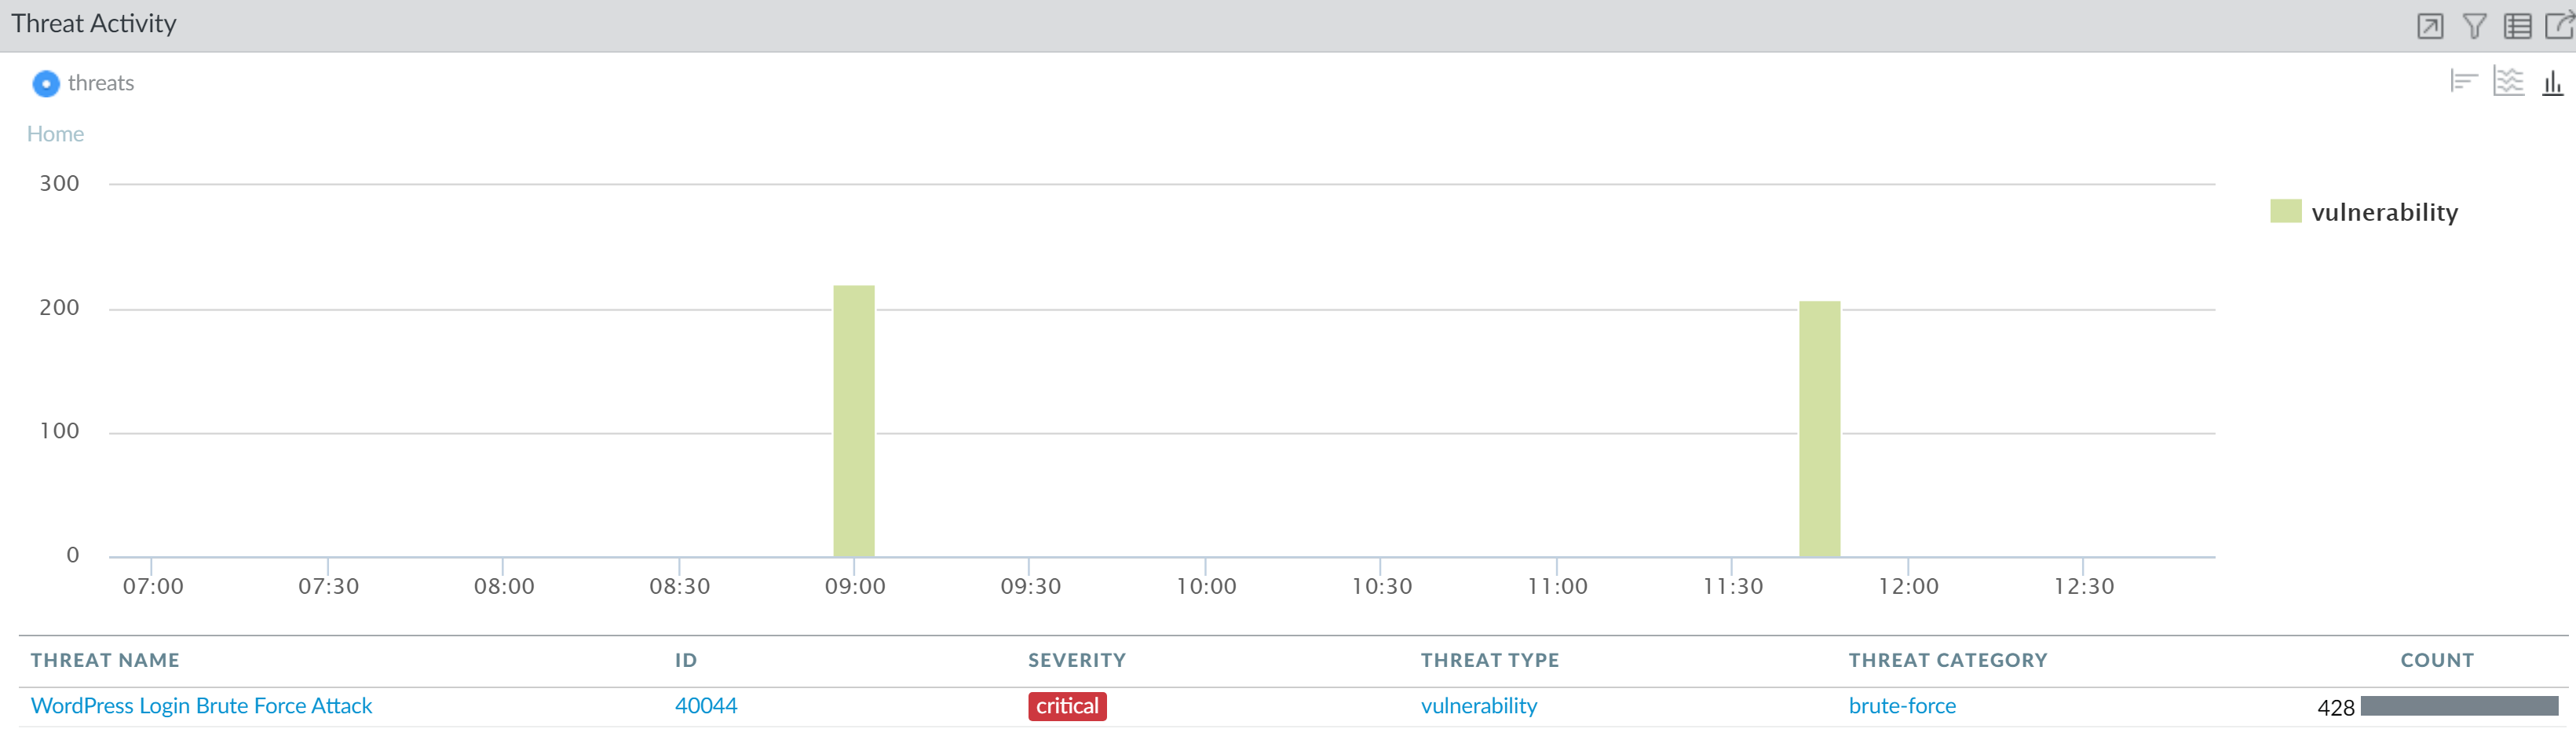
En el entorno actual de ciberseguridad, la protección contra ataques de fuerza bruta es fundamental para mantener la integridad de los sistemas y aplicaciones. Una configuración adecuada en dispositivos Palo Alto Networks permite identificar y mitigar este tipo de amenazas con eficacia. La detección de ataques como el ‘WordPress Login Brute Force Attack’ ayuda a prevenir accesos no autorizados mediante intentos repetidos y automatizados de autenticación.
Campos principales
Esta configuración suele encontrarse dentro de los perfiles de prevención de amenazas (Threat Prevention) y se centra en eventos clasificados bajo la categoría brute-force asociados a vulnerabilidades específicas. Los campos y elementos clave son:
- Threat Name: Identifica el nombre del ataque o amenaza, por ejemplo, WordPress Login Brute Force Attack.
- ID: Número de identificación único asignado a la firma o patrón de amenaza, ej. 40044.
- Severity (Severidad): Nivel de riesgo asociado, donde critical denota una amenaza de alta prioridad que requiere atención inmediata.
- Threat Type (Tipo de amenaza): Clasificación general, en este caso vulnerability, indicando un riesgo basado en una vulnerabilidad conocida.
- Threat Category (Categoría de amenaza): Tipo específico del ataque, aquí brute-force, que define un intento repetido de acceso no autorizado.
- Count (Cantidad): Número de veces que se ha detectado esta amenaza en el periodo monitorizado, importante para analizar la persistencia del ataque.
Compatibilidad de versiones y modelos
La funcionalidad de detección y mitigación de ataques de fuerza bruta está disponible en versiones modernas del sistema operativo PAN-OS, generalmente a partir de la versión 8.0 y posteriores, gracias a las mejoras en Threat Prevention y WildFire. Todos los modelos de firewall de Palo Alto Networks, desde las series PA-220 hasta las grandes plataformas de la serie PA-7000, soportan estas firmas, aunque la capacidad para manejar altos volúmenes de amenazas dependerá del hardware y las licencias asociadas.
Es importante verificar que la base de firmas y actualizaciones de amenaza estén al día para garantizar la detección efectiva de las nuevas variantes de ataques. Limitaciones reales pueden presentarse en modelos más antiguos con recursos limitados, donde la inspección profunda puede generar impactos en la latencia si no se configura adecuadamente.
Escenarios de uso y recomendaciones
Un caso común donde esta configuración es crítica es en entornos con servidores web WordPress expuestos a Internet, objetivo frecuente de ataques de fuerza bruta para comprometer credenciales de administrador. El detectar estas actividades permite generar alertas tempranas, bloquear las IPs origen o suspender temporalmente conexiones maliciosas, evitando accesos no autorizados.
Sin embargo, un bloqueo excesivo sin análisis puede derivar en falsos positivos y afectar la disponibilidad de usuarios legítimos. Por ello, se recomienda una combinación de políticas con límites de login y análisis comportamental para ajustar la respuesta.
Además, la correlación con logs y perfiles de usuario puede ayudar a identificar máquinas comprometidas dentro de la red interna que estén generando estos ataques, permitiendo acciones correctivas proactivas.
Comandos de CLI útiles para diagnóstico
show threat id 40044: Muestra detalles específicos sobre la firma del ataque ‘WordPress Login Brute Force Attack’.show counter global filter severity equal critical: Permite visualizar contadores de amenazas críticas detectadas en el firewall.show session all filter application eq wordpress: Muestra sesiones activas con la aplicación WordPress, útil para analizar el tráfico relacionado con potenciales ataques.debug dataplane packet-diag log-retrieve: Recolecta logs de tráfico para análisis profundo de paquetes que pueden estar asociados a intentos de fuerza bruta.request wildfire submit file <archivo>: Para enviar muestras sospechosas a WildFire y obtener análisis de amenazas avanzada.
Buenas prácticas de configuración
- Actualizar periódicamente la base de firmas y definiciones de amenazas para incluir las últimas variantes y vulnerabilidades detectadas.
- Aplicar perfiles de Threat Prevention específicos sobre las reglas de seguridad que protegen servicios críticos expuestos a Internet.
- Combinar detección de fuerza bruta con controles de acceso, autenticación multifactor y limitación de intentos para mitigar riesgos.
- Configurar alertas y acciones automáticas (bloqueo, notificaciones) sólo tras un análisis previo para minimizar falsos positivos.
- Monitorear constantemente los logs y métricas del firewall para identificar patrones anómalos y responder rápidamente ante incidentes.
- Implementar segmentación de red para limitar el alcance de un atacante en caso de que un sistema se vea comprometido.
- Capacitar al personal en la interpretación de alertas y en las mejores prácticas operativas para una gestión optimizada de las amenazas.