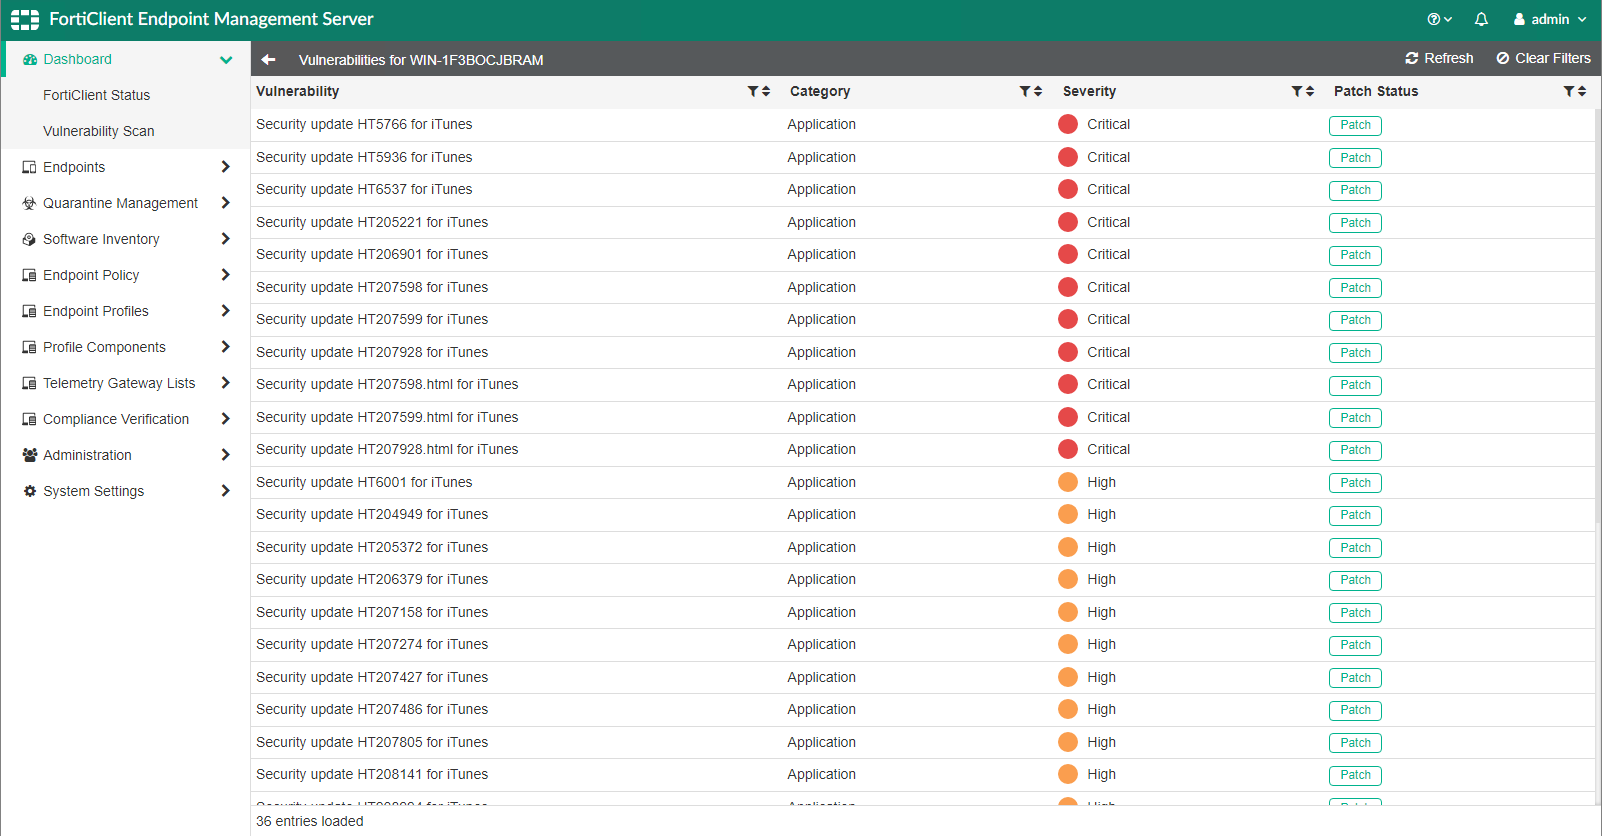
Contexto y objetivo de la configuración
El FortiClient Endpoint Management Server es una solución integrada para la gestión centralizada de endpoints en redes empresariales, permitiendo administrar seguridad, políticas, y detección de vulnerabilidades. La configuración enfocada en el escaneo de vulnerabilidades es fundamental para identificar y remediar amenazas en dispositivos finales mediante la recopilación automática de información sobre parches y actualizaciones de software críticas. Esta gestión ayuda a mantener la postura de seguridad alineada con las mejores prácticas y a reducir la superficie de ataque en el entorno corporativo.
Arquitectura y flujo de tráfico
El FortiClient Endpoint Management Server opera como un nodo central que comunica con múltiples endpoints donde está instalado el cliente FortiClient. La arquitectura se basa en una comunicación frecuente para intercambio de información: el servidor solicita escaneos de vulnerabilidades a los endpoints; estos ejecutan análisis de software y estado, y luego envían reportes a la consola de administración.
El tráfico generado involucra protocolos seguros (HTTPS) para la transmisión de datos de estado y actualizaciones hacia y desde endpoints en distintos segmentos de red y localizaciones geográficas. El servidor ordena escaneos periódicos y recibe información crucial sobre parches y vulnerabilidades detectadas, lo que permite tomar acciones de remediación eficientes.
Campos principales y parámetros críticos
Entre los parámetros esenciales para la gestión de vulnerabilidades en FortiClient destacan:
- Vulnerability: Nombre específico o ID del parche o vulnerabilidad detectada (ejemplo: HT7.4.x,7.7.x6 para iTunes).
- Category: Clasificación del tipo de vulnerabilidad, generalmente asociada a un software o componente (p.ej., Application).
- Severity: Nivel de criticidad asignado (Critical, High, Medium, Low), que determina la prioridad de parches y acciones.
- Patch Status: Estado del parche aplicado o pendiente, habitualmente con opciones para desplegar la actualización correspondiente.
La correcta interpretación y seguimiento de estos campos asegura la visibilidad y el control sobre los riesgos que afectan a los endpoints gestionados.
Compatibilidad de versiones y modelos
El FortiClient Endpoint Management Server es compatible con múltiples versiones de FortiClient que soportan funcionalidad de escaneo de vulnerabilidades en sistemas operativos Windows, macOS y algunas distribuciones de Linux. Para asegurar la fiabilidad en el reporte y aplicación de parches, es imprescindible tener versiones actualizadas tanto en el servidor como en los agentes instalados en endpoints.
Además, es compatible con diferentes modelos de FortiGate y se integra bien en infraestructuras Fortinet existentes, permitiendo la coordinación con políticas globales de seguridad, firewall y antivirus.
Escenarios de uso recomendados
El escaneo de vulnerabilidades en FortiClient es recomendable para:
- Empresas que requieren un control centralizado del estado de seguridad de sus endpoints.
- Entornos con alta rotación de dispositivos o permisos dinámicos, donde es crucial la visibilidad continua sobre parches pendientes y exposición a exploits.
- Integración con políticas de remediación automática y seguimiento de compliance para auditorías de seguridad.
- Contextos en los que es necesario aplicar mitigaciones rápidas a aplicaciones específicas con vulnerabilidades críticas, como software común tipo iTunes, navegadores o herramientas de oficina.
Riesgos, errores frecuentes y cómo evitarlos
Entre los errores comunes en la gestión de vulnerabilidades con FortiClient destacan:
- Desactualización del agente FortiClient: Provoca reportes imprecisos o nulos, afectando la capacidad de detección efectiva.
- Configuración incorrecta de políticas de escaneo: Puede llevar a programaciones de escaneo inadecuadas o no aplicadas, dejando brechas de seguridad.
- Falta de coordinación con políticas de firewall o antivirus: Bloqueos o interferencias que impiden la comunicación entre servidor y endpoint.
Para evitar estos problemas se recomienda verificar regularmente versiones, realizar auditorías de configuración y validar la conectividad segura entre todos los componentes del sistema.
Comandos de CLI útiles para diagnóstico
Aunque la mayor parte de la gestión se realiza desde la GUI, la CLI del FortiGate o FortiManager ofrece comandos útiles para diagnosticar y resolver posibles problemas relacionados con la sincronización y estado del FortiClient Endpoint Management Server y los clientes asociados.
config endpoint-control settings
    show
end

# Ver estado de sincronización con los agentes FortiClient
diagnose endpoint-control sync-status

# Ver detalles de vulnerabilidades detectadas y su reporte
diagnose endpoint-control vulnerability-list
Bloque de configuración ejemplo para un servidor FortiClient Endpoint Management (solo ilustrativo):
config endpoint-control server
    edit "FGT-EMS"
        set server "192.168.1.100"
        set server-port 8000
        set mode forticlient
        set polling-interval 3600
    next
end
Interpretar la salida de los comandos de diagnóstico ayuda a identificar si los endpoints están remitendo los datos correctos, si hay fallos de comunicación, o si las vulnerabilidades reportadas están sincronizadas y visibles para el administrador. El comando diagnose endpoint-control sync-status es particularmente valioso para verificar problemas de sincronización o estados offline.
Buenas prácticas y checklist final
- Mantener el FortiClient y el Endpoint Management Server actualizados a versiones compatibles y con soporte activo.
- Programar escaneos de vulnerabilidades con frecuencia adecuada según el nivel de riesgo y la criticidad del entorno.
- Coordinar políticas de red para permitir tráfico seguro entre servidores EMS y agentes FortiClient, asegurando comunicación HTTPS sin bloqueos.
- Monitorear constantemente los reportes de vulnerabilidades para priorizar parches críticos, especialmente parches marcados como «Critical» y «High».
- Implementar acciones de remediación automática cuando sea posible para mantener la superficie de ataque minimizada.
- Realizar auditorías periódicas en la configuración y funcionamiento del sistema para detectar incidencias proactivamente.
Siguiendo estas recomendaciones se logra una gestión integral y efectiva que fortalece la postura de ciberseguridad y facilita la operación diaria del equipo de seguridad y administración de redes.