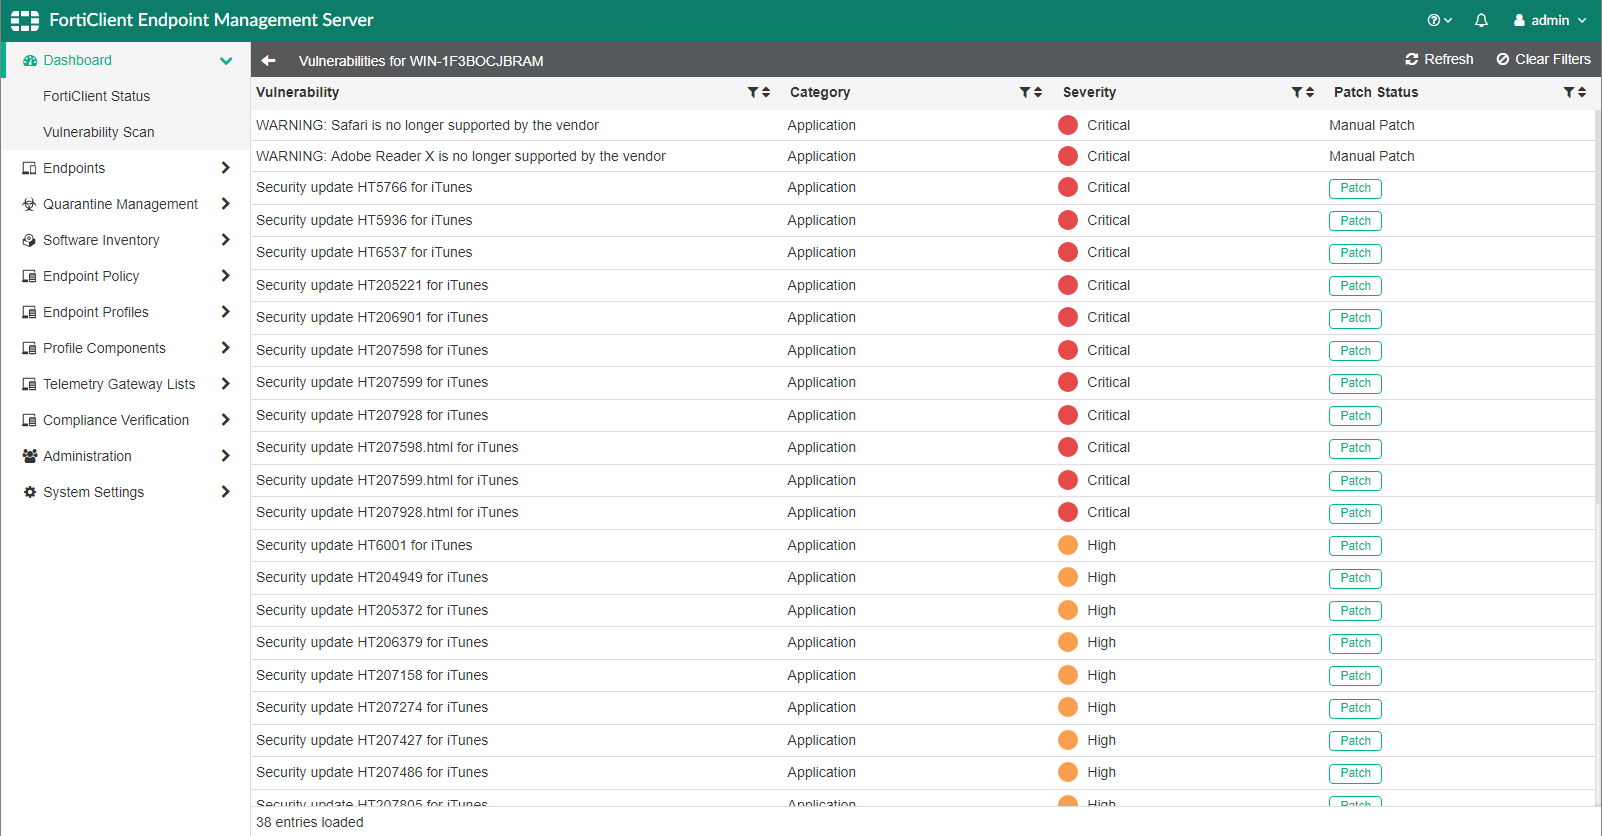
Contexto y objetivo de la configuración
FortiClient Endpoint Management Server (EMS) es una plataforma centralizada para gestionar endpoints protegidos con FortiClient. Uno de sus módulos clave es el escaneo y gestión de vulnerabilidades en los sistemas cliente, permitiendo identificar, categorizar y remediar fallos de seguridad en aplicaciones y sistemas operativos. El objetivo principal de esta configuración es habilitar un control detallado sobre las vulnerabilidades detectadas, facilitando la priorización y aplicación de parches, para disminuir la superficie de ataque y cumplir con políticas de seguridad corporativas.
Arquitectura y flujo de tráfico
El FortiClient EMS actúa como servidor central que recibe telemetrías y reportes desde los endpoints FortiClient instalados en los equipos finales. Estos agentes realizan escaneos locales periódicos o bajo demanda para detectar vulnerabilidades y enviar informes al servidor. El administrador accede a la consola web del EMS para visualizar estos datos y tomar acciones como el despliegue de parches o la cuarentena. El flujo típico inicia en el endpoint, desde donde se dispara el escaneo, luego los registros se envían al EMS para almacenamiento y análisis, y finalmente se activan las acciones de remediación.
Campos principales y parámetros críticos
En la interfaz de FortiClient EMS, los campos más importantes relacionados con vulnerabilidades son:
- Vulnerability: Nombre o descripción de la vulnerabilidad detectada, es clave para comprender el vector de ataque.
- Category: Clasificación del tipo de vulnerabilidad, normalmente asociada a aplicaciones o librerías específicas.
- Severity: Nivel crítico asignado a la vulnerabilidad, usualmente Critical, High, Medium o Low, que define la prioridad en la respuesta.
- Patch Status: Estado de remediación, indicando si la corrección es manual, automática o está pendiente.
Estos parámetros permiten al administrador tener una visión clara y priorizada del estado de seguridad de los endpoints, optimizando la gestión y el despliegue de parches según riesgo real.
Compatibilidad de versiones y modelos
FortiClient EMS es compatible con versiones específicas de FortiClient instaladas en endpoints Windows, macOS y Linux. Además, el soporte para escaneo de vulnerabilidades y despliegue de parches depende de la versión del agente y el servidor EMS. Generalmente, las versiones recientes de FortiClient (desde 7.x en adelante) son las recomendadas para disponer de las últimas firmas y capacidades de escaneo. Se recomienda validar la compatibilidad concreta en la documentación oficial del producto, asegurando que la plataforma de gestión soporte el tipo de endpoint y la plataforma de sistema operativo que se va a administrar.
Escenarios de uso recomendados
El uso ideal de FortiClient EMS con el módulo de escaneo de vulnerabilidades se encuentra en entornos empresariales donde la seguridad de endpoints es crítica y se requiere una gestión centralizada con reportes detallados. Algunos escenarios típicos incluyen:
- Empresas con redes distribuidas que necesitan monitorear remotamente el estado de seguridad de estaciones de trabajo y servidores.
- Organizaciones bajo regulaciones estrictas, con la obligación de reportar y remediar vulnerabilidades con evidencias.
- Ambientes con alta exposición a amenazas basadas en vulnerabilidades conocidas por software obsoleto o mal parchado.
- Esquemas de gobierno de TI que necesitan automatizar la gestión de parches y mantener un inventario actualizado de software.
Riesgos, errores frecuentes y cómo evitarlos
Entre los errores frecuentes al gestionar vulnerabilidades con FortiClient EMS destacan:
- Falsos negativos: Cuando agentes no reportan vulnerabilidades detectadas por fallas en la comunicación o versiones incompatibles.
- Errores en la aplicación de parches: Parches manuales incompletos o mal aplicados que dejan abiertos los vectores de ataque.
- Confusión en la categorización: Priorizar mal las vulnerabilidades por no interpretar correctamente las severidades.
- Falta de sincronización: No actualizar firmas de escaneo o versiones EMS, lo que reduce la capacidad de detección.
Para evitarlos es fundamental mantener actualizado EMS y FortiClient, verificar la conectividad, revisar logs para errores y definir procedimientos de parcheo claros y validados en producción.
Comandos de CLI útiles para diagnóstico
Aunque FortiClient EMS se gestiona principalmente vía GUI, existen comandos de CLI disponibles en FortiGate o FortiManager para integrar y monitorear la comunicación con endpoints FortiClient. Un ejemplo básico de configuración de servidor de administración en FortiGate puede ser:
config endpoint-control fctems
    set status enable
    set server-ip 192.168.1.10
    set server-port 8013
    set protocol tcp
end
Para diagnóstico, algunos comandos permiten verificar el estado y la conexión con la plataforma EMS:
diagnose endpoint-control fctems status
diagnose debug application endpoint 3
get endpoint-control fctems devices
Interpretación de comandos:
– diagnose endpoint-control fctems status muestra el estado de la conexión actual entre FortiGate y el servidor EMS.
– diagnose debug application endpoint 3 activa el debug detallado para detectar problemas en la comunicación o integración.
– get endpoint-control fctems devices lista los dispositivos endpoints registrados y sus estados reportados.
Buenas prácticas y checklist final
- Mantener siempre actualizados EMS y agentes FortiClient para disponer de las últimas firmas y correcciones.
- Realizar auditorías periódicas para validar que los datos reportados de vulnerabilidades son consistentes y completos.
- Definir prioridades claras basadas en la severidad para aplicar parches primero a vulnerabilidades críticas.
- Automatizar siempre que sea posible el despliegue de parches para minimizar el error humano y tiempos de exposición.
- Monitorizar logs y usar comandos de diagnóstico ante incidencias para acelerar la resolución.
- Capacitar al equipo sobre interpretación de reportes y gestión de vulnerabilidades con FortiClient EMS.