Contexto y objetivo de la configuración
La configuración de VPN Application Based en dispositivos Fortinet tiene como objetivo optimizar la gestión y seguridad del tráfico que atraviesa un túnel VPN, permitiendo aplicar políticas específicas basadas en aplicaciones locales y en la nube. Esto facilita un control granular para permitir o excluir ciertas aplicaciones a través del túnel, mejorando la experiencia del usuario y la eficiencia del ancho de banda.
Arquitectura y flujo de tráfico
En esta arquitectura, el tráfico generado por aplicaciones específicas en el endpoint es detectado y categorizado por el agente VPN de Fortinet. Según la configuración de “Application Based” (incluyendo o excluyendo aplicaciones), el tráfico será dirigido a través del túnel VPN o enviado directamente a Internet sin pasar por este, implementando un split-tunnel inteligente que proporciona flexibilidad y rendimiento.
Campos principales y parámetros críticos
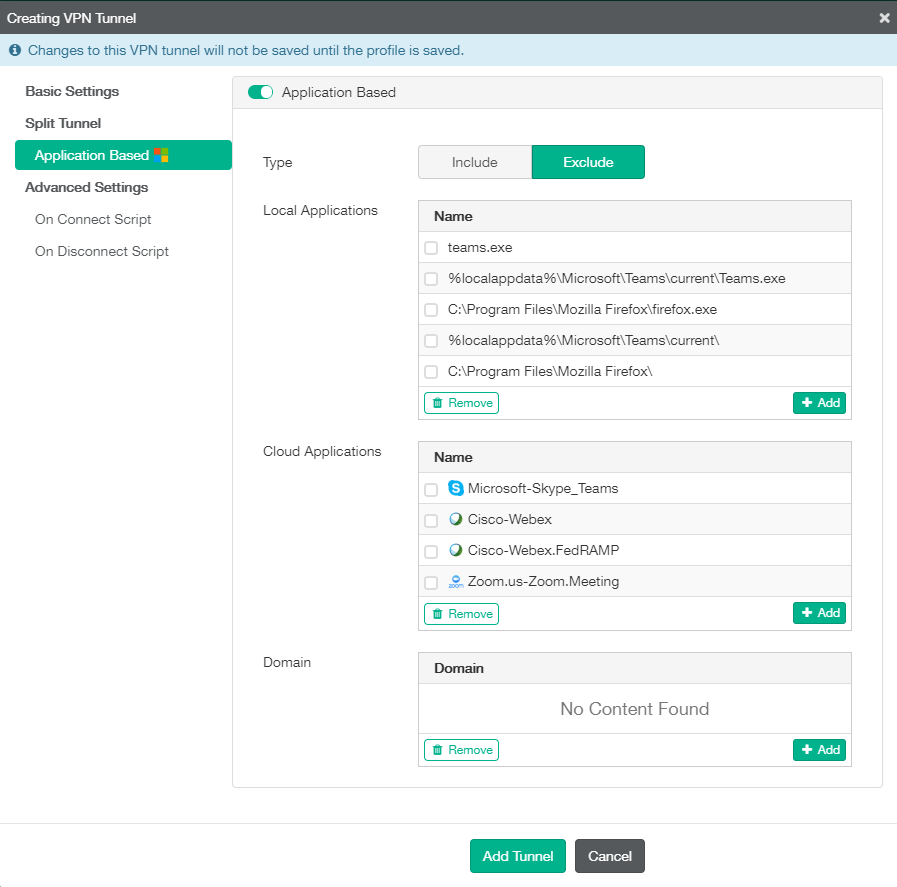
Los parámetros fundamentales en esta configuración son:
- Basic Settings – Application Based: Activa la segmentación del túnel basada en aplicaciones en lugar de solo rutas o IPs.
- Type (Include / Exclude): Determina si las aplicaciones listadas son las que enrutamos dentro del túnel (Include) o las que se excluyen, dejando su tráfico fuera.
- Local Applications: Lista de ejecutables locales (por ejemplo,
teams.exe,firefox.exe) que influye directamente en el enrutamiento del tráfico generado por estas aplicaciones. - Cloud Applications: Aplicaciones SaaS reconocidas por Fortinet (como Microsoft Teams, Cisco Webex, Zoom) que se pueden incluir o excluir del túnel para controlar su acceso desde el cliente.
- Domain: Posibilidad de filtrar tráfico en función de dominios específicos, útil para escenarios donde no se trabaja con aplicación directa sino con URLs.
Una configuración adecuada de estos parámetros impacta directamente en la seguridad y optimización de recursos de red.
Compatibilidad de versiones y modelos
La funcionalidad Application Based VPN está disponible en FortiClient versión 7.4.x,7.6.x y superiores, integrándose tanto con FortiGate que tengan FortiOS 7.4.x,7.6.x en adelante. Modelos FortiGate de la serie 60F en adelante soportan esta característica, siempre que se cuente con las licencias apropiadas y la integración correcta con FortiClient EMS para gestión de endpoints.
Escenarios de uso recomendados
Esta configuración es particularmente útil en entornos corporativos con usuarios remotos que requieren acceso seguro solo a ciertas aplicaciones críticas, mientras el resto del tráfico consume menos recursos o se maneja en forma separada (split tunnel). También se emplea en sectores donde el desempeño de aplicaciones SaaS debe garantizarse sin afectar toda la sesión VPN, o en casos donde se quiere restringir tráfico de aplicaciones específicas por seguridad o cumplimiento.
Riesgos, errores frecuentes y cómo evitarlos
Entre los errores comunes destacan:
- Configuración errónea del tipo Include/Exclude: Elegir un tipo equivocado puede derivar en que el tráfico deseado se quede fuera o dentro del túnel, afectando la seguridad o el rendimiento.
- No actualizar la lista de aplicaciones: Teams, Firefox, y otros pueden cambiar rutas o ejecutables, causando un filtrado incorrecto. Se recomienda validar periódicamente las rutas y nombres.
- Incompatibilidad con versiones antiguas: Usar FortiClient o FortiOS sin soporte para esta función provocará fallos y pérdida de funcionalidad.
- No considerar el impacto en políticas de firewall: Las reglas deben existir para los nuevos flujos permitidos o bloqueados con la segmentación por aplicación.
Revisar y probar en un entorno controlado antes de producción evita problemas de conectividad y seguridad.
Comandos de CLI útiles para diagnóstico
Es fundamental contar con comandos CLI que permitan verificar y modificar esta configuración desde la consola FortiGate.
config vpn ssl settings
  set vpn-portal "full-access"
  config split-tunneling
    set mode application-based
    config include-applications
      edit 1
        set name "Microsoft-Teams"
      next
      edit 2
        set name "Mozilla-Firefox"
      next
    end
  end
end
diagnose vpn ssl monitor
get vpn ssl monitor
El primer bloque muestra cómo se configura un portal SSL VPN con split-tunneling basado en aplicaciones, incluyendo apps específicas. El segundo bloque permite monitorear sesiones activas VPN SSL y verificar parámetros como el usuario conectado, aplicaciones utilizadas y estado de la sesión. Interpretar esta salida permite detectar si el tráfico se está direccionando correctamente según las aplicaciones configuradas y si existen sesiones activas que cumplan la política.
Buenas prácticas y checklist final
- Utilizar nombres exactos y rutas comprobadas para las aplicaciones locales en la lista.
- Actualizar regularmente la lista de aplicaciones cloud según nuevas versiones y necesidades de negocio.
- Validar que las versiones de FortiClient y FortiOS soporten Application Based VPN.
- Realizar pruebas de conectividad y uso de aplicaciones antes de desplegar masivamente.
- Documentar los criterios de inclusión y exclusión para facilitar auditorías y mantenimientos.
- Configurar alertas o logs detallados para detectar fallos o intentos de conexión inesperados.
- Integrar con FortiAnalyzer o herramientas SIEM para mayor visibilidad y análisis forense.