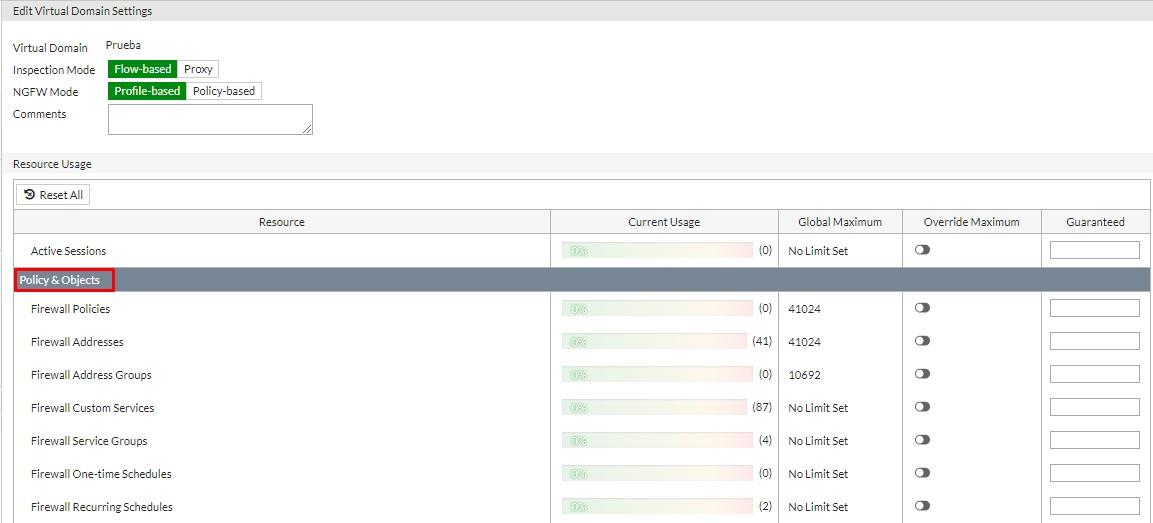
En entornos con múltiples dominios virtuales (VDOMs) en dispositivos Fortinet, la correcta configuración de los límites de recursos y la selección del modo de inspección junto con el modo NGFW son esenciales para lograr un rendimiento óptimo y una seguridad adaptada a las necesidades específicas de cada dominio. Este artículo técnico ofrece un recurso completo para ingenieros y administradores que trabajan con FortiGate y buscan entender y aplicar configuraciones avanzadas en VDOM.
Contexto y objetivo de la configuración
El objetivo principal es gestionar eficazmente un Virtual Domain creado en un dispositivo FortiGate, especificando límites de recursos para objetos de políticas y definiendo parámetros de inspección y modos NGFW. Esto garantiza una administración segregada y optimizada de múltiples entornos virtualizados con objetivos de seguridad avanzados.
Mediante la configuración de límites máximos en recursos claves del VDOM, se controla el uso para evitar sobrecarga y asegurar estabilidad. Además, se seleccionan los modos de inspección (Flow-based vs Proxy) y NGFW (Profile-based vs Policy-based) para gestionar el análisis del tráfico y aplicación de políticas de seguridad, permitiendo adaptarse a necesidades específicas de rendimiento y protección.
Arquitectura y flujo de tráfico
Un VDOM en FortiGate actúa como una instancia virtualizada independiente con sus propios interfaces, políticas y configuraciones. El tráfico dentro de un VDOM puede fluir basado en inspección a nivel de flujo (Flow-based Inspection) o a nivel de proxy, lo cual impacta en la latencia, desempeño y profundidad de inspección.
En modo Flow-based, el dispositivo inspecciona el tráfico en tiempo real y con baja latencia, adecuado para ambientes de alto desempeño. En cambio, el modo Proxy realiza una inspección más profunda y detallada, útil en escenarios donde la seguridad perimetral requiere control exhaustivo del contenido. El modo NGFW puede orientarse a perfiles (Profile-based), donde las políticas se aplican según perfiles predefinidos de seguridad, o a reglas (Policy-based), que otorgan un control granular pero con mayor complejidad en administración.
Campos principales y parámetros críticos
- Virtual Domain: Define la instancia lógica a configurar.
- Inspection Mode: Puede ser Flow-based o Proxy, determinando cómo se inspecciona el tráfico.
- NGFW Mode: Elige entre Profile-based para un enfoque basado en perfiles o Policy-based para reglas específicas.
- Resource Usage – Policy & Objects: Permite establecer límites máximos a recursos como Firewall Policies, Addresses, Address Groups, Custom Services, Service Groups, One-time Schedules y Recurring Schedules.
- Override Maximum: Permite modificar el máximo global para un recurso específico, brindando flexibilidad en la asignación.
- Guaranteed: Reserva un valor mínimo garantizado para el recurso, crucial para priorizar recursos en entornos altamente concurridos.
Compatibilidad de versiones y modelos
La configuración de VDOMs, modos de inspección y límites de recursos está disponible principalmente en dispositivos FortiGate con FortiOS desde la versión 6.0 en adelante. El soporte detallado puede variar según el modelo de hardware, siendo los modelos de gama media a alta (FortiGate 100E,F,G y superiores) los que ofrecen mayor rendimiento para inspección Proxy y políticas NGFW complejas.
Para entornos con alta densidad de políticas o servicios personalizados, se recomienda consultar las guías de compatibilidad del fabricante para confirmar que los límites de recursos por VDOM satisfacen la escala requerida sin afectar el rendimiento general del dispositivo.
Escenarios de uso recomendados
- Separación de entornos de seguridad entre departamentos o clientes en una única unidad FortiGate.
- Configuraciones multi-tenant donde cada dominio virtual requiere límites controlados para evitar impacto mutuo.
- Optimización de desempeño mediante la elección adecuada del modo de inspección: Flow-based para alto rendimiento, Proxy para inspección detallada.
- Adaptación del NGFW mode Profile-based cuando se utilizan perfiles estándar para simplificar gestión, o Policy-based para entornos regulados con requerimientos específicos.
- Implementaciones con balanceo de recursos y prevención de desbordes en política y objetos, crucial en organizaciones con alta densidad de reglas o usuarios.
Riesgos, errores frecuentes y cómo evitarlos
- Fijar límites muy restrictivos: puede causar fallos al crear nuevas reglas o servicios dentro del VDOM. Es importante dimensionar adecuadamente los máximos.
- Ignorar modo de inspección: elegir Proxy sin considerar impacto en el throughput puede generar degradación del rendimiento.
- No revisar versión de FortiOS: puede provocar que ciertas opciones no funcionen o que el dispositivo no soporte configuraciones avanzadas.
- Deshabilitar Override Maximum incorrectamente: puede generar bloqueos en la asignación de recursos bajo picos de uso.
- Configuración incongruente entre NGFW mode y políticas existentes: puede causar conflictos o falta de aplicación efectiva de perfiles y reglas.
Comandos de CLI útiles para diagnóstico
A continuación un ejemplo de cómo configurar la sección VDOM con sus modos y límites de recursos, junto con comandos para diagnosticar el estado actual:
config vdom
  edit Prueba
    set inspection-mode flow
    set ngfw-mode profile-based
    config resource-usage
      set firewall-policy 41024
      set firewall-address 41024
      set firewall-address6 0
      set firewall-address-group 10692
      set firewall-custom-service 0
      set firewall-service 0
      set firewall-service-group 0
      set firewall-onetime-schedule 0
      set firewall-recurring-schedule 0
    end
  next
end
diagnose vdom list
diagnose firewall policy list
diagnose sys top
diagnose sys session stat
El comando diagnose vdom list muestra los VDOMs configurados y su estado actual, incluyendo recursos usados y límites. diagnose firewall policy list brinda un resumen de políticas activas y su distribución. diagnose sys top permite identificar procesos que consumen CPU, algo clave para verificar si la inspección Proxy genera carga excesiva. Finalmente, diagnose sys session stat informa sobre el uso y estado general de sesiones activas, útil para corroborar que los límites de sesiones no estén por encima del máximo configurado.
Buenas prácticas y checklist final
- Planificar la creación del VDOM con sus objetivos claros y dimensionar límites según la carga esperada.
- Seleccionar el modo de inspección más adecuado para el flujo de trabajo y el rendimiento requerido.
- Establecer límites de recursos con margen suficiente para crecimiento, habilitando Override Maximum donde se justifique.
- Actualizar FortiOS y aplicar parches para garantizar compatibilidad y soporte de nuevas funciones.
- Probar la configuración en entornos de laboratorio antes de su despliegue en producción.
- Monitorizar regularmente el estado de los recursos del VDOM y ajustar límites o modos según la evolución del tráfico y las necesidades de seguridad.
- Documentar claramente cada cambio para facilitar la gestión y el diagnóstico posterior.