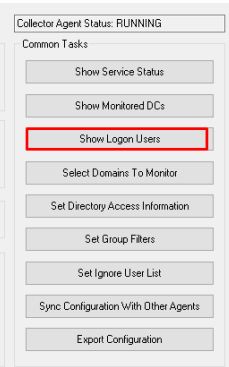
En el entorno de seguridad y redes, la integración con servicios de directorio es un componente clave para gestionar la autenticación y el control de acceso de usuarios. Esta configuración corresponde a un agente de directorio que se utiliza para monitorizar y gestionar la información de usuarios logueados en dominios bajo un sistema como FortiGate. Este agente actúa como un puente entre el firewall y el Active Directory (AD), facilitando la aplicación de políticas basadas en usuarios y grupos de directorio.
Campos principales
- Show Service Status: Permite visualizar el estado actual del servicio del agente, indicando si está en ejecución o detenido. Este campo es esencial para diagnosticar la disponibilidad y funcionalidad del agente.
- Show Monitored DCs: Lista los Domain Controllers (controladores de dominio) que el agente está supervisando. Verificar estos elementos asegura que el agente tenga conectividad correcta con los DCs para la obtención precisa de información.
- Show Logon Users: Muestra los usuarios actualmente autenticados en los dominios bajo monitoreo. Esto es vital para auditorías, seguimiento de accesos y detección de usuarios activos en tiempo real.
- Select Domains To Monitor: Permite elegir qué dominios serán monitorizados por el agente. La selección adecuada evita carga innecesaria y asegura que solo los dominios relevantes sean gestionados.
- Set Directory Access Information: Configura las credenciales y permisos con los que el agente accede al directorio, aspecto fundamental para la seguridad y operación efectiva.
- Set Group Filters: Define filtros sobre grupos o unidades organizativas para limitar la información recopilada y mejorar la eficiencia y privacidad.
- Set Ignore User List: Lista de usuarios excluidos del monitoreo para evitar interferencias con cuentas administrativas o servicios específicos.
- Sync Configuration With Other Agents: Sincroniza la configuración entre varios agentes para mantener uniformidad en entornos distribuidos.
- Export Configuration: Permite exportar la configuración para respaldos o migraciones, facilitando la gestión del agente.
Escenarios de uso y recomendaciones
Este tipo de configuración resulta muy útil en entornos donde FortiGate debe aplicar políticas basadas en identidad, tales como control de acceso a aplicaciones, supervisión de tráfico segmentado por usuario, o cumplimiento normativo. Por ejemplo, en una empresa con múltiples sucursales y varios dominios, monitorear únicamente los dominios críticos y aplicar filtros de grupo reduce la carga del agente y mejora la precisión.
Un uso inapropiado, como monitorizar todos los dominios sin filtros o utilizar credenciales con permisos excesivos, puede generar vulnerabilidades y un índice elevado de falsos positivos o bloqueo de usuarios legítimos. El fabricante recomienda minimizar los permisos de acceso, mantener actualizada la configuración sincronizada entre agentes y excluir usuarios de servicio o admin para evitar interferencias en los procesos de autenticación.
Comandos de CLI útiles para diagnóstico
diagnose debug enable– Activa el modo debug para obtener información detallada sobre el proceso del agente y autenticaciones.diagnose debug application fnbamd -1– Permite monitorear específicamente el agente de autenticación de usuarios en FortiGate.get user fsso status– Muestra el estado actual del servicio Single Sign-On y estadísticas básicas.diagnose test application fsso 1– Realiza un test para verificar la comunicación y correctitud de configuración del agente FSSO.show user group– Visualiza los grupos de usuario definidos en el dispositivo que pueden estar relacionados con filtros de directorio.execute log filter category 3yexecute log display– Filtra y muestra logs relacionados a autenticación y acceso con detalle.
Buenas prácticas de configuración
- Usar cuentas de servicio específicas con mínimos privilegios para el acceso al directorio.
- Seleccionar únicamente los dominios y grupos necesarios para minimizar la carga y exposición.
- Excluir usuarios de servicio, administradores o cuentas dedicadas para evitar monitoreo innecesario.
- Sincronizar configuraciones entre agentes en entornos distribuidos para evitar inconsistencias.
- Realizar exportaciones periódicas para respaldo y recuperación rápida ante fallos.
- Monitorear el estado del servicio regularmente para detectar cortes o errores.
- Actualizar el agente y componentes relacionados con las últimas versiones oficiales por seguridad y compatibilidad.
- Documentar cualquier cambio de configuración para facilitar auditorías y mantenimiento colaborativo.