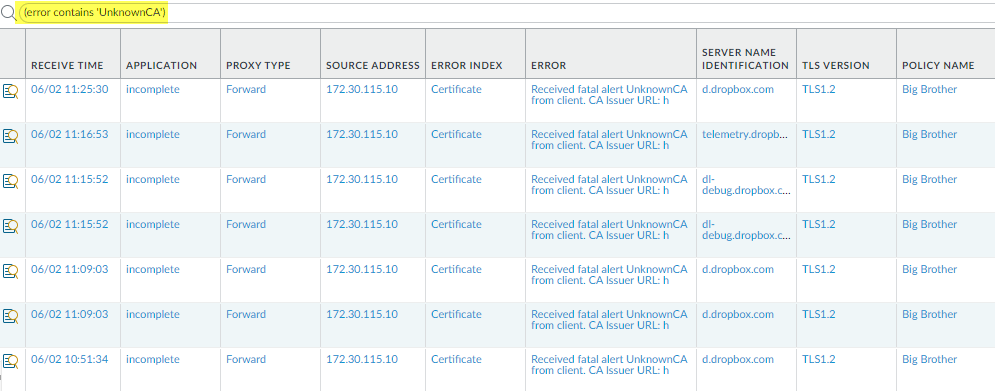
El error ‘UnknownCA‘ (Autoridad de Certificación Desconocida) es común en implementaciones de inspección SSL mediante proxy SSL Forward en dispositivos Palo Alto Networks. Esta configuración está pensada para interceptar el tráfico TLS y comprobar las comunicaciones cifradas en entornos corporativos, garantizando seguridad y control. Sin embargo, cuando el firewall recibe certificados firmados por CAs no confiables o no definidas en su almacén, produce errores que afectan la navegación y el acceso a sitios confiables como servicios en la nube.
Campos principales
- RECEIVE TIME: Fecha y hora en la que se registró el evento de error, útil para correlacionar con logs o sesiones específicas.
- APPLICATION: Indica la aplicación detectada; en este caso aparece como ‘incomplete’ ya que la inspección del tráfico TLS no pudo completarse satisfactoriamente.
- PROXY TYPE: Especifica el tipo de proxy usado, ‘Forward’, que se refiere al proxy implementado para interceptar conexiones SSL salientes de clientes internos.
- SOURCE ADDRESS: Dirección IP del dispositivo o usuario que originó la petición SSL, importante para identificar el punto de origen del problema.
- ERROR INDEX: Categoriza el tipo de error capturado; aquí corresponde a ‘Certificate’, indicando un fallo relacionado con la validación del certificado SSL.
- ERROR: Mensaje detallado del fallo: ‘Received fatal alert UnknownCA from client. CA Issuer URL: h’ muestra que el cliente rechazó el certificado presentado por el firewall, probablemente porque no confía en la CA intermedia o raíz usada para la reemisión.
- SERVER NAME IDENTIFICATION: Nombre del servidor al que se intentaba acceder, fundamental para análisis de tráfico y troubleshooting de certificados puntuales.
- TLS VERSION: Versión del protocolo TLS involucrado, en este caso TLS1.2, relevante para compatibilidad y seguridad.
- POLICY NAME: Política de seguridad aplicada al tráfico, aquí llamada ‘Big Brother’, permite relacionar la configuración y reglas que impactan en esta comunicación.
Compatibilidad de versiones y modelos
La funcionalidad de proxy SSL Forward y la inspección profunda con generación de certificados dinámicos está soportada en la mayoría de firewalls Palo Alto Networks desde la versión PAN-OS 7.0 en adelante. Para versiones anteriores las opciones son limitadas o el soporte de TLS es más básico.
Esta característica es plenamente compatible con la serie PA-220, PA-820, PA-3200, PA-5200 y superiores, incluyendo modelos virtuales (VM-Series). Sin embargo, en dispositivos con hardware muy antiguo o en configuraciones de alta carga, la inspección SSL puede impactar el rendimiento debido al procesamiento intensivo criptográfico.
Dado que la inspección implica generar certificados firmados con la CA interna del firewall, es esencial que los clientes confíen en este certificado raíz; de lo contrario surgirán errores de tipo ‘UnknownCA’. La configuración debe ser coherente con las directivas de la organización y la infraestructura PKI.
Escenarios de uso y recomendaciones
Este tipo de configuración se utiliza en redes corporativas que quieren ejercer control completo sobre tráfico HTTPS para detectar amenazas, inspeccionar datos o aplicar políticas específicas según el destino. El proxy SSL Forward actúa interceptando conexiones TLS salientes, terminando la sesión SSL, y reestableciendo otra hacia el servidor de destino con un certificado generado por la CA del firewall.
La aparición del error ‘UnknownCA’ suele deberse a que el certificado CA instalado en el firewall no está confiado por los clientes finales (PCs, móviles, etc.). También puede reflejar problemas con la distribución del certificado raíz o problemas en la cadena de confianza.
Es recomendable asegurar que la CA del firewall se distribuya y configure como una autoridad confiable en los dispositivos cliente mediante GPO, Mobile Device Management o métodos equivalentes. El no hacerlo puede exponer a los usuarios a fallos en conexiones TLS y pérdida de funcionalidad de aplicaciones web.
Comandos de CLI útiles para diagnóstico
show ssl-proxy certificate– Muestra detalles del certificado CA usado para la inspección.show session all filter source– Lista las sesiones activas filtradas por IP del cliente que genera el error.show log sslmgr direction forward– Permite revisar logs específicos del proceso SSL Forward Proxy en tiempo real o históricos.test ssl-decrypt certificate verify– Comando para verificar la validez y propiedades del certificado que se utilizará para la reemisión.configureseguido deset deviceconfig setting ssl-decrypt– Para revisar configuración activa de la inspección SSL.
Buenas prácticas de configuración
- Distribuir el certificado raíz del firewall a todos los dispositivos cliente que realizarán tráfico inspeccionado, asegurando confianza absoluta.
- Configurar adecuadamente las políticas de Decryption para que solo inspeccionen tráfico necesario, evitando afectar aplicaciones críticas o sensibles.
- Monitorear continuamente logs y alertas del módulo SSL Proxy para detectar errores o incompatibilidades tempranamente.
- Actualizar el firmware PAN-OS regularmente para beneficiarse de mejoras y parches en el manejo de TLS y certificados.
- Establecer listas de exclusión para ciertos destinos o certificados que no deben ser interceptados para evitar problemas de conectividad.
- Capacitar a usuarios y equipos de soporte sobre la relevancia del certificado raíz y la gestión de errores asociados a TLS.