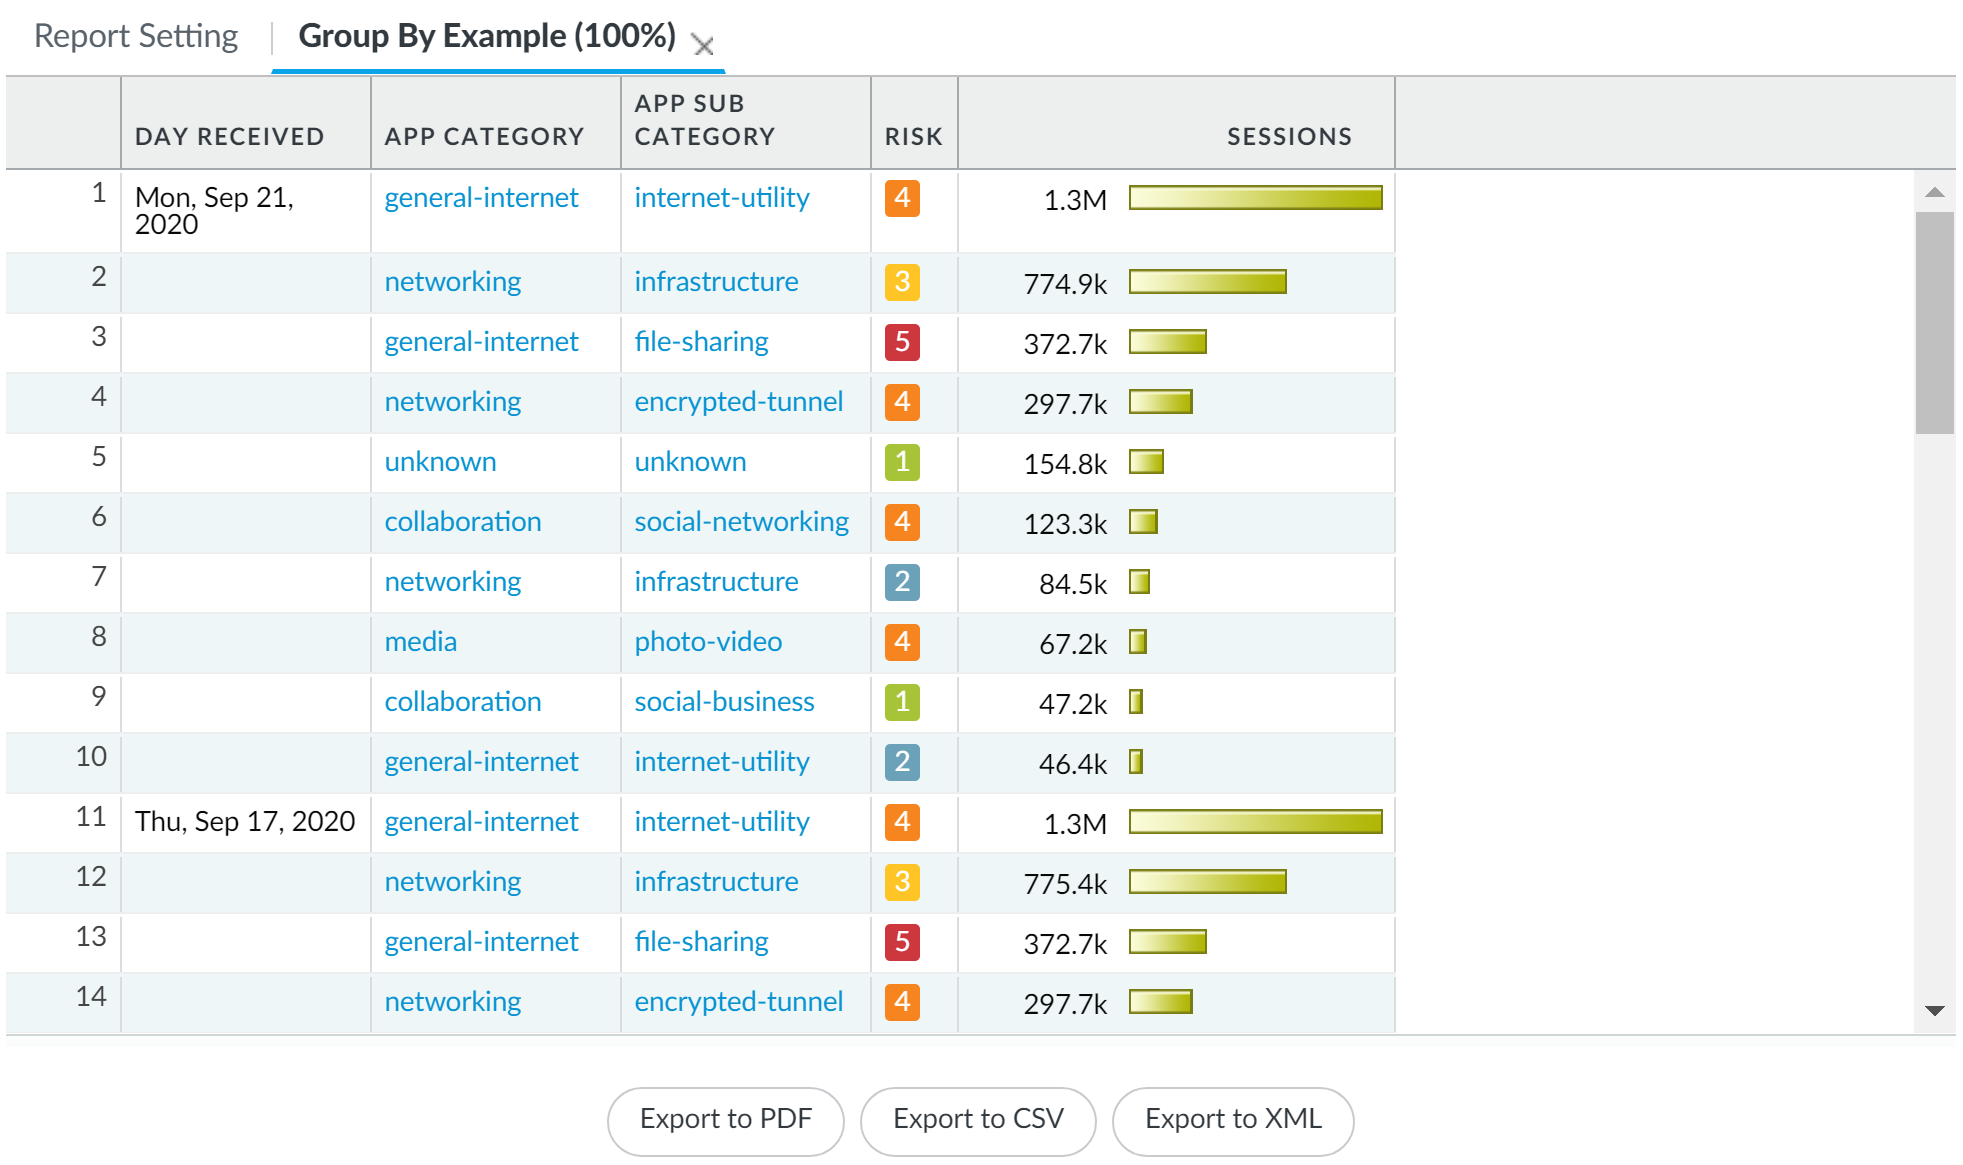
Los firewalls de Palo Alto Networks incluyen funcionalidades avanzadas de análisis y reporte de tráfico que permiten a los administradores de red identificar con precisión las aplicaciones y categorías que circulan por la red. La configuración y visualización de reportes basados en aplicaciones, subcategorías y niveles de riesgo resuelve el problema de la visibilidad limitada, una barrera común para la gestión efectiva de la seguridad y el ancho de banda en las organizaciones.
Campos principales
- DAY RECEIVED: Indica el día en que se registró la actividad del tráfico. Es útil para la correlación temporal y análisis histórico.
- APP CATEGORY: Categoría principal de la aplicación detectada, como general-internet, networking o collaboration. Permite agrupar aplicaciones con funcionalidades similares para entender mejor el tráfico.
- APP SUB CATEGORY: Subcategoría más específica que detalla el tipo de aplicación dentro de la categoría principal, por ejemplo, internet-utility, infrastructure o social-networking.
- RISK: Nivel de riesgo asignado automáticamente por Palo Alto Networks a la aplicación, con valores del 1 al 5 (siendo 5 el riesgo más alto). Utiliza un código de colores para facilitar la visualización rápida.
- SESSIONS: Número de sesiones abiertas para cada aplicación o subcategoría, indicando la cantidad de conexiones que están activas o fueron registradas en el intervalo de reporte. El valor puede representarse en miles (k) o millones (M), acompañado de una barra visual que muestra proporcionalmente el volumen.
Compatibilidad de versiones y modelos
Los reportes detallados de aplicaciones y riesgo están disponibles en las versiones modernas de PAN-OS, comúnmente desde la 8.0 en adelante, con mejoras significativas en la versión 9.x y superiores, donde la base de datos de aplicaciones y la clasificación de riesgos se actualizan con mayor frecuencia.
Esta funcionalidad es aplicable a la mayoría de los modelos de firewalls Palo Alto, incluidos las series PA-3000, PA-5000, PA-7000 y las familias VM-Series para entornos virtualizados. Sin embargo, el rendimiento y la capacidad de análisis pueden variar según la plataforma, siendo óptimos en dispositivos con mayores recursos de CPU y memoria debido al procesamiento intensivo del tráfico y correlación en tiempo real.
Una limitación común es que las versiones muy antiguas del firmware o modelos de gama baja pueden no soportar reportes con agrupaciones detalladas o el análisis de riesgo tan granular que se muestra, afectando la visibilidad completa del tráfico y la respuesta ante amenazas.
Escenarios de uso y recomendaciones
Estos reportes son esenciales en entornos corporativos para monitorear el uso de aplicaciones, detectar tráfico no autorizado o aplicaciones con alto riesgo de seguridad. Por ejemplo, la detección de aplicaciones de file-sharing (compartición de archivos) con riesgo 5 puede indicar potenciales fugas de datos o actividades maliciosas que requieren intervención inmediata.
Además, en redes con alto tráfico de túneles cifrados (encrypted-tunnel) es fundamental identificar la cantidad de sesiones para balancear recursos y ajustar políticas de inspección SSL/TLS. También, al analizar aplicaciones de collaboration o social-networking, se pueden definir controles diferenciados o aplicar QoS para optimizar la experiencia del usuario sin comprometer la seguridad.
Una recomendación importante es no basar decisiones únicamente en la cantidad de sesiones, ya que un alto volumen de conexiones no siempre equivale a un riesgo elevado. Siempre se debe contemplar la categoría y subcategoría junto con el riesgo asignado para priorizar acciones de seguridad.
Comandos de CLI útiles para diagnóstico
show running application: muestra las aplicaciones actuales detectadas en el tráfico en tiempo real.show system logdb-quota: para verificar la asignación y uso de espacio para logs y reportes.debug dataplane show session info: proporciona información detallada sobre sesiones activas y puede ayudar a identificar picos o irregularidades.show running report setting: revisa la configuración activa de reportes y sus criterios.show counter global filter application: para estadísticas sobre tráfico clasificado por aplicación.
Buenas prácticas de configuración
- Actualizar regularmente la base de datos de aplicaciones para disponer de la identificación y riesgos más actuales.
- Utilizar niveles de riesgo asignados para crear políticas que restrinjan o monitoreen aplicaciones críticas o potencialmente peligrosas.
- Configurar reportes automáticos periódicos con agrupaciones por categoría y subcategoría para facilitar el análisis y la toma de decisiones.
- Implementar inspección SSL/TLS adecuada para capturar y clasificar el tráfico cifrado sin impacto significativo en la performance.
- Monitorear de forma continua los reportes para detectar patrones anómalos y ajustar las reglas de seguridad con base en el comportamiento real del tráfico.