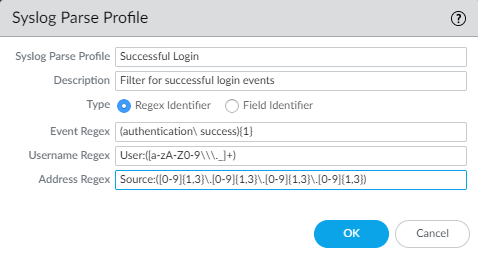
En entornos gestionados con dispositivos Palo Alto Networks, la capacidad de analizar adecuadamente los logs es fundamental para identificar actividades relevantes, como los intentos de acceso exitosos de usuarios. La configuración del Syslog Parse Profile está diseñada para parsear eventos específicos extraídos de mensajes syslog con el fin de facilitar su filtrado y análisis en sistemas de gestión de eventos o SIEM. Este perfil permite identificar ciertos patrones en los eventos recibidos, como un inicio de sesión correcto en este caso, mejorando la capacidad de monitoreo y detección de actividades críticas.
Campos principales
Esta configuración tiene varios campos claves que deben ser entendidos para su correcta implementación:
- Syslog Parse Profile: El nombre asignado al perfil, por ejemplo, «Successful Login», indica su propósito para identificar solo eventos de inicio de sesión exitosos.
- Description: Texto descriptivo que ayuda a contextualizar la función del profile, aquí especifica que es un filtro para eventos de logueo exitoso.
- Type (Tipo): Define el método de identificación del evento. Las opciones son:
– Regex Identifier: Usa expresiones regulares para identificar patrones dentro del mensaje syslog.
– Field Identifier: Se basa en identificar y validar el contenido de campos específicos en el mensaje. - Event Regex: Expresión regular que busca patrones en el mensaje completo para encontrar eventos de interés. En este caso, busca la serie «authentication success» que indica un login correcto.
- Username Regex: Patrón para extraer el nombre de usuario que hizo login. En la expresión, se usa la sintaxis para permitir caracteres alfanuméricos y ciertos caracteres especiales, capturando dinámicamente el nombre.
- Address Regex: Regex destinada a extraer la dirección IP origen desde donde se realizó el login. Se busca específicamente un patrón IPv4 en el campo «Source» con un formato estándar de cuatro octetos numéricos separados por puntos.
Compatibilidad de versiones y modelos
El perfil de análisis syslog y su funcionalidad basada en regex para Palo Alto Networks está soportado en la línea de firewalls que utilizan PAN-OS, típicamente a partir de versiones 7.x en adelante. Es común poder configurarlo en modelos que van desde la serie PA-200 hasta modelos de gama alta como PA-5200. Sin embargo, existen limitaciones a considerar:
- En versiones muy antiguas, la interfaz gráfica no soporta configuraciones avanzadas de análisis regex en syslog.
- Modelos orientados a entornos muy pequeños o con software más limitado podrían no soportar todas las opciones de parsing.
- Para configuraciones complejas de grandes volúmenes de syslog, es recomendable evaluar el desempeño y escalabilidad del perfil para evitar sobrecarga en el dispositivo.
Escenarios de uso y recomendaciones
Este tipo de configuración es especialmente útil en escenarios donde se requiere una vigilancia detallada de accesos con autenticación exitosa para auditorías, cumplimiento normativo o detección temprana de brechas de seguridad. Algunos ejemplos prácticos:
- Integración con un sistema SIEM para alertar rápidamente cuando un usuario legítimo inicia sesión, permitiendo correlacionar con otras actividades sospechosas.
- Filtrado de eventos en ambientes con múltiples autenticaciones, para reducir el ruido y enfocarse en accesos legítimos o detectar accesos no autorizados.
- Correlación de direcciones IP origen para identificar patrones geográficos o redes externas que intentan acceder al sistema.
No obstante, es crítico validar que las expresiones regulares no sean demasiado permisivas para evitar falsos positivos o negativos. Además, siempre debe complementarse con un filtrado adicional y monitoreo continuo.
Comandos de CLI útiles para diagnóstico
Para comprobar y diagnosticar el funcionamiento correcto del Syslog Parse Profile desde CLI en Palo Alto Networks, se recomiendan los siguientes comandos:
show logging-status: Permite validar que los mensajes syslog se están enviando correctamente.debug log-receiver onydebug log-receiver off: Inician y detienen el modo de debug para la recepción de logs, útil para observar que se reciba el patrón esperado.show running security-policy: Verifica que las políticas aplicables permitan el tráfico de syslog si es remoto.request log data stage: Comando avanzado para forzar la recolección o prueba de logs específicos en el sistema.show system logdb-quota: Revisa el estado de la base de datos de logs para asegurar que no haya pérdida de datos.
Buenas prácticas de configuración
Al implementar Syslog Parse Profile para eventos de autenticación, es recomendable seguir ciertos lineamientos para garantizar eficacia y seguridad:
- Precisión en las expresiones regulares: asegurar que las regex capturen con exactitud solo los eventos deseados para evitar malinterpretaciones o ataques de inyección de logs.
- Pruebas en ambiente controlado: simular eventos reales antes de aplicar la configuración en producción para validar resultados.
- Monitoreo continuo: revisar periódicamente los logs parseados para ajustar expresiones y minimizar falsos positivos.
- Documentación clara: mantener un registro detallado de qué perfiles y regex están configurados para facilitar mantenimiento y auditoría.
- Limitación de acceso: proteger la interfaz de administración para evitar cambios no autorizados en estas configuraciones críticas.
- Actualizar el firmware: aprovechar nuevas funcionalidades de parsing y compatibilidad mejorada que PAN-OS pueda ofrecer en versiones recientes.