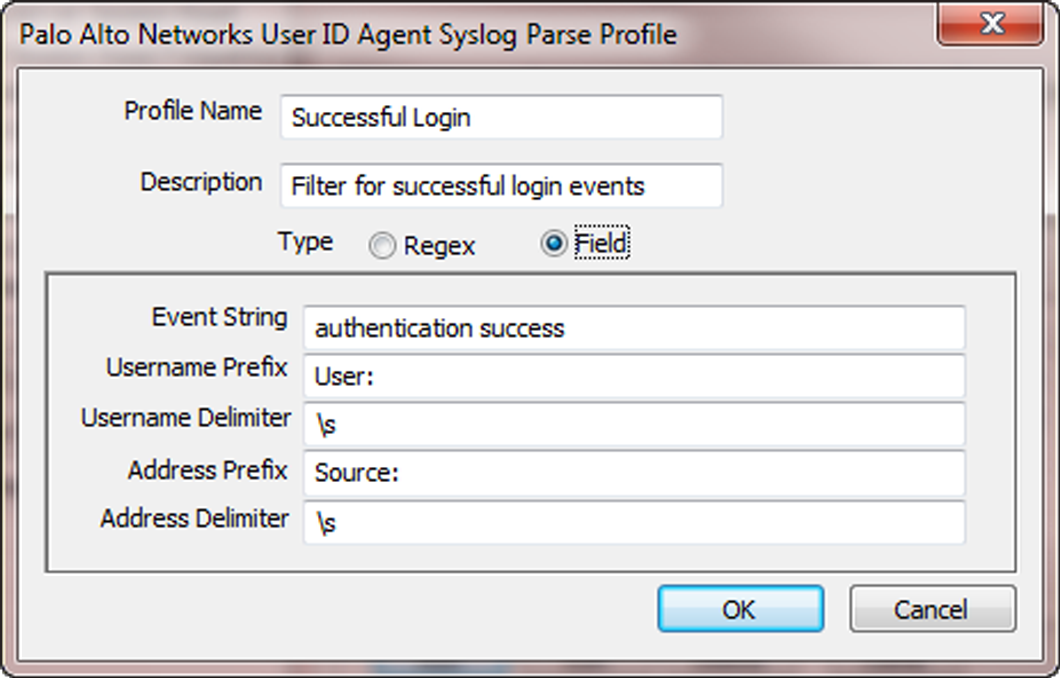
El Syslog Parse Profile de Palo Alto Networks es una herramienta fundamental para extraer información relevante de los mensajes syslog recibidos por el User-ID Agent. Esta configuración permite filtrar y extraer datos específicos de eventos, como los logins exitosos, facilitando la asignación precisa de usuarios a direcciones IP dentro del firewall. Con este mecanismo, se mejora la correlación entre tráfico y usuario, optimizando políticas de seguridad y auditorías.
Campos principales
- Profile Name: Denomina el perfil de parseo syslog para su identificación, en este caso «Successful Login» refleja la finalidad de capturar eventos de acceso exitoso.
- Description: Brinda un resumen claro, aquí se especifica que el filtro se emplea para eventos de login exitosos.
- Type: Define el método de análisis del mensaje syslog; la opción Field indica que se buscarán campos concretos dentro de cadenas específicas, en contraposición a expresiones regulares (Regex).
- Event String: Texto que debe contener el syslog para ser reconocido, por ejemplo «authentication success», permitiendo detectar eventos positivos de autenticación.
- Username Prefix: Indica el prefijo literal que precede al nombre de usuario dentro del mensaje, aquí «User:», permitiendo al agente identificar el inicio del dato clave.
- Username Delimiter: Caracter que separa el nombre de usuario de otros datos, en este ejemplo es carácter de espacio representado por «s».
- Address Prefix: Prefijo literal usado para identificar la dirección IP asociada al usuario, aquí «Source:», que indica el origen del login.
- Address Delimiter: Separador del campo IP de otros elementos del mensaje, también un espacio «s» en la configuración mostrada.
Compatibilidad de versiones y modelos
La funcionalidad de Syslog Parse Profile se encuentra disponible en versiones modernas del User-ID Agent, compatible con sistemas Windows donde suele ejecutarse. Es aplicable independientemente del modelo específico de firewall Palo Alto, ya que el agente opera de manera independiente para identificar usuarios a partir de logs.
En cuanto a versiones, se recomienda emplear firmware PAN-OS 7.0 o superior, dado que desde esas ediciones se optimizaron y estandarizaron las capacidades de integración con User-ID Agent y manejo de perfiles de syslog. Se debe verificar también la versión del User-ID Agent para asegurar soporte pleno a este tipo de perfil con parseo por campos.
No existen limitaciones estrictas en modelos, pero es crucial mantener actualizado el agente y el software de firewall para evitar incompatibilidades o fallos en la identificación de usuarios basados en syslog.
Escenarios de uso y recomendaciones
El Syslog Parse Profile orientado a eventos «authentication success» es ideal para entornos donde los firewalls Palo Alto integran información de usuarios a partir de logs de sistemas externos, servidores RADIUS, o controladores de dominio que emiten mensajes syslog con esta estructura.
Permite detectar inmediatamente cuándo un usuario se autentica correctamente, relacionando su dirección IP y nombre de cuenta para una aplicación granular de políticas. Es crucial en escenarios de auditoría, control de accesos y conformidad, ya que garantiza que solo IPs autorizadas con usuarios validados accedan según las reglas definidas.
Sin embargo, es necesario validar que el formato del syslog coincida exactamente con los prefijos y delimitadores configurados; diferencias o variaciones en el texto impactarán en el funcionamiento. Además, la dependencia del formato de logs externos conlleva riesgos si dichos sistemas modifican su output sin control.
Comandos de CLI útiles para diagnóstico
show user user-id-agent statistics: Proporciona estadísticas del agente User-ID, útil para verificar si está recibiendo y procesando correctamente los logs.show user group-mapping state all: Muestra las asignaciones actuales entre usuarios y direcciones IP, permitiendo confirmar si el perfil de parseo está generando correlación esperada.debug user-id log-level verbose: Incrementa el nivel de registro para observar detalles del proceso de parsing de syslog y detectar posibles errores o mensajes rechazados.show log user-id: Muestra entradas de log asociadas a eventos de User-ID, ayudando a validar la correcta aplicación del perfil Syslog Parse.
Buenas prácticas de configuración
- Verificar el formato exacto de los mensajes syslog recibidos para configurar con precisión los prefijos y delimitadores.
- Utilizar perfil de tipo Field cuando la estructura sea clara y repetitiva, reservando Regex para casos de formatos más complejos o variables.
- Probar el perfil con logs de prueba antes de su implementación en producción para evitar pérdida de correlación de usuarios o falsos positivos.
- Actualizar User-ID Agent y PAN-OS a versiones soportadas para asegurar compatibilidad con nuevas funcionalidades y corrección de bugs relacionados al user mapping.
- Monitorizar constantemente las entradas de logs y estadísticas para detectar desviaciones o fallas en la identificación de usuarios.