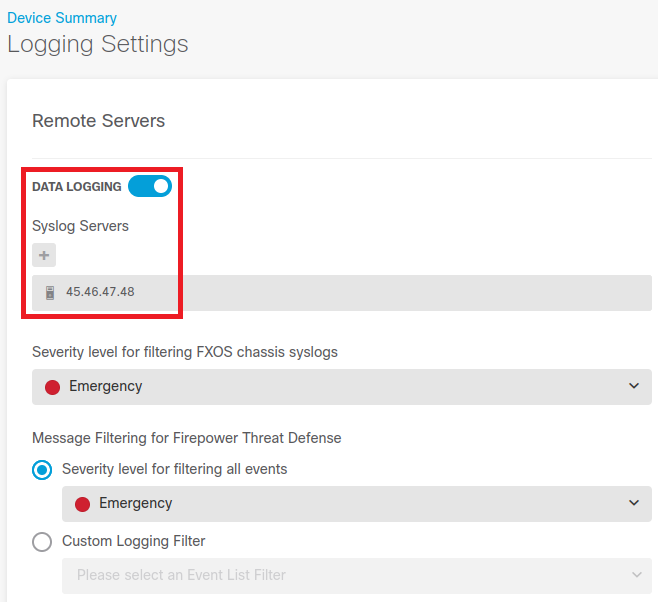
La configuración de syslog en dispositivos Cisco Firepower 15 es fundamental para garantizar un registro centralizado y eficiente de eventos de seguridad y operativos. Esta capacidad facilita la supervisión continua, el análisis forense y la respuesta a incidentes, permitiendo a los equipos de seguridad asociar eventos importantes a un servidor de logs remoto. Configurar correctamente el logging remoto asegura que toda la información crítica generada por los dispositivos Firepower esté disponible incluso en caso de un fallo del sistema local o para integrarse con soluciones SIEM (Security Information and Event Management).
Campos principales
En la configuración básica del registro remoto a través de syslog en Cisco Firepower, encontramos varios campos clave:
- Data Logging (Activar/Desactivar): Permite habilitar o deshabilitar el envío de logs hacia servidores externos. Es esencial mantener esta opción activa para un correcto flujo de información hacia el servidor syslog.
- Syslog Servers (Servidores Syslog): Aquí se especifican las direcciones IP o los nombres DNS de los servidores a los que se enviarán los mensajes syslog. En la configuración, el servidor configurado con IP
45.46.47.48recibirá todos los eventos registrados. - Severity Level for Filtering FXOS Chassis Syslogs: Define el nivel mínimo de severidad para filtrar los logs generados por el chasis FXOS (Firepower eXtensible Operating System). El nivel seleccionado es Emergency, lo que significa que sólo los eventos críticos extremos serán enviados desde esta categoría, reduciendo así el volumen de tráfico syslog no esencial.
- Message Filtering for Firepower Threat Defense: Este filtro controla la severidad mínima de eventos que serán enviados respecto a las funcionalidades de Threat Defense del dispositivo. En este caso también está establecido en Emergency, asegurando enfocar sólo alertas críticas para un análisis inmediato.
- Custom Logging Filter: Alternativa que permite definir filtros personalizados según listas de eventos concretas, adaptando el registro para entornos específicos.
Compatibilidad de versiones y modelos
Los dispositivos Cisco Firepower 15 y sus derivados ejecutan versiones del software Firepower Threat Defense (FTD) que integran capacidades avanzadas de logging. Las configuraciones de syslog son compatibles con versiones desde Firepower 7.x hasta versiones modernas 7.x, donde se ha mejorado la granularidad de filtros y compatibilidad con diferentes servidores syslog.
En cuanto a hardware, esta configuración es aplicable en plataformas Firepower de gama media y alta, como Firepower 2100, 4100 y 9300 Series, que utilizan FXOS para la gestión del chasis. Sin embargo, dispositivos más antiguos o aquellos que no ejecutan FXOS pueden tener diferencias en la terminología o campos disponibles.
Limitaciones reales incluyen la necesidad de que el servidor syslog remoto sea accesible desde la red gestionada por el Firepower, así como la correcta configuración de puertos UDP/TCP (por defecto puerto 514 UDP) y la capacidad del servidor para manejar el volumen y tipo de eventos generados.
Escenarios de uso y recomendaciones
En entornos de seguridad donde se requiere un monitoreo centralizado o se dispone de un SIEM para correlación de eventos, esta configuración es vital. Permite tener registros completos y continuos incluso si el dispositivo se reinicia o sufre una caída del sistema.
Recomendaciones prácticas incluyen ajustar los niveles de severidad según las necesidades del área de seguridad. En ambientes con alto volumen de tráfico, definir niveles como Warning o Error puede evitar cantidad excesiva de logs, mientras que en entornos críticos debe priorizarse la captura de eventos de severidad Emergency para alertas inmediatas.
Algunos riesgos potenciales incluyen la saturación de la red o del servidor syslog si no se filtran adecuadamente los eventos, o la falta de envío de logs por errores en la red o configuraciones erróneas en direcciones IP y puertos.
Comandos de CLI útiles para diagnóstico
Para validar y diagnosticar la configuración de logging en Cisco Firepower 15 y dispositivos FTD asociados, se utilizan los siguientes comandos:
show logging: Muestra el estado actual de la configuración de logging y los servidores configurados.show logging processors: Visualiza cómo se están procesando los logs internamente.show logging queue: Permite inspeccionar la cola de logs en espera de envío al servidor remoto.show tech-support logging: Recolecta información detallada sobre el estado del servicio de logging, útil para soporte.system support diagnostic-cliy luegoshow running-config logging: Para verificar la configuración global y específica dentro del sistema operativo FTD.
Buenas prácticas de configuración
- Configurar múltiples servidores syslog para redundancia y alta disponibilidad.
- Definir niveles de severidad adecuados para balancear información útil y volumen de datos.
- Validar conectividad de red entre el Firepower y el servidor syslog utilizando
pingytraceroute. - Establecer filtros personalizados para eventos específicos que sean críticos para el entorno operativo.
- Realizar pruebas periódicas del envío de logs para asegurar que los eventos llegan correctamente a los servidores remotos.
- Documentar la configuración y mantenerla actualizada acorde con las políticas de seguridad corporativas.