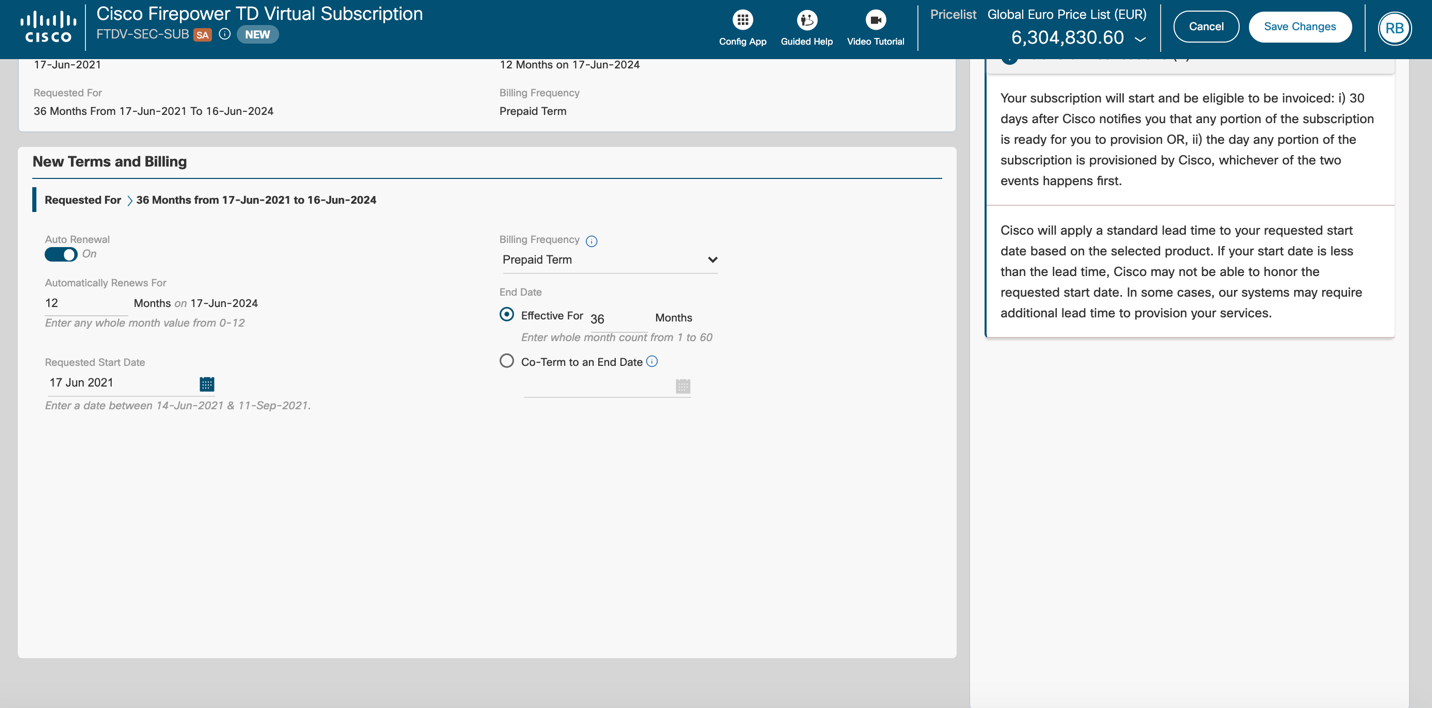
La suscripción Cisco Firepower Threat Defense (FTD) Virtual es una solución esencial para redes que requieren seguridad avanzada a través de un firewall de próxima generación en entornos virtualizados. Esta configuración se encarga de gestionar el periodo, la renovación automática y la facturación de la suscripción, garantizando que el dispositivo mantenga las funcionalidades clave para detección de amenazas, prevención de intrusiones y control de aplicaciones. Además, facilita la continuidad operativa y la administración eficiente de licencias en un sistema Cisco Firepower Virtual.
Campos principales
- Auto Renewal: Controla si la suscripción se renueva automáticamente al finalizar el periodo contratado, lo que evita interrupciones en la cobertura de seguridad.
- Automatically Renew For: Indica el número de meses por los que se renovará la suscripción de forma automática, preservando la protección sin necesidad de intervención manual.
- Billing Frequency: Especifica la modalidad de facturación, en este caso configurada como «Prepaid Term», lo que significa que el pago se realiza por adelantado para el periodo completo.
- Requested Start Date: Define la fecha exacta a partir de la cual se activa la suscripción, permitiendo sincronizar la cobertura con los requerimientos del proyecto o políticas corporativas.
- End Date: Ofrece dos opciones:
- Effective For: periodo total en meses que dura la suscripción activa, aquí configurado para 36 meses.
- Co-Term to an End Date: permite alinear el fin de la suscripción con una fecha específica, útil para consolidar varios contratos con distintas fechas de caducidad.
Compatibilidad de versiones y modelos
La suscripción Firepower TD Virtual es compatible con múltiples versiones del software Cisco Firepower Threat Defense, principalmente desde versiones 7.x y superiores, que incluyen soporte para gestión centralizada vía FMC (Firepower Management Center). La virtualización permite su despliegue en ambientes VMware ESXi, KVM, Microsoft Hyper-V y otras plataformas certificadas.
En cuanto a modelos, se aplica a dispositivos virtuales dedicados o a appliances físicos compatibles con la versión FTD virtual, extendiendo su uso en productos de gama media y alta de Cisco. No es compatible con plataformas muy antiguas ni dispositivos que solo soportan ASA tradicional sin Firepower Services.
Las limitaciones más comunes pueden venir dadas por la versión del hypervisor o falta de capacidad de CPU/memoria para manejar el throughput deseado, así como restricciones en la gestión de licencias virtuales si no se integra con sistemas Cisco Smart Licensing.
Escenarios de uso y recomendaciones
Este tipo de suscripción es ideal para organizaciones que requieren protección perimetral en infraestructuras virtualizadas o que desean integrar el firewall dentro de un entorno cloud privado o híbrido. También es útil para proyectos con ciclos prolongados, gracias a la configuración de renovación automática y facturación prepaga, que aseguran continuidad sin riesgo de lapsos en la protección.
El riesgo principal radica en no gestionar correctamente las fechas de inicio y fin, lo que puede generar interrupciones en el servicio o cargos inesperados. Además, no activar la renovación automática puede producir desprotección si la suscripción expira sin ser renovada manualmente.
Comandos de CLI útiles para diagnóstico
show version: Verificar la versión del software Firepower instalada.show license status: Consultar el estado de las licencias y su vigencia en el dispositivo.show managers: Confirmar conexión con el Firepower Management Center para gestión de políticas y licencias.show running-config: Revisar configuración vigente, incluidos parámetros relacionados con licencias y subscripciones.system support diagnostic-cli: Acceder al modo diagnóstico para comandos avanzados de troubleshooting.show crypto pki certificates: Verificar certificados activos que pueden afectar la comunicación segura para gestión de licencias.
Buenas prácticas de configuración
- Siempre establecer fechas de inicio y fin coherentes con planes operativos y renovación para evitar interrupciones.
- Activar la opción de renovación automática para asegurar protección continua, especialmente en entornos críticos.
- Usar facturación prepaga para un control financiero claro y evitar sorpresas por cobros a destiempo.
- Monitorear periódicamente el estado de la licencia desde CLI o FMC para detectar vencimientos o problemas tempranamente.
- Documentar todos los cambios relacionados con suscripciones y licenciamiento en el repositorio de gestión de configuración.
- Actualizar el software FTD a versiones compatibles recomendadas por Cisco para aprovechar mejoras en seguridad y manejo de licencias.
- Considerar integraciones con Cisco Smart Licensing para simplificar la administración de licencias a nivel global y automatizar renovaciones.