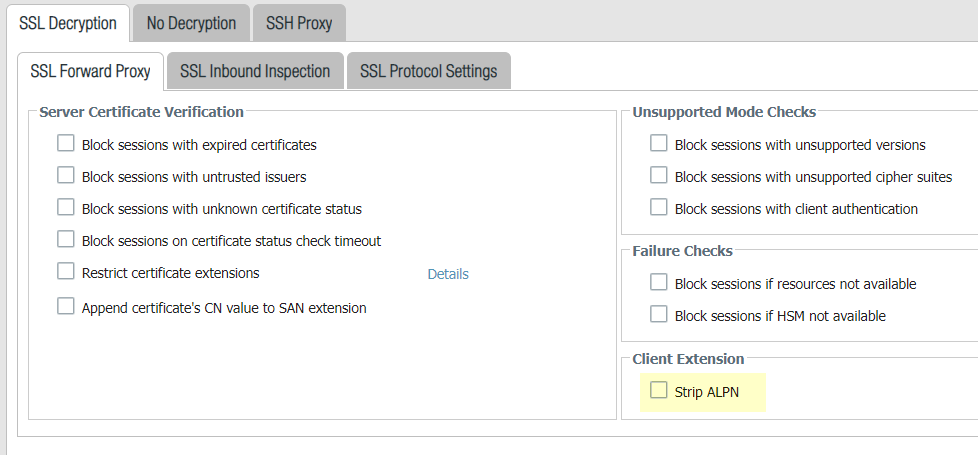
La configuración de SSL Forward Proxy en los dispositivos Palo Alto Networks es una pieza fundamental en la estrategia de inspección y seguridad de tráfico cifrado. Este ajuste permite a los firewalls interceptar y analizar sesiones SSL/TLS entre clientes internos y servidores externos, asegurando que las comunicaciones cifradas cumplan con las políticas corporativas y detectando contenido malicioso o actividad no autorizada. Esta funcionalidad es clave para solventar el problema creciente de pérdida de visibilidad en entornos donde la mayoría del tráfico está protegido mediante cifrado, lo que dificulta la detección de amenazas.
Campos principales
- Block sessions with expired certificates: Esta opción bloquea las sesiones si el certificado del servidor ha expirado, evitando conexiones inseguras o no confiables.
- Block sessions with untrusted issuers: Bloquea sesiones cuyos certificados fueron emitidos por autoridades no confiables, incrementando el control sobre la confianza en el tráfico inspeccionado.
- Block sessions with unknown certificate status: Rechaza conexiones cuando el estado del certificado no puede ser verificado, por ejemplo, si los servicios OCSP o CRL no están disponibles o no responden.
- Block sessions on certificate status check timeout: Bloquea conexiones cuando la verificación del estado del certificado excede el tiempo configurado, evitando que sesiones potencialmente inseguras pasen sin validación.
- Restrict certificate extensions: Permite limitar las extensiones aceptadas en certificados, fortaleciendo el control sobre certificados permitidos y reduciendo vectores de ataques mediante extensiones maliciosas.
- Append certificate’s CN value to SAN extension: Opción para modificar la extensión SAN del certificado añadiendo el valor del CN, útil en casos donde ciertas aplicaciones o servicios requieren esta coherencia para validar certificados correctamente.
- Unsupported Mode Checks: Un conjunto de opciones para bloquear sesiones con versiones SSL/TLS no soportadas, conjuntos de cifrado no permitidos o cuando la autenticación del cliente está presente, mejorando la postura de seguridad frente a protocolos y métodos inseguros o inesperados.
- Failure Checks: Permite bloquear sesiones en situaciones donde los recursos necesarios para la inspección no están disponibles, como falta de memoria o indisponibilidad del HSM (Hardware Security Module), asegurando que no se permita tráfico sin inspección adecuada.
- Client Extension – Strip ALPN: Esta opción elimina la extensión ALPN (Application-Layer Protocol Negotiation) de las solicitudes del cliente durante la negociación SSL/TLS, lo que puede evitar problemas de compatibilidad o bypass en algunos entornos.
Compatibilidad de versiones y modelos
La funcionalidad de SSL Forward Proxy está disponible en la mayoría de los dispositivos Palo Alto Networks con versiones de firmware PAN-OS a partir de la 7.0, mejorándose y ampliándose en versiones posteriores como la 8.x y 9.x. Los modelos de la serie PA-2200 hasta los más recientes PA-7000 soportan esta funcionalidad, aunque el desempeño real puede variar según la capacidad de hardware y la carga de tráfico.
Es importante tener en cuenta que algunas opciones avanzadas, como el uso de HSM para gestión de claves o ciertos controles finos de certificados, pueden requerir modelos o versiones específicas, así como licencias adicionales. Además, la habilitación de inspección profunda puede impactar el rendimiento, especialmente en dispositivos de gamas inferiores.
Escenarios de uso y recomendaciones
Esta configuración es esencial en entornos corporativos donde el tráfico SSL/TLS debe ser inspeccionado para prevención de amenazas como malware oculto, exfiltración de datos o políticas de bloqueo de categorías web. Es común su uso en redes empresariales, centros de datos y entornos regulados que demandan cumplimiento normativo estricto.
Sin embargo, habilitar opciones demasiado restrictivas, como bloquear todas las sesiones con certificados no verificados o extensiones desconocidas, puede causar problemas de conectividad en aplicaciones legítimas. Por ejemplo, servicios internos o proveedores que utilicen certificados autofirmados o métodos no estándar pueden ser afectados.
La opción de «Strip ALPN» es útil cuando se detectan problemas de compatibilidad con aplicaciones modernas que usan HTTP/2 u otros protocolos negociados durante SSL, evitando que la negociación cause fallos o bypass.
Comandos de CLI útiles para diagnóstico
show running ssl-decrypt: Muestra la configuración activa de SSL Decryption forward proxy.show session all filter ssl-decrypt yes: Filtra las sesiones activas que están siendo descifradas para análisis en tiempo real.debug dataplane show ssl-decrypt: Leyendo logs y estados internos para problemas de la funcionalidad SSL Forward Proxy.test decryption ssl-proxy host {hostname}: Permite comprobar si un host específico es inspeccionado correctamente por SSL Forward Proxy.
Buenas prácticas de configuración
- Realizar pruebas previas en entornos controlados antes de habilitar bloqueos estrictos para evitar interrupciones inesperadas en servicios críticos.
- Monitorear constantemente los logs de SSL Decryption para identificar falsos positivos o escenarios donde la inspección puede estar fallando o causando problemas.
- Actualizar el firmware periódicamente para aprovechar mejoras en manejo de certificados y protocolos SSL/TLS, optimizando rendimiento y seguridad.
- Utilizar certificación interna válida y confiable para las funciones de inspección de SSL para evitar alertas en clientes y aplicaciones.
- Implementar políticas diferenciadas para diferentes tipos de tráfico, permitiendo excluir aplicaciones sensibles o de alta prioridad para minimizar impacto.
- Auditar y mantener actualizados los CRL/OCSP para evitar problemas de validación y garantizar la efectividad del bloqueo basado en estado de certificados.