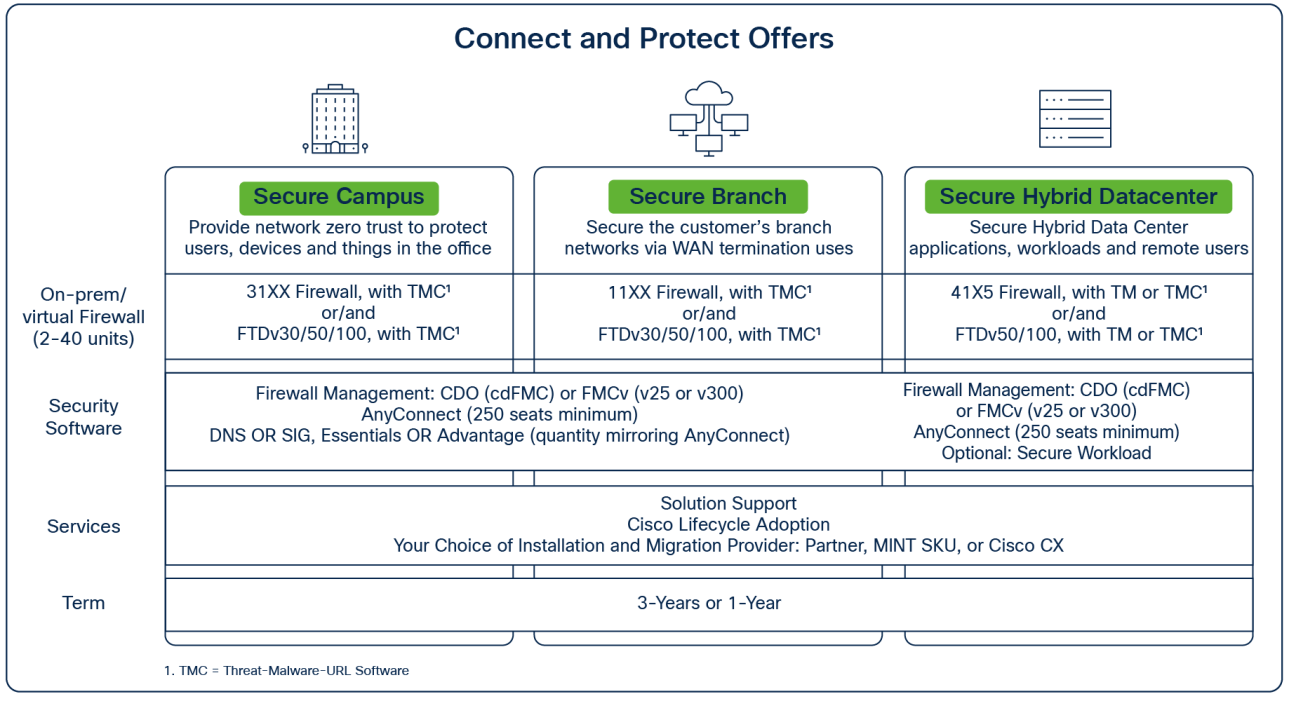
Cisco Connect and Protect ofrece tres paquetes integrales de seguridad para empresas que buscan proteger sus redes, tanto en entornos físicos como distribuidos. Estas soluciones están diseñadas para proteger el Campus, Sucursales y Centros de Datos Híbridos mediante firewalls avanzados, software especializado y servicios integrados de gestión y soporte. La configuración combina dispositivos físicos y virtuales con licenciamientos y servicios que facilitan la implementación de una arquitectura de seguridad cero confianza y una gestión centralizada, esencial para entornos críticos como ecommerce y negocios digitales donde la seguridad es prioritaria.
Campos principales
- Oferta Secure Campus: Protege usuarios, dispositivos y objetos dentro de la oficina física. Incluye firewalls 31XX y FTDv (virtual) con software TMC (Threat-Malware-URL) para protección avanzada. La gestión se realiza mediante Cisco Defense Orchestrator (CDO o cdFMC) o Firepower Management Center (FMCv versiones 25 o 300). Incluye licencia AnyConnect mínima de 250 usuarios y opciones DNS o SIG para filtrado adicional.
- Oferta Secure Branch: Dirigida a proteger sucursales mediante terminación WAN segura. Utiliza firewalls 11XX y FTDv, también con licencia TMC. La gestión es similar a la del Campus, manteniendo una administración centralizada. Ideal para sucursales que requieren seguridad end-to-end con políticas y conectividad gestionadas desde la sede central.
- Oferta Secure Hybrid Datacenter: Enfocada en centros de datos híbridos que combinan workloads locales y en la nube con acceso remoto seguro. Usa firewalls 41X5 o FTDv50/100 con licenciamiento TM o TMC. La gestión se realiza con CDO o FMCv, además del mínimo AnyConnect para accesos. Como opcional se puede agregar Secure Workload para protección específica de aplicaciones y contenedores.
- Software de gestión: CDO (cdFMC) y FMCv son las plataformas centrales para la administración de políticas, visualización de amenazas, actualizaciones y orquestación de configuraciones en múltiples dispositivos y ubicaciones.
- Servicios y soporte: Ciclo de vida del producto, soporte especializado Cisco Lifecycle Adoption y opciones flexibles para instalación y migración (Partners certificados, MINT SKU o Cisco CX).
- Terminos de licencia: Contratos disponibles para 1 o 3 años, adaptándose a necesidades de planificación y presupuesto.
Compatibilidad de versiones y modelos
Estas ofertas aplican a las familias de firewalls Cisco Firepower 31XX, 11XX y 41X5 además de la línea virtual FTDv 30/50/100. Estas series soportan las últimas versiones de firmware Firepower 7.x y posteriores, donde las funciones de Threat-Malware-URL (TMC) están plenamente integradas.
Los modelos físicos 31XX y 11XX son ideales para entornos de campus y sucursales, con escalabilidad desde pequeñas oficinas hasta grandes instalaciones. La serie 41X5 y FTDv50/100 se orientan a centros de datos híbridos con alta demanda de throughput y protección avanzada para múltiples aplicaciones. La compatibilidad con FMCv tanto en versiones v25 como v300 ofrece flexibilidad para implementaciones totalmente virtualizadas o híbridas.
Limitaciones importantes incluyen la necesidad de un mínimo de licenciamiento AnyConnect (sobre 250 asientos) para que las funcionalidades de acceso remoto sean soporteadas adecuadamente, y la dependencia en la instalación o migración por socios certificados para garantizar configuraciones óptimas y soporte continuo.
Escenarios de uso y recomendaciones
Estas configuraciones son aplicables en entornos de seguridad cero confianza donde se busca controlar estrictamente acceso y tráfico dentro y fuera de la red corporativa, fundamental para ecommerce, banca y sectores críticos. El Campus debe garantizar que solo usuarios y dispositivos autorizados acceden a recursos sensibles, mitigando riesgos internos.
En sucursales, asegurar la conexión WAN y aplicar segmentación de red ayuda a evitar brechas que podrían afectar múltiples ubicaciones. Para centros de datos híbridos, la protección debe extenderse a cargas de trabajo híbridas y entornos de nube pública o privada, con monitoreo intensivo y resiliencia ante ataques sofisticados.
Los riesgos si no se implementa correctamente incluyen exposición a malware, filtración de datos confidenciales y daños reputacionales. Se recomienda activar Threat-Malware-URL, usar FMC para centralizar alertas y respuestas, y asegurar que AnyConnect esté siempre actualizado para evitar brechas en el acceso remoto.
Comandos de CLI útiles para diagnóstico
show version: Verificar versión de software y modelo de dispositivo para compatibilidad.show runoshow running-config: Revisar configuración activa en firewalls.show firewall: Visualizar el estado y rendimiento del firewall.show managers: Confirmar conexión y sincronización con FMC o CDO.show threat-intel: Revisar estado de las fuentes de inteligencia de amenazas y TMC.show vpn-sessiondb: Diagnosticar sesiones activas de AnyConnect.show logging: Inspeccionar logs para eventos relevantes y troubleshooting.
Buenas prácticas de configuración
- Implementar segmentación estricta conforme al modelo zero trust para minimizar superficie de ataque.
- Configurar y actualizar periódicamente Threat-Malware-URL para protección contra amenazas emergentes.
- Utilizar FMC o CDO para centralizar la gestión y aplicar políticas consistentes en todos los dispositivos.
- Garantizar que la licencia AnyConnect cubra el número real de usuarios remotos y que el software del cliente esté actualizado.
- Realizar auditorías y revisiones regulares de configuraciones y logs para detectar anomalías tempranas.
- Capacitar a personal en uso adecuado de herramientas y en manejo de incidentes para reducir tiempos de respuesta.
- Coordinar la instalación y migración con socios certificados para asegurar despliegues exitosos y soporte efectivo.