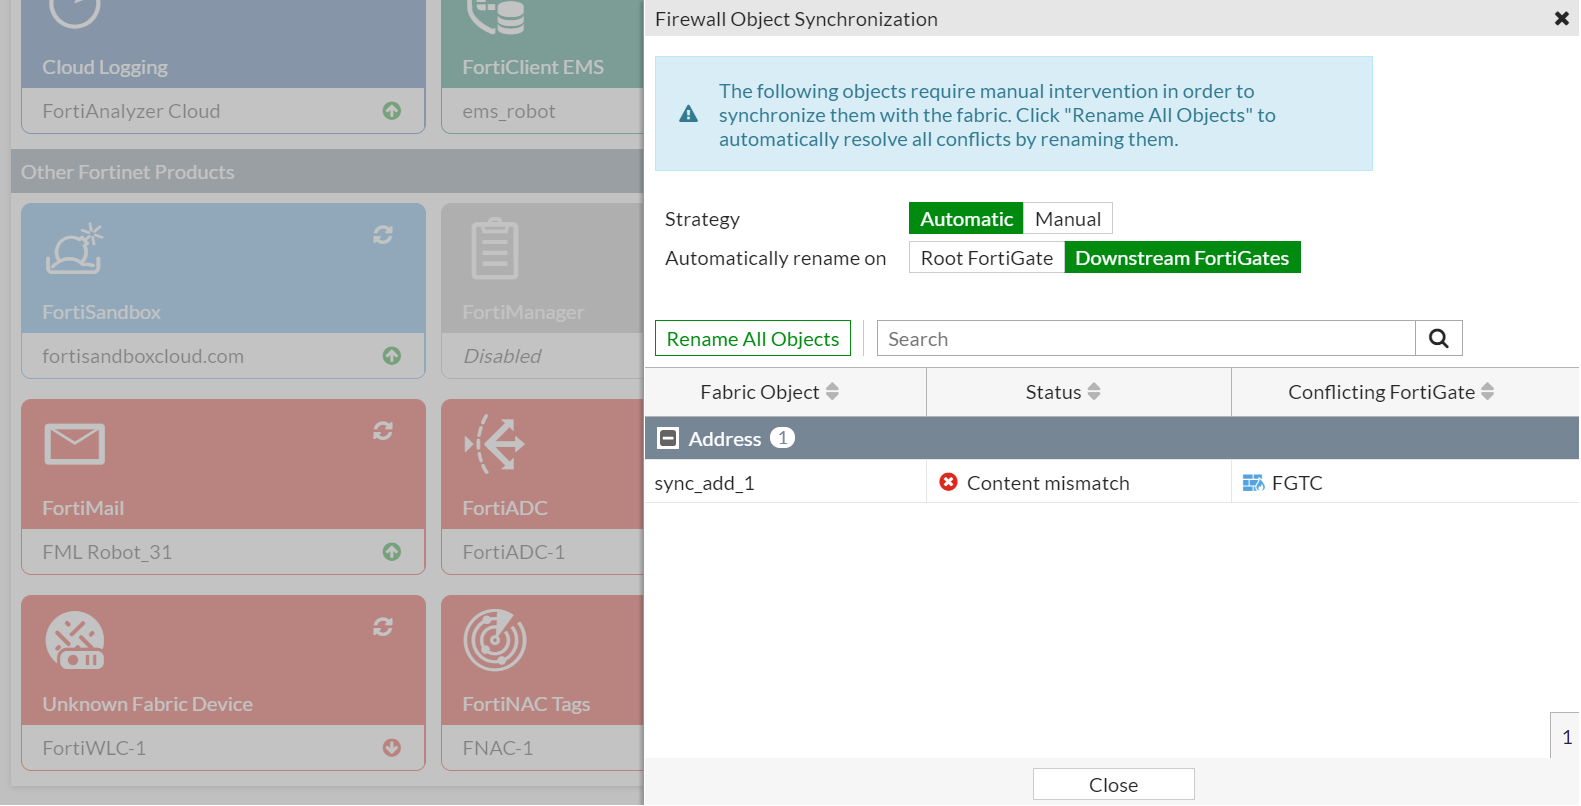
La sincronización de objetos de firewall en dispositivos FortiGate es una configuración crítica para garantizar la coherencia y funcionamiento correcto de las políticas y reglas en entornos que utilizan múltiples dispositivos en una red con Fortinet Fabric. Esta funcionalidad permite sincronizar automáticamente los objetos configurados en el firewall, como direcciones IP, servicios, y otros elementos, evitando conflictos y errores que pueden derivar en bloqueos o fallos en la seguridad de la red.
Campos principales
- Estrategia (Strategy): Determina cómo se llevará a cabo la sincronización de objetos. Puede configurarse en Automático, donde el sistema gestionará la resolución de conflictos de forma directa, o en Manual, donde el administrador debe intervenir para resolver incompatibilidades o errores en la sincronización.
- Rename Automatically On: Define en qué dispositivos se aplicará el renombrado automático para resolver conflictos. Las opciones incluyen Root FortiGate para que el nodo principal aplique los cambios, y Downstream FortiGates para que los dispositivos secundarios gestionen el renombrado. Esta característica evita duplicidades y conflictos en los nombres de objetos en la red fabricada.
- Botón «Rename All Objects»: Ejecuta una acción para renombrar automáticamente todos los objetos que están en conflicto, facilitando la resolución rápida de discrepancias sin intervención manual detallada.
- Fabric Object: Muestra los objetos involucrados en la sincronización. En este caso puede ser una Address u otro tipo de objeto.
- Status: Indica el estado actual de la sincronización para cada objeto. Por ejemplo, Content mismatch señala que hay una diferencia en el contenido del objeto entre dispositivos, requiriendo acción para resolver el problema.
- Conflicting FortiGate: Identifica el dispositivo FortiGate con el que el objeto está presentando conflicto, fundamental para focalizar la corrección en la fuente del problema.
Compatibilidad de versiones y modelos
Esta funcionalidad de sincronización de objetos dentro de Fortinet Fabric suele estar disponible a partir de FortiOS 7.4.x,7.6.x y mantiene soporte en versiones más recientes como 7.4.x,7.6.x, 7.0 y 7.2. En cada actualización, Fortinet ha mejorado la facilidad y el detalle en la gestión de conflictos y capacidades de sincronización para implementaciones más complejas.
Los modelos que más frecuentemente utilizan esta configuración incluyen FortiGate de gamas media y alta, que forman la base para implementaciones de seguridad para sucursales y datacenters. Los modelos de gama baja o versiones muy antiguas pueden no incluir soporte completo para la sincronización automática o presentar diferencias en la interfaz de usuario que dificultan su gestión desde la GUI.
Algunas limitaciones comunes incluyen la imposibilidad de sincronizar ciertos objetos personalizados en modelos inferiores o parámetros cuyos nombres y funcionamiento han cambiado entre versiones. Por ejemplo, el campo para renombrar puede no estar presente en versiones previas a FortiOS 7.4.x,7.6.x o funcionar solo vía CLI en dichas versiones. La interfaz gráfica también ha evolucionado, por lo que es importante verificar la documentación oficial de la versión en uso.
Escenarios de uso y recomendaciones
La sincronización de objetos es indispensable en entornos con múltiples firewalls FortiGate coordinados a través del Fortinet Fabric. Por ejemplo, en redes corporativas con sedes distribuidas que utilizan varios dispositivos pero requieren uniformidad en políticas para que la administración y auditoría sea efectiva.
Si no se configura correctamente, pueden generarse conflictos por objetos con nombres iguales pero contenido diferente, lo que provoca que el firewall bloquee tráfico necesario o que se ejecuten reglas incorrectas, comprometiendo la seguridad o la operatividad de la red.
Fortinet recomienda usar la estrategia automática para agilizar la resolución, pero en entornos críticos o con configuraciones complejas, es preferible hacerlo manualmente para revisar y validar cada cambio. También se aconseja realizar backup previo de la configuración antes de aplicar renombrados automáticos para evitar pérdida de configuración o errores irreversibles.
Comandos de CLI útiles para diagnóstico
diagnose fabric-cli-sync status: Permite revisar el estado actual de la sincronización y ver si hay objetos en conflicto.show firewall address: Muestra las direcciones configuradas para verificar manualmente si hay discrepancias.diagnose debug enableydiagnose debug application fabric -1: Para activar logs detallados de la funcionalidad Fabric y analizar errores de sincronización en tiempo real.execute backup config flash: Crear una copia de seguridad antes de modificaciones críticas relacionadas con la sincronización.config firewall address, seguido de comandos específicos, para edición manual y resolución de conflictos de objetos.
Buenas prácticas de configuración
- Realizar siempre backups completos antes de aplicar cambios en la sincronización automática.
- Priorizar la revisión manual en entornos con configuraciones muy personalizadas o sensibles.
- Documentar todos los cambios y renombrados para mantener un historial y facilitar auditorías.
- Verificar las versiones del FortiOS para usar la funcionalidad de forma óptima acorde a la documentación oficial.
- Monitorear los logs constantemente luego de aplicar cambios para detectar problemas tempranamente.
- Evitar modificaciones simultáneas desde varios administradores que puedan generar conflictos sin control.
- Utilizar nombres claros y únicos para objetos para minimizar la posibilidad de conflictos al sincronizar.