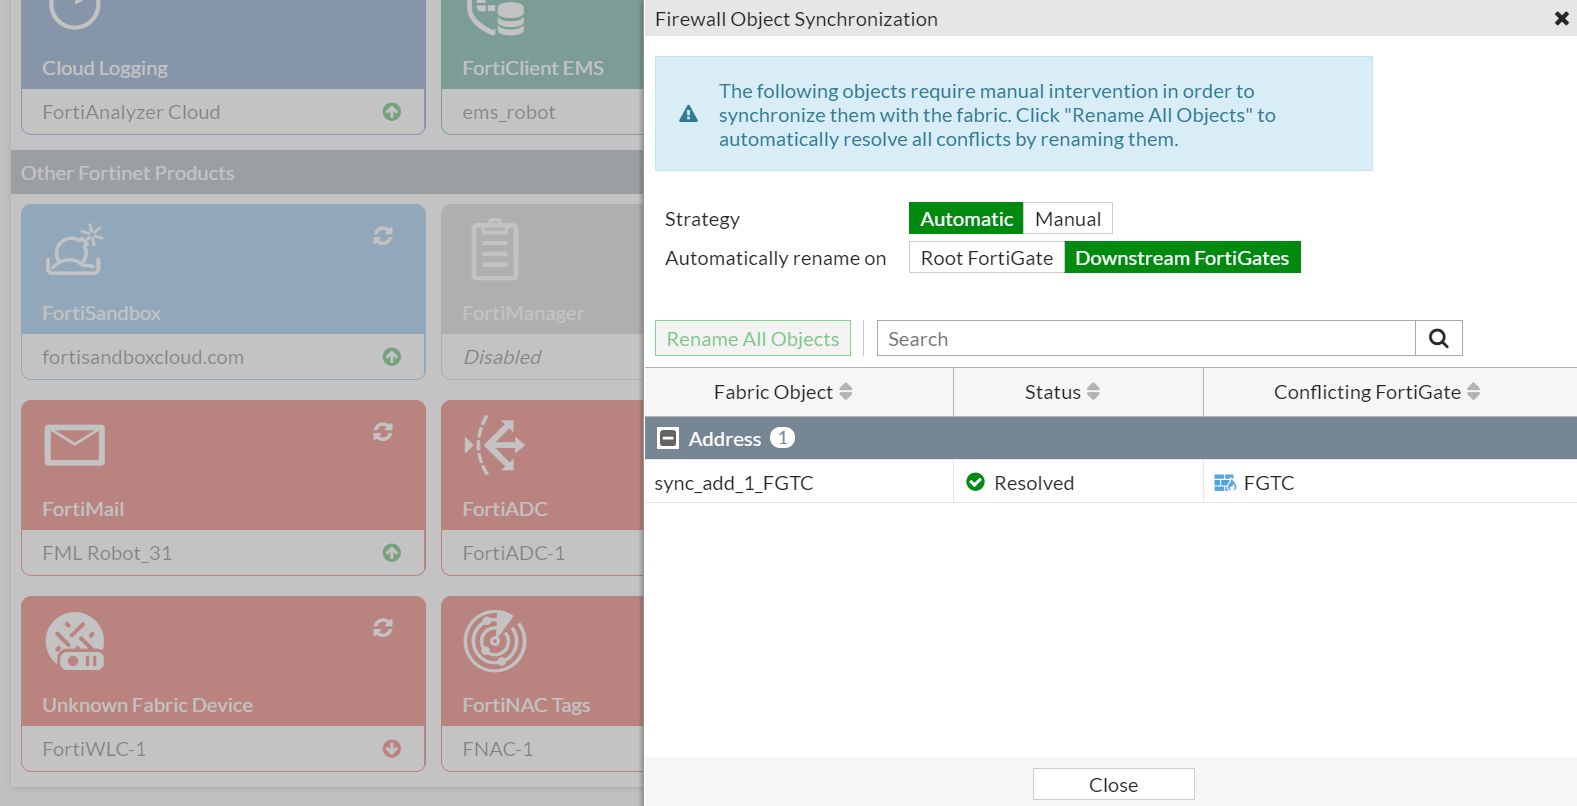
La sincronización de objetos de firewall en dispositivos FortiGate es una configuración crítica para mantener la coherencia y eficiencia en redes que utilizan múltiples dispositivos Fortinet gestionados mediante FortiManager o Fortinet Security Fabric. Esta funcionalidad soluciona problemas relacionados con la administración descentralizada de objetos, evitando conflictos entre definiciones similares pero con nombres duplicados en diferentes FortiGate, lo que puede causar errores en políticas y afectar la seguridad y el rendimiento de la red.
Campos principales
Entender cada campo en la configuración de sincronización de objetos es crucial para su correcta implementación:
- Estrategia (Strategy): Define el modo de resolución de conflictos al sincronizar objetos. Puede ser Automático o Manual. En automático, el sistema renombrará los objetos con conflictos para evitar duplicación, mientras que en manual, el administrador decide cómo resolverlos.
- Renombrar automáticamente en (Automatically rename on): Selecciona en qué dispositivos se aplicará el renombrado automático, si en el FortiGate raíz (Root FortiGate), dispositivos descendentes (Downstream FortiGates), o ambos. Esta opción es útil para definir el ámbito de la sincronización y evitar discrepancias de nombres entre equipos.
- Botón «Renombrar todos los objetos» (Rename All Objects): Permite, con un solo clic, resolver todos los conflictos pendientes renombrando los objetos en conflicto según la estrategia seleccionada.
- Fabric Object: Muestra los objetos con conflictos detectados que necesitan intervención manual (si está configurado así) o que se van a renombrar automáticamente.
- Status: Indica el estado actual del conflicto, puede mostrar «Resuelto» si ya se han manejado los conflictos o un signo de alerta si aún están pendientes.
- Conflicting FortiGate: Lista los dispositivos FortiGate donde se detectaron conflictos de objetos, permitiendo identificar con precisión dónde está el problema.
Compatibilidad de versiones y modelos
La sincronización de objetos de firewall forma parte integral de Fortinet Security Fabric y FortiManager, y está disponible a partir de versiones intermedias de FortiOS como la 7.4.x,7.6.x, mejorándose en versiones posteriores 7.0 y 7.2, que incluyen interfaces más intuitivas y mayor automatización.
Esta funcionalidad se emplea típicamente en FortiGate de gama media a alta, equipos de sucursales, y especialmente en implementaciones de múltiples dispositivos gestionados por FortiManager o integrados en un Fabric. Equipos de gama baja o versiones muy antiguas pueden carecer de interfaz gráfica para estas operaciones avanzadas o presentar limitaciones en la resolución automática de conflictos.
Es común que entre versiones existan cambios en los nombres de parámetros o en la ubicación exacta de esta configuración dentro de la GUI o CLI. También, dispositivos con firmware muy desactualizado podrían requerir actualizaciones para soportar completamente estas funciones.
Escenarios de uso y recomendaciones
La sincronización de objetos es fundamental en distintos escenarios:
- Redes multisede: Cuando múltiples FortiGates en sedes diferentes comparten políticas y objetos a través de FortiManager, esta función evita conflictos de nombres en direcciones IP, grupos y otros objetos.
- Ambientes gestionados centralizadamente: Facilita la administración central sin que el administrador tenga que preocuparse por conflictos ni renombrados manuales complejos.
- Integración en Security Fabric: Permite que dispositivos interconectados mantengan sincronía en objetos, evitando filtrados erróneos o reglas incorrectas debido a nombres conflictivos.
Si la sincronización no se configura adecuadamente, pueden crearse reglas no efectivas, vulnerabilidades o bloqueos involuntarios de tráfico. Fortinet recomienda utilizar la estrategia automática para ambientes con muchos dispositivos y realizar revisiones periódicas para validar la consistencia de los objetos sincronizados.
Comandos de CLI útiles para diagnóstico
Para revisar y diagnosticar problemas relacionados con la sincronización de objetos en FortiGate, se pueden usar varios comandos en CLI:
diagnose firewall sync status: Muestra el estado actual de sincronización de objetos y conflictos pendientes.show firewall address: Lista los objetos de direcciones configurados en el dispositivo, útil para detectar duplicados o inconsistencias.execute fmstat: Verifica la comunicación y estado del dispositivo con FortiManager, esencial para asegurar que la sincronización puede realizarse correctamente.diagnose debug enableseguido dediagnose debug application fmg -1: Permite observar logs detallados relacionados con FortiManager y la sincronización.config firewall address+edit [nombre_objeto]+show: Permite inspeccionar la definición de un objeto específico y validar su configuración.
Buenas prácticas de configuración
- Siempre emplear la estrategia automática a menos que exista una causa muy específica para manejar conflictos manualmente.
- Implementar sincronización preferentemente en dispositivos gestionados bajo FortiManager o dentro del mismo Security Fabric para mantener coherencia controlada.
- Evitar crear objetos con nombres similares que puedan generar conflictos, optando por nomenclaturas estándar y descriptivas.
- Realizar auditorías periódicas de objetos firewall para detectar y resolver conflictos antes de que afecten políticas.
- Actualizar el firmware a versiones recientes para aprovechar mejoras en la gestión y resolución automática de conflictos.
- Documentar cambios de objetos y su impacto en la sincronización para facilitar mantenimiento y troubleshooting.