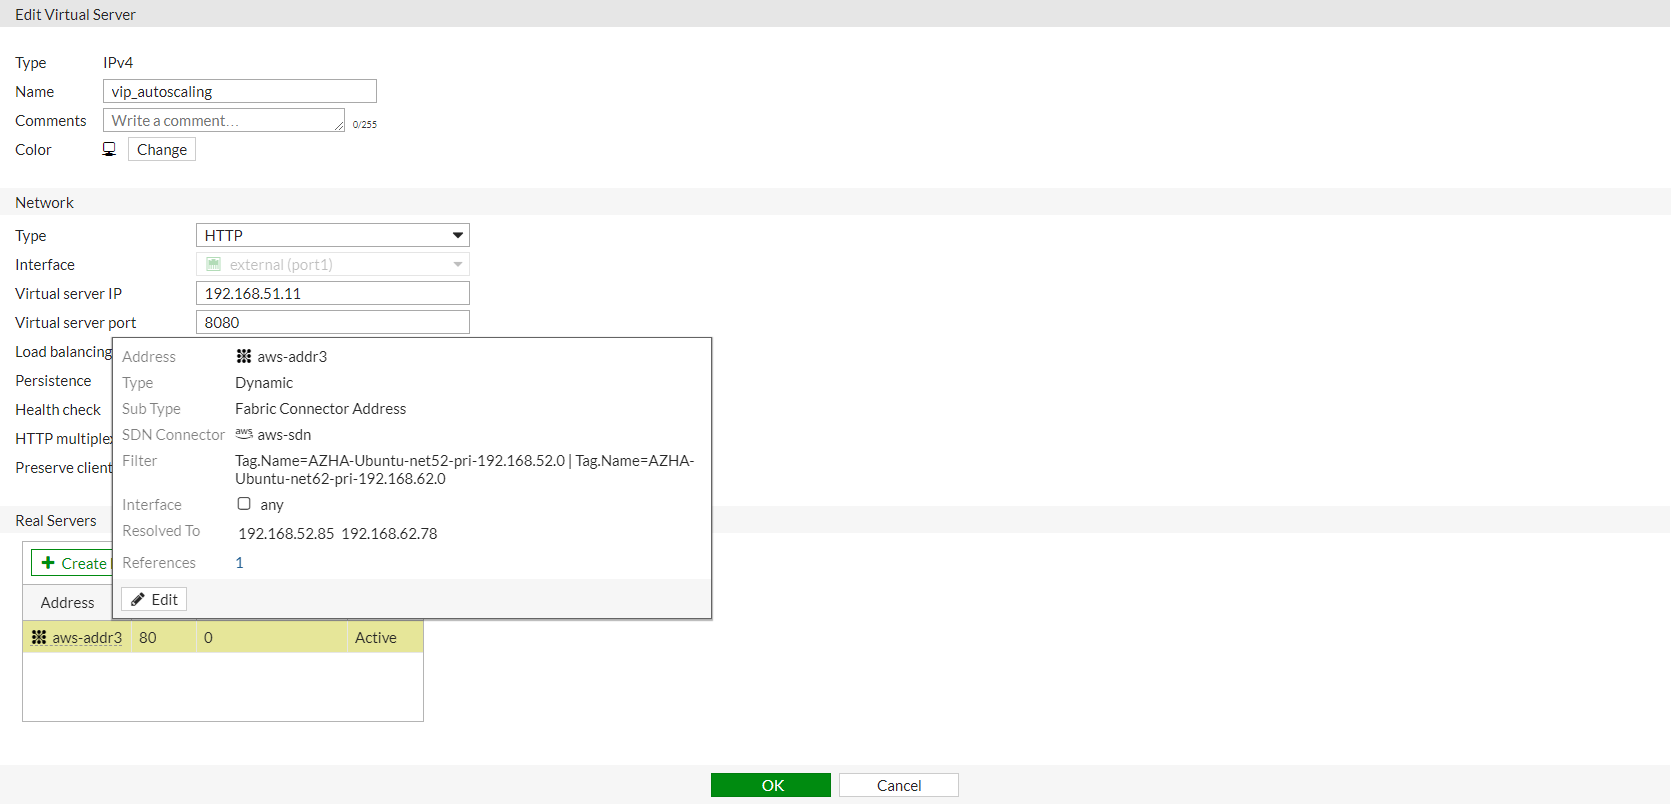
La configuración de un servidor virtual en un dispositivo FortiGate permite exponer servicios internos a la red externa, aplicando mecanismos que optimizan la disponibilidad y el rendimiento. En este caso, se trata de un servidor virtual tipo IPv4 configurado para servicios HTTP que utiliza técnicas de autobalanceo o «autoscaling» para manejar múltiples servidores backend dentro de la infraestructura. Esta configuración resuelve problemas comunes como la alta demanda, la redundancia y la continuidad del servicio web, asegurando que el tráfico se distribuya eficientemente entre distintos servidores reales que atienden una aplicación o sitio web.
Campos principales
- Type (IPv4): Define que el servidor virtual está gestionando direcciones IPv4, que es el protocolo de red más usado para la conexión en internet.
- Name (vip_autoscaling): Identifica el servidor virtual; en este caso, el nombre indica que el servidor está orientado al autoscaling o autobalanceo.
- Comments: Permite añadir anotaciones para identificar mejor el propósito o detalles del servidor virtual, útil para la administración.
- Color: Permite asignar un código de color para una rápida identificación visual en la interfaz gráfica.
- Type (dentro de Network): Define el tipo de servicio que manejará el servidor virtual; HTTP en este caso, lo que indica que gestionará tráfico web tradicional.
- Interface (external port1): La interfaz de red a través de la cual el FortiGate recibirá el tráfico destinado al servidor virtual.
- Virtual server IP (192.168.51.11): La dirección IP pública o interna que se asigna al servidor virtual para recibir solicitudes de los clientes.
- Virtual server port (8080): El puerto en el que el servidor virtual escucha las conexiones entrantes, en este ejemplo se usa el puerto 8080 que comúnmente se emplea para servicios HTTP alternativos.
- Load balancing: En este punto se indica el método o modalidad de equilibrio de carga, aquí ligado a una dirección dinámica dentro de la infraestructura cloud, apuntando a AWS.
- Persistence: Marca si se mantiene la sesión o conexión del cliente para que sea enviado siempre al mismo servidor backend, evitando problemas con sesiones web.
- Health check: Permite configurar el monitoreo del estado y disponibilidad de los servidores reales para remover aquellos que no respondan de la rotación y evitar caídas en el servicio.
- HTTP multiplexing y Preserve client IP: Opciones avanzadas para mejorar el rendimiento y rastreabilidad del tráfico web pasando la IP original del cliente a los servidores backend.
- Real Servers: Aquí se especifican los servidores que atenderán las solicitudes HTTP: se usa una dirección dinámica (aws-addr3) con puertos y estado activo, evidenciando la integración con servicios en la nube y capacidad de autogestión.
Compatibilidad de versiones y modelos
Esta funcionalidad de servidores virtuales con autobalanceo y direcciones dinámicas está disponible en versiones recientes de FortiOS, típicamente a partir de la 7.4.x,7.6.x y con mejoras continuas hasta la rama 7.x. Funciona en equipos FortiGate de gama media y alta, donde se aprovecha la capacidad de integración con SDN (Software Defined Networking) y servicios en la nube como AWS.
En modelos pequeños o muy antiguos, algunas opciones como la selección automática de servidores backend dinámicos o el soporte para salud y persistencia avanzada pueden no estar disponibles o estar limitadas a direcciones IP estáticas. Asimismo, en versiones anteriores el interfaz gráfico puede presentar diferencias en la nomenclatura y ubicación de ciertos parámetros, siendo recomendable validar la documentación oficial al actualizar.
Escenarios de uso y recomendaciones
Esta configuración se emplea típicamente en entornos donde se necesita balancear cargas web HTTP entre varios servidores para asegurar alta disponibilidad y escalabilidad automática, como en aplicaciones empresariales, portales web públicos o servicios internos con demanda variable.
Si se configura incorrectamente —por ejemplo, sin definir correctamente el health check o la persistencia— puede generar caídas de servicio o una experiencia inconsistente para los usuarios, como pérdida de sesiones o distribución desigual del tráfico.
Fortinet recomienda siempre aplicar monitoreo constante a los servidores backend, validar que las direcciones dinámicas resuelvan correctamente y usar persistencia si la aplicación web lo requiere para mantener la integridad de las sesiones cliente.
Comandos de CLI útiles para diagnóstico
show firewall vip: Muestra la configuración actual de los servidores virtuales.diagnose sys vip list: Proporciona un listado de VIPs y su estado real.diagnose firewall vip name <nombre_vip>: Verifica el detalle de un VIP específico, mostrando servidores backend y estados.get system performance top: Permite revisar el rendimiento del FortiGate y detectar posibles cuellos de botella que afecten el manejo del tráfico.execute ping <IP_servidor_real>: Para verificar la conectividad hacia los servidores backend.diagnose debug enableydiagnose debug flow show: Para revisar el tráfico y las acciones del FortiGate relacionadas con los VIPs.
Buenas prácticas de configuración
- Configurar siempre health checks apropiados para excluir servidores no disponibles y evitar interrupciones.
- Usar persistencia cuando la aplicación web lo requiera para mantener sesiones activas y evitar errores en el usuario final.
- Monitorear periódicamente los logs y rendimiento para ajustar el balanceo de carga si detecta desequilibrios o saturación.
- Documentar cada VIP con comentarios claros para facilitar el mantenimiento y actualizaciones.
- Validar que la interfaz asignada sea la correcta para evitar fugas de tráfico o conflictos con otras reglas.
- Actualizar el firmware para aprovechar mejoras en el manejo de direcciones dinámicas y servicios SDN integrados.
- Evitar exponer puertos no necesarios y limitar el acceso mediante políticas de firewall estrictas para mejorar la seguridad.