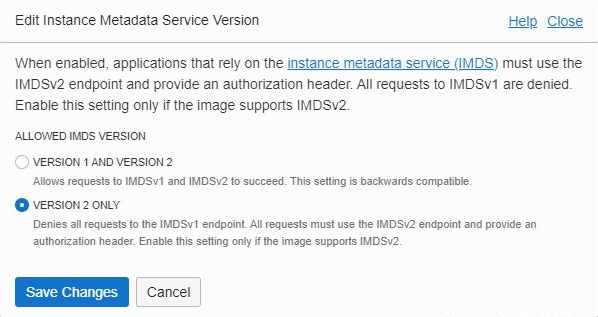
En infraestructuras cloud, el servicio de metadatos proporciona información esencial que las instancias usan para autoconfigurarse y acceder a servicios específicos. La configuración que se aborda es la relativa a la versión del servicio de metadatos de instancias (IMDS), con especial énfasis en habilitar solo la versión 2 (IMDSv2). Este ajuste es fundamental para mitigar riesgos de seguridad derivados de accesos no autorizados o ataques de SSRF (Server-Side Request Forgery) que explotan vulnerabilidades en IMDSv1.
Campos principales
- Allowed IMDS Version: Permite elegir entre permitir ambas versiones, IMDSv1 e IMDSv2, o forzar exclusivamente el uso de IMDSv2. Al seleccionar VERSION 2 ONLY, se bloquean las solicitudes dirigidas a IMDSv1, incrementando así la seguridad, ya que IMDSv2 requiere un token de autorización que reduce el ataque de inclusión accidental o maliciosa de metadatos.
- Save Changes: Botón para aplicar los cambios configurados. Es importante entender que esta configuración puede impactar en la compatibilidad de aplicaciones heredadas que aún dependan de IMDSv1.
Compatibilidad de versiones y modelos
La funcionalidad para definir la versión del servicio de metadatos está disponible en la mayoría de plataformas cloud modernas y es especialmente común en entornos como Amazon Web Services (AWS), Google Cloud y Microsoft Azure. Aunque depende directamente de la imagen o plantilla de la instancia, el soporte para IMDSv2 se ha incluido en versiones recientes de sistemas operativos y agents cloud, generalmente a partir de 2019-2020, cuando la industria reconoció la necesidad de reforzar la seguridad en el servicio de metadatos.
Equipos o entornos que usan imágenes antiguas, especialmente las que solo soportan IMDSv1, pueden experimentar incompatibilidades o fallos al activar exclusivamente IMDSv2. Por lo tanto, se recomienda evaluar la versión del agente cloud y el sistema operativo antes de aplicar esta configuración. Dado que la implementación este servicio corresponde más a nivel de imagen que a hardware específico, no existen limitaciones en dispositivos físicos, pero sí en versiones de firmware o agentes cloud instalados.
Existen además variaciones en la interfaz de configuración entre proveedores cloud, aunque el concepto fundamental permanece. Algunos parámetros pueden cambiar de nombre o ubicarse en diferentes menús, por lo que es clave consultar la documentación del proveedor para asegurar su correcta aplicación.
Escenarios de uso y recomendaciones
- Protección de instancias expuestas a internet: En entornos donde las máquinas virtuales o contenedores reciben tráfico externo, activar sólo IMDSv2 protege contra ataques que explotan IMDSv1 para obtener credenciales temporales de la instancia, incrementando la seguridad de las aplicaciones y evitando filtraciones.
- Imágenes legacy o aplicaciones antiguas: En escenarios donde aplicaciones usan scripts o servicios que dependen de IMDSv1, cambiar a IMDSv2 sin refactorización puede provocar fallos de autenticación o configuración automática. En estos casos, conviene planificar la migración o mantener la compatibilidad para ambas versiones temporalmente.
- Pruebas de seguridad y auditorías: Implementar exclusividad de IMDSv2 permite cumplir con normativas y buenas prácticas recientes que exigen mecanismos más estrictos para la obtención de metadatos de instancias y credenciales.
- Recomendación oficial: Los fabricantes y proveedores cloud recomiendan activar exclusivamente IMDSv2 para nuevas implementaciones y migrar progresivamente entornos existentes, ya que IMDSv2 mejora la seguridad e introduce un encabezado de autorización para cada solicitud.
Comandos de CLI útiles para diagnóstico
Aunque esta configuración pertenece al entorno cloud o a la imagen, a continuación se indican comandos útiles en Linux para diagnosticar funcionalidad de IMDSv2:
curl -H "X-aws-ec2-metadata-token-ttl-seconds: 21600" -X PUT "http://169.254.169.254/latest/api/token": Solicita un token para IMDSv2. Si se recibe un token, la instancia soporta IMDSv2.curl -H "X-aws-ec2-metadata-token: <token>" http://169.254.169.254/latest/meta-data/: Consulta metadatos usando IMDSv2 con el token obtenido.curl http://169.254.169.254/latest/meta-data/: Intenta obtener metadatos con IMDSv1; debe fallar si solo IMDSv2 está habilitado.tcpdump -i eth0 host 169.254.169.254: Monitoriza tráfico hacia el servicio de metadatos para verificar qué versiones se usan.
Buenas prácticas de configuración
- Habilitar exclusivamente IMDSv2 para nuevas instancias y migrar gradualmente los sistemas existentes.
- Verificar la compatibilidad de agentes y aplicaciones con IMDSv2 antes del cambio, evitando interrupciones no planificadas.
- Monitorear el tráfico de metadatos para identificar accesos inusuales o intentos mediante IMDSv1.
- Documentar cambios y comunicar al equipo operativo para que adapten scripts o integraciones.
- Utilizar herramientas de gestión de configuración o cloud management para estandarizar la opción en todas las imágenes.
- Evitar la exposición innecesaria del servicio metadatos mediante segmentación o políticas de firewall internas.
- Mantener actualizado el sistema operativo y agentes cloud para asegurar soporte correcto y parches de seguridad asociados a IMDS.