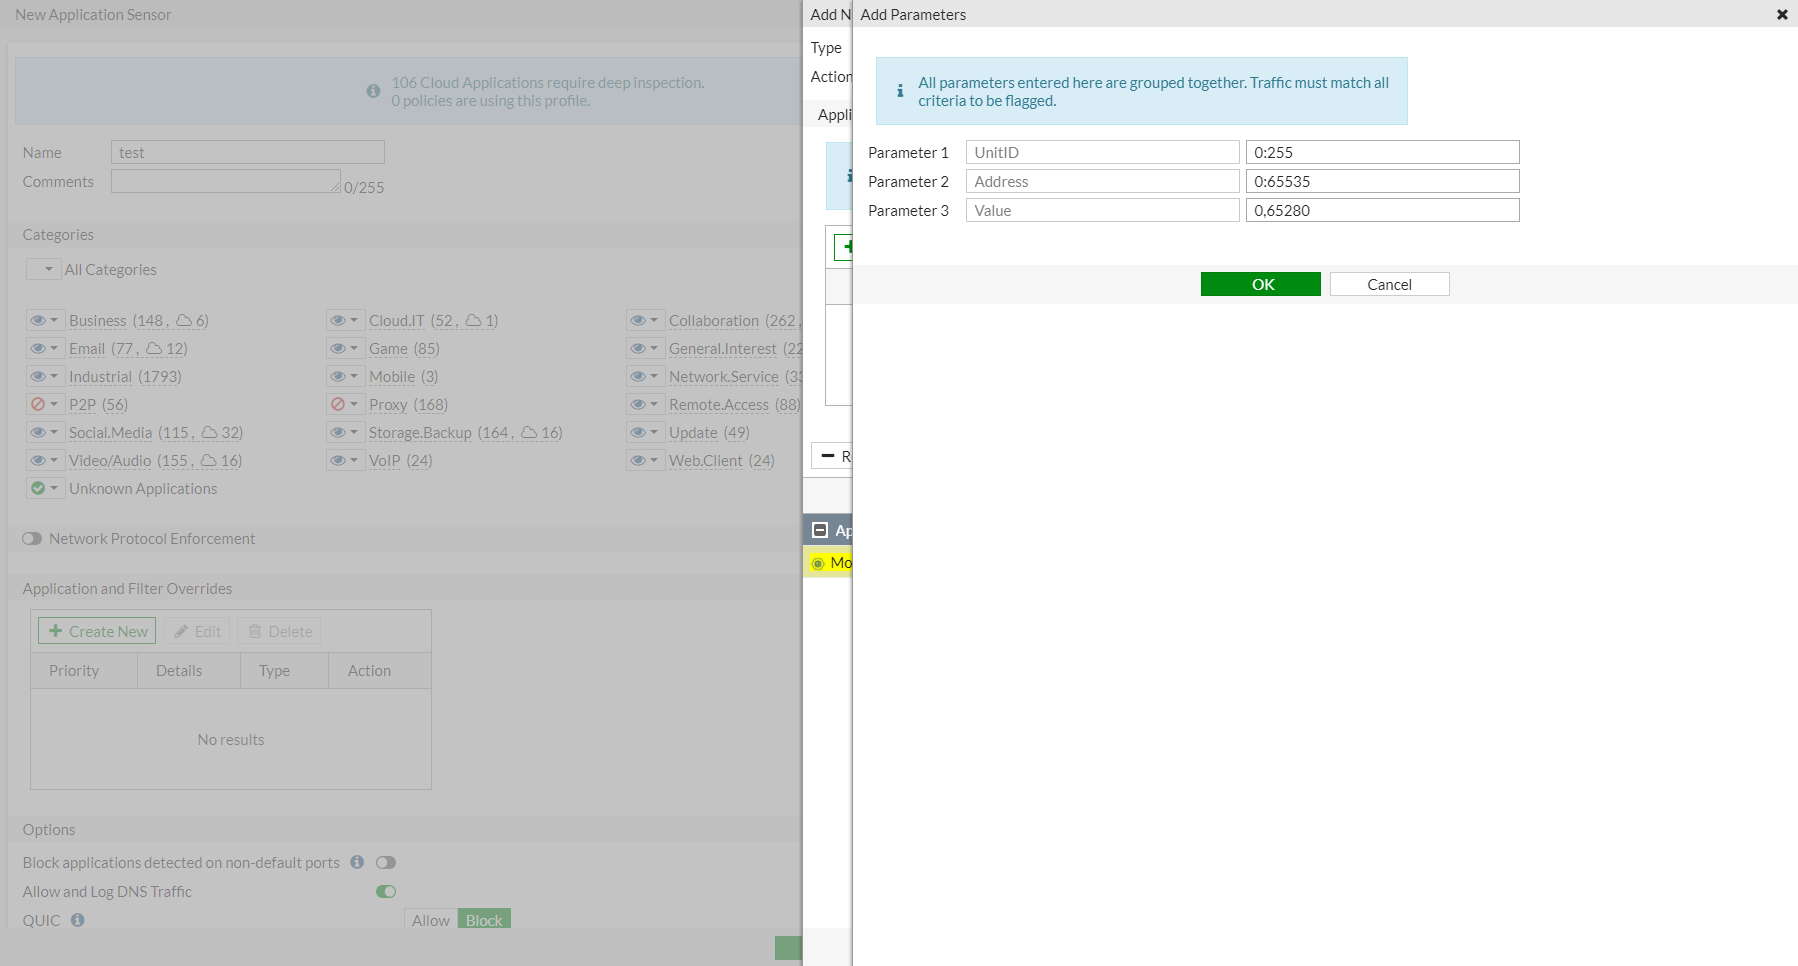
La configuración avanzada de sensores de aplicación en dispositivos FortiGate es una funcionalidad clave para fortalecer la seguridad de una red mediante la inspección profunda de tráfico. Este tipo de configuración permite identificar, controlar y bloquear aplicaciones específicas, incluso cuando intentan evadir la detección mediante puertos no estándar o técnicas como la ofuscación de tráfico. Con ello, se logra una visibilidad granular y un control preciso sobre las aplicaciones que corren en la red, ayudando a prevenir riesgos de seguridad y a cumplir con políticas internas y normativas.
Campos principales
Esta configuración consta de varios campos fundamentales que definen el comportamiento y criterios del sensor de aplicación:
- Nombre (Name): Identifica el sensor de aplicación para su gestión en la interfaz. Es importante darle un nombre claro y descriptivo que facilite su reconocimiento en políticas o reportes.
- Comentarios (Comments): Permite añadir información adicional sobre la función del sensor o su alcance, facilitando la documentación interna.
- Categorías (Categories): Listado donde se pueden seleccionar grupos predefinidos de aplicaciones, como negocios, correo electrónico, juegos, redes sociales, VoIP, entre otros. Esto ayuda a clasificar y agrupar aplicaciones para aplicar políticas más precisas.
- Parámetros personalizados (Parameters): Estos son campos específicos donde se establecen detalles técnicos particulares para detección avanzada. Incluyen parámetros como UnitID, Address y Value, que definen criterios que deben cumplirse para que el tráfico sea marcado. Todos los parámetros se agrupan y el tráfico debe cumplir todos para ser identificado correctamente.
- Opciones adicionales: Se pueden activar o desactivar configuraciones como el bloqueo de aplicaciones detectadas en puertos no estándar o permitir y registrar el tráfico DNS, lo que influye directamente en la forma en que el sensor evalúa y gestiona el tráfico.
Compatibilidad de versiones y modelos
La funcionalidad de sensores de aplicación avanzada está disponible en múltiples versiones del firmware FortiOS, generalmente desde FortiOS 7.4.x,7.6.x en adelante, incluyendo las recientes 7.4.x,7.6.x, 7.0 y 7.2. Es común que las últimas versiones brinden mejoras en la interfaz gráfica, nuevas categorías y mejor rendimiento en la inspección de tráfico.
Esta característica suele estar presente en dispositivos FortiGate de gama media a alta, que soportan inspección profunda y tienen potencia suficiente para analizar múltiples flujos simultáneamente sin degradar el rendimiento. Los modelos diseñados para oficinas remotas o sucursales pequeñas pueden tener funcionalidades limitadas o menor capacidad para análisis avanzado debido a limitaciones de hardware.
Con respecto a versiones más antiguas, suelen carecer de opciones como parámetros personalizados detallados o soporte para múltiples categorías nuevas, además de que la interfaz gráfica puede variar, haciendo que ciertas opciones cambien de ubicación o nombre. Por ello, se recomienda validar la compatibilidad antes de aplicar configuraciones avanzadas.
Escenarios de uso y recomendaciones
Estos sensores de aplicación son ideales para entornos en los cuales se requiere un control estricto del uso de aplicaciones, como oficinas corporativas, centros educativos o infraestructuras críticas. Por ejemplo, pueden detectar intento de uso de redes peer-to-peer (P2P) en puertos no convencionales, o evitar acceso a aplicaciones no autorizadas bajo protocolos estándar.
Un error común es no configurar correctamente los parámetros personalizados o dejar habilitadas opciones conflictivas que hacen que tráfico legítimo sea bloqueado, afectando productividad. También la omisión de registrar eventos dificulta el análisis posterior ante incidentes.
El fabricante recomienda aplicar configuraciones progresivas, probando primero con perfiles que solo registren el tráfico para evaluar impacto, antes de activar bloqueos. Además, se recomienda mantener actualizado el firmware para contar con las últimas definiciones y mejoras de seguridad.
Comandos de CLI útiles para diagnóstico
diagnose debug application all: Permite visualizar en tiempo real los eventos relacionados con la inspección de aplicaciones.show firewall application list: Muestra la lista de sensores de aplicación configurados en el equipo.diagnose debug enableydiagnose debug disable: Habilitan y deshabilitan el modo debug para aislar problemas con detección de aplicaciones.get system performance top: Verifica el impacto en uso de CPU y memoria por los procesos relacionados con la inspección de aplicaciones.diagnose firewall policy list: Revisa las políticas de firewall que usan sensores de aplicación.
Buenas prácticas de configuración
- Nombrar y documentar cada sensor y categoría para facilitar mantenimiento y auditorías.
- Realizar pruebas en entornos controlados antes de implementar bloqueos definitivos.
- Actualizar regularmente el firmware para mantener actualizados los perfiles y mecanismos de detección.
- Evitar aplicar reglas demasiado estrictas destinadas a todo el tráfico sin segmentar usuarios o grupos.
- Habilitar registro (logging) detallado para análisis forense y detección temprana de problemas.
- Revisar los parámetros personalizados con alineación a la arquitectura de red y protocolos empleados.
- Coordinar los cambios con equipos de operaciones para minimizar impactos en la red y usuarios.