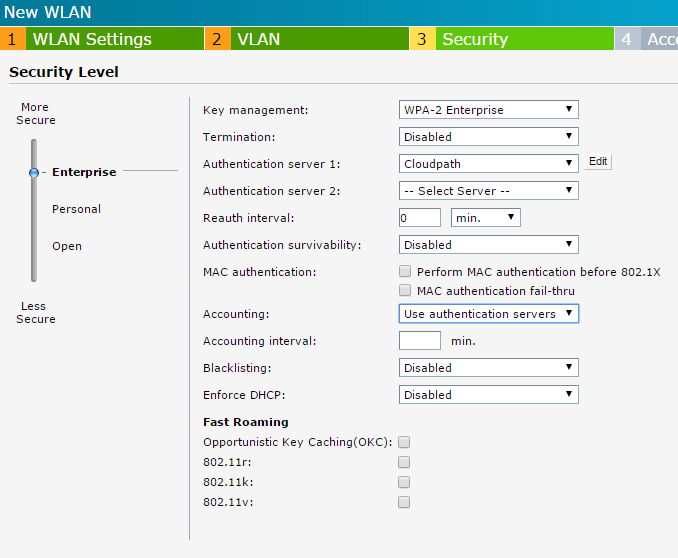
La configuración de seguridad en redes inalámbricas es fundamental para proteger la integridad, confidencialidad y disponibilidad de los datos transmitidos. En entornos empresariales, es común el uso de métodos robustos como WPA2-Enterprise con autenticación 802.1X, que permite una gestión centralizada de usuarios y políticas. Esta configuración específica de bajo nivel en Aruba23 define parámetros esenciales que garantizan una correcta implementación del acceso seguro sobre WLAN, integrando servidores RADIUS, opciones de contabilidad y mecanismos para optimizar el roaming y la autenticación.
Campos principales
A continuación se describen los campos críticos para la configuración del nivel de seguridad en WPA2-Enterprise dentro de Aruba23:
- Key management: Define el protocolo de gestión de claves para la WLAN. En este caso, se utiliza «WPA-2 Enterprise», lo que implica autenticación a través de un servidor externo (802.1X/RADIUS) y el uso de claves dinámicas para mayor seguridad.
- Termination: Controla finalización de sesión o desactivación de ciertos mecanismos de seguridad. Aquí está en «Disabled», lo que indica que no se fuerza el corte anticipado de sesiones o accesos.
- Authentication server 1: Especifica el servidor de autenticación primario. Aquí usado «Cloudpath», un sistema externo para gestión segura de identidad y acceso basado en certificados o credenciales fuertes.
- Authentication server 2: Opcional para servidor secundario o de respaldo, seleccionado como «– Select Server –«, es decir no configurado.
- Reauth interval: Define en minutos el intervalo para la reautenticación periódica. Está en «0 min», lo que significa que no se realiza reautenticación automática, pudiendo afectar la seguridad si una sesión queda abierta indefinidamente.
- Authentication survivability: Permite mantener autenticación local si el servidor RADIUS no está disponible. «Disabled» indica que la pérdida del servidor provoca fallo en autenticación.
- MAC authentication: Opciones para autenticación basada en dirección MAC previo a 802.1X. En este caso, ambas opciones desmarcadas, por lo que no se aplica este método.
- Accounting: Controla el registro de eventos de autenticación y sesión. Configurado en «Use authentication servers», utilizando servidores externos para llevar la contabilidad, importante para auditoría y control de acceso.
- Accounting interval: Tiempo entre reportes de contabilidad. Vacío, por lo que usa valores predeterminados o no envía reportes periódicos.
- Blacklisting: Listado de clientes bloqueados. «Disabled» indica que no se aplica bloqueo automático a dispositivos infractores.
- Enforce DHCP: Forzar o no uso de DHCP. «Disabled» significa que no se obliga a clientes a usar DHCP, pudiendo aceptar IP estáticas.
- Fast Roaming: Opciones para mejorar experiencia de movilidad entre APs mediante:
- Opportunistic Key Caching (OKC): No habilitado, evita caching de claves entre AP para acelerar roaming.
- 802.11r: Protocolo para roaming rápido, desactivado.
- 802.11k: Optimización de descubrimiento de AP, desactivado.
- 802.11v: Gestión eficiente de cliente en red, desactivado.
Compatibilidad de versiones y modelos
Esta configuración es típica en entornos con controladoras ArubaOS o en switches y APs Aruba con firmware reciente que soportan WPA2-Enterprise y autenticación 802.1X estándar. Aplica principalmente en versiones de ArubaOS a partir de la 7.4.x,7.6.x en adelante, donde se integran opciones avanzadas para gestión mediante servidores externos como Cloudpath o ClearPass.
Los modelos compatibles incluyen las series de access points Aruba 200, 300, 500 y 700, así como controladoras Mobility Controllers de la familia ArubaOS clásicas y switches Aruba CX con módulo de Wi-Fi integrado. La configuración puede variar ligeramente según el dispositivo, especialmente en opciones avanzadas como Fast Roaming, que algunos modelos más antiguos o firmwares tienen limitado o no soportan 802.11r/k/v.
Limitaciones reales radican en que la ausencia de reauth interval o mecanismos de Authentication survivability puede afectar la continuidad y resiliencia del acceso si el servidor RADIUS falla. Igualmente, no usar Fast Roaming completo limita la experiencia de usuario en movilidad, especialmente en entornos grandes o con alta densidad.
Escenarios de uso y recomendaciones
Esta configuración sería adecuada para redes empresariales que priorizan seguridad alta sin implementar mecanismos complejos de roaming ni autenticación adicional por MAC. El uso de un único servidor RADIUS (Cloudpath) simplifica la gestión pero introduce un punto único de fallo si no hay redundancia configurada. Desactivar la reautenticación periódica puede ser útil para minimizar interrupciones, pero incrementa riesgos si un dispositivo comprometido mantiene acceso continuo.
Es recomendable activar mecanismos de survivabilidad y configurar un servidor secundaria para autenticación en ambientes que requieran alta disponibilidad. Añadir Fast Roaming es fundamental en espacios con movilidad intensa para garantizar una transición suave de clientes sin pérdida de conexión ni degradación de la experiencia.
El riesgo de no usar blacklisting es la posibilidad de que dispositivos maliciosos o no autorizados vuelvan a intentar acceso repetidamente sin ser bloqueados automáticamente. Asimismo, exigir DHCP (Enforce DHCP) ayuda a mantener control y evitar conflictos de IP estáticas no autorizadas.
Comandos de CLI útiles para diagnóstico
show wlan security: Muestra detalles del nivel de seguridad y configuración aplicada en la WLAN específica.show radius statistics: Para verificar estadísticas y estado de los servidores RADIUS configurados y detectar fallos o rechazos.show ap debug auth: Registra eventos de autenticación en los Access Points para diagnóstico de problemas 802.1X.show clients: Visualiza clientes conectados, modo de autenticación y estado.debug wlan event: Herramienta para seguimiento en tiempo real de eventos relacionadas con la WLAN y procesos de autenticación.
Buenas prácticas de configuración
- Implementar redundancia en servidores de autenticación configurando al menos un servidor secundario para evitar puntos únicos de fallo.
- Establecer intervalos de reautenticación adecuados para asegurar vigencia de credenciales y minimizar riesgos por sesiones abiertas prolongadas.
- Habilitar Authentication survivability para permitir acceso local en caso de que el servidor central no respondan temporalmente.
- Activar mecanismos de Fast Roaming (802.11r, 802.11k, 802.11v) para mejorar experiencia en entornos donde los usuarios se mueven entre áreas cubiertas por diferentes APs.
- Configurar blacklisting para bloquear dispositivos que superen umbrales de intentos fallidos o comportamiento malicioso.
- Forzar uso de DHCP para mantener control centralizado y evitar configuración manual que pueda comprometer la red.
- Monitorear regularmente logs de autenticación y uso de contabilidad para detectar anomalías o intentos de intrusión.