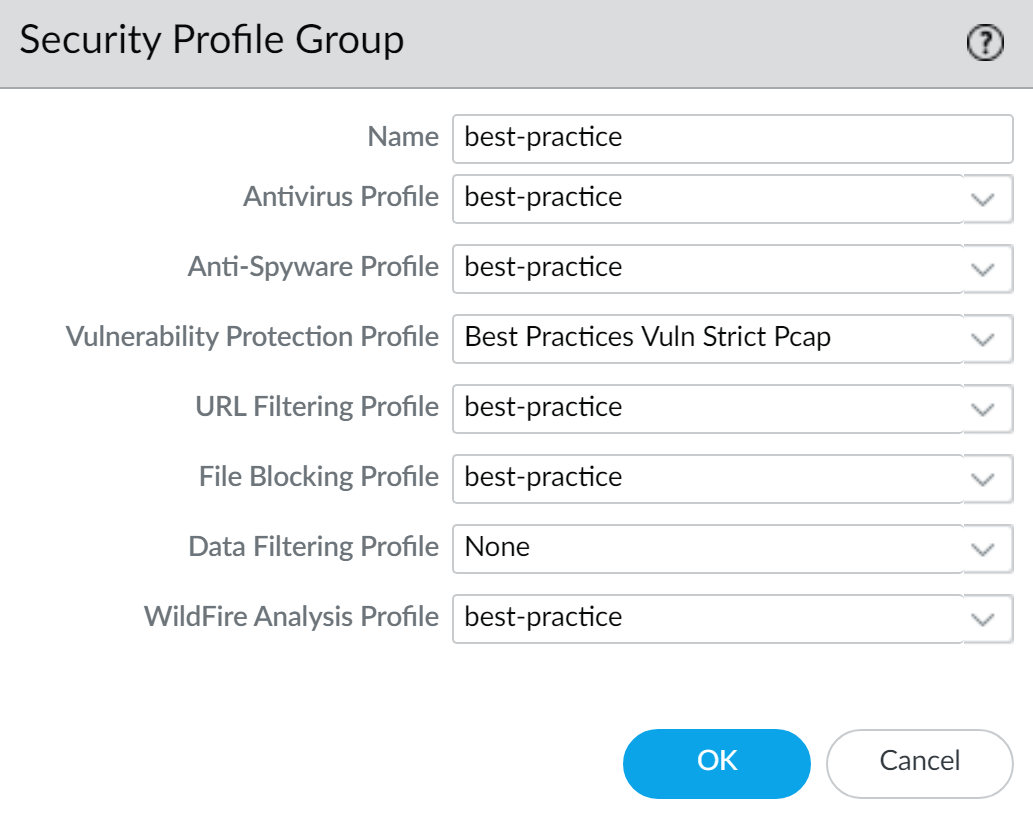
En entornos de seguridad empresarial, la gestión eficiente de perfiles de protección en un firewall es clave para garantizar una defensa integral contra amenazas. El grupo de perfiles de seguridad (Security Profile Group) de Palo Alto Networks combina múltiples perfiles en un solo conjunto aplicado a políticas de seguridad, simplificando la administración y asegurando una protección completa en tráfico entrante y saliente.
Campos principales
- Name: Identificador único del grupo de perfiles. Se recomienda un nombre claro y uniforme para facilitar su gestión, como «best-practice» en este caso.
- Antivirus Profile: Perfil que analiza y bloquea archivos maliciosos y malware conocido dentro del tráfico, protegiendo contra virus y troyanos.
- Anti-Spyware Profile: Perfil dedicado a detectar y bloquear software espía y comunicaciones no autorizadas que puedan comprometer la confidencialidad.
- Vulnerability Protection Profile: Perfil que busca explotar vulnerabilidades conocidas en aplicaciones y sistemas, bloqueando ataques dirigidos mediante IPS (Intrusion Prevention System). Aquí se usa un perfil especializado «Best Practices Vuln Strict Pcap» para mayor rigor.
- URL Filtering Profile: Permite restringir o permitir acceso a sitios web basados en categorías o listas específicas, útil para controlar navegaciones inseguras o no autorizadas.
- File Blocking Profile: Bloquea tipos específicos de archivos que pueden ser riesgosos o no permitidos según la política interna.
- Data Filtering Profile: Opcional para inspección y bloqueo de datos sensibles o según patrones configurados. En este caso está deshabilitado con «None».
- WildFire Analysis Profile: Envía archivos sospechosos a WildFire para análisis dinámico en sandbox y detección de amenazas avanzadas y zero-day.
Compatibilidad de versiones y modelos
La funcionalidad para crear y usar Security Profile Groups está disponible en la mayoría de versiones modernas del PAN-OS, desde la 7.x en adelante, mejorada y optimizada en versiones recientes (9.x y 10.x). Se recomienda utilizar la última versión compatible para aprovechar mejoras en rendimiento y nuevas opciones de perfiles.
Esta configuración es compatible con toda la familia de firewalls Palo Alto Networks, incluyendo modelos de la serie PA-200, PA-500, PA-7000 y VM-Series, entre otros. Sin embargo, en dispositivos de menor capacidad puede ser necesario tener cuidado con el impacto en rendimiento cuando se aplican múltiples perfiles estrictos como «Best Practices Vuln Strict Pcap».
Limitaciones reales pueden incluir la necesidad de afinación para evitar falsos positivos o impacto en la latencia, especialmente en entornos con alto volumen de tráfico cifrado o con muchas conexiones simultáneas.
Escenarios de uso y recomendaciones
Este grupo de perfiles es ideal para entornos que requieren una protección robusta sin necesidad de aplicar configuraciones individuales por política, facilitando la escalabilidad. En empresas financieras, de salud o industriales, donde la seguridad es crítica, un grupo así asegura una defensa multicapa contra malware, vulnerabilidades, spyware y accesos a sitios maliciosos.
Un riesgo común es no actualizar o revisar periódicamente los perfiles y sus acciones, lo que puede dar lugar a brechas o bloqueos excesivos. También se debe evaluar el impacto en el rendimiento y adaptar el grupo para evitar afectar aplicaciones legítimas o crear problemas de latencia en el acceso a internet.
Comandos de CLI útiles para diagnóstico
show profiles group name best-practice: Verifica la configuración detallada del grupo de perfiles.show session all filter application wildfire: Monitorea sesiones que pasan por análisis WildFire.show running security-policy: Consulta las políticas de seguridad donde se aplican estos perfiles.test antivirus url http://test-virus-domain.com: Permite hacer test de detección antivirus con URL de prueba.debug vulnerability log show: Muestra logs y eventos relacionados con protección de vulnerabilidades.
Buenas prácticas de configuración
- Aplicar nombres descriptivos y estandarizados para facilitar la gestión y auditoría.
- Realizar pruebas progresivas de los perfiles en entornos controlados antes de llevarlos a producción.
- Mantener todas las firmas y definiciones de perfiles actualizadas, incluyendo base de datos antivirus y firmas IPS.
- Revisar y ajustar perfiles según alertas y false positives para evitar bloqueos innecesarios o brechas.
- Documentar la configuración, cambios y su impacto para mantenimiento y continuidad operativa.
- Monitorear recursos del firewall para asegurar que los perfiles aplicados no impacten negativamente el rendimiento.