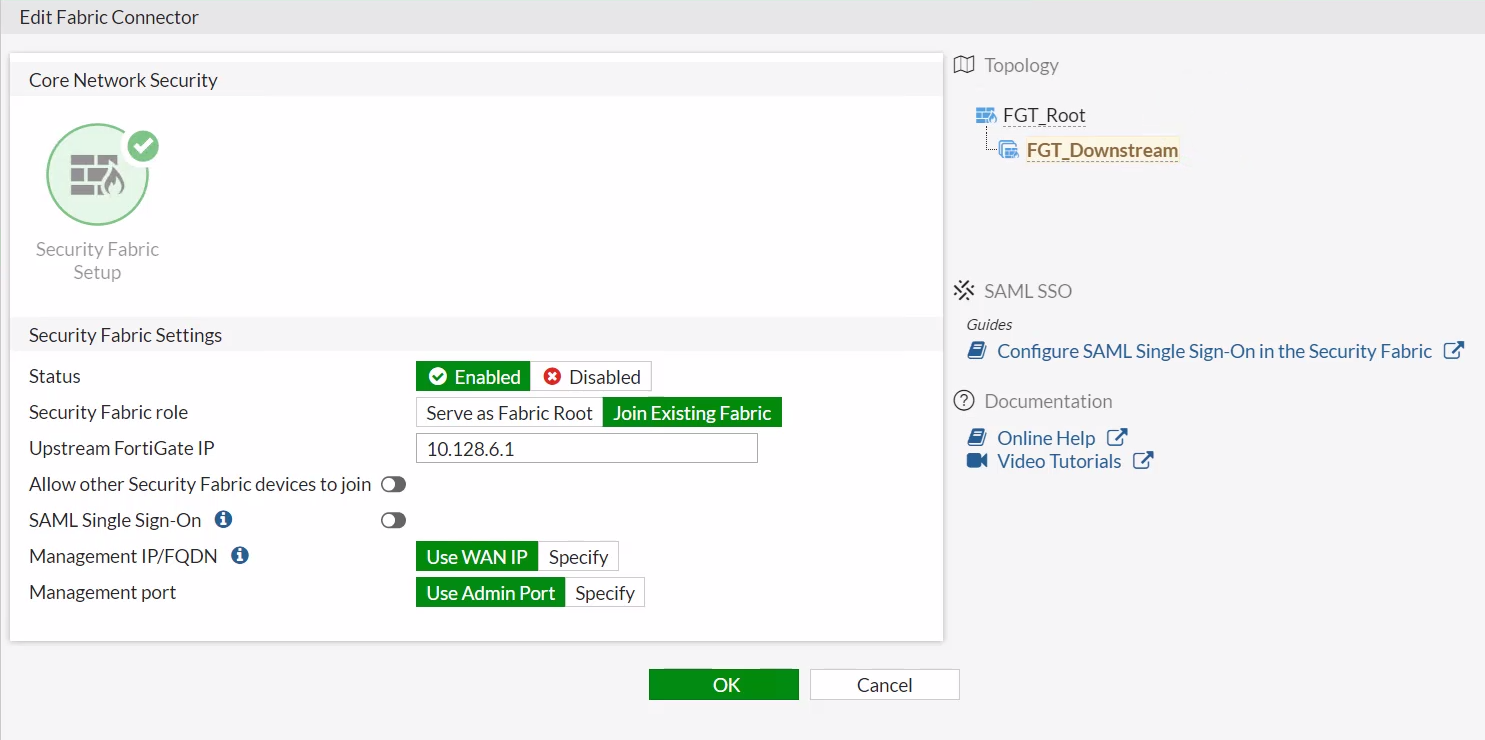
La configuración del Security Fabric en dispositivos FortiGate permite la integración y administración centralizada de múltiples equipos de seguridad. Esta funcionalidad es esencial para empresas que buscan consolidar la visibilidad y el control de su infraestructura de seguridad en uno o varios sitios distribuidos. Configurar el Security Fabric resuelve el desafío de gestionar de manera eficiente y coordinada la seguridad de una red compleja, facilitando la identificación de amenazas y la aplicación de políticas homogéneas.
Campos principales
A continuación se describen los campos claves presentes en la configuración del Security Fabric:
- Status: Permite habilitar o deshabilitar la funcionalidad del Security Fabric en el dispositivo. Activarlo es fundamental para que el FortiGate forme parte del ecosistema de seguridad integrado.
- Security Fabric role: Define el rol que desempeña el dispositivo dentro del fabric. Puede ser «Serve as Fabric Root»» para actuar como nodo principal (raíz) o «»Join Existing Fabric»» para integrarse en un fabric ya creado.