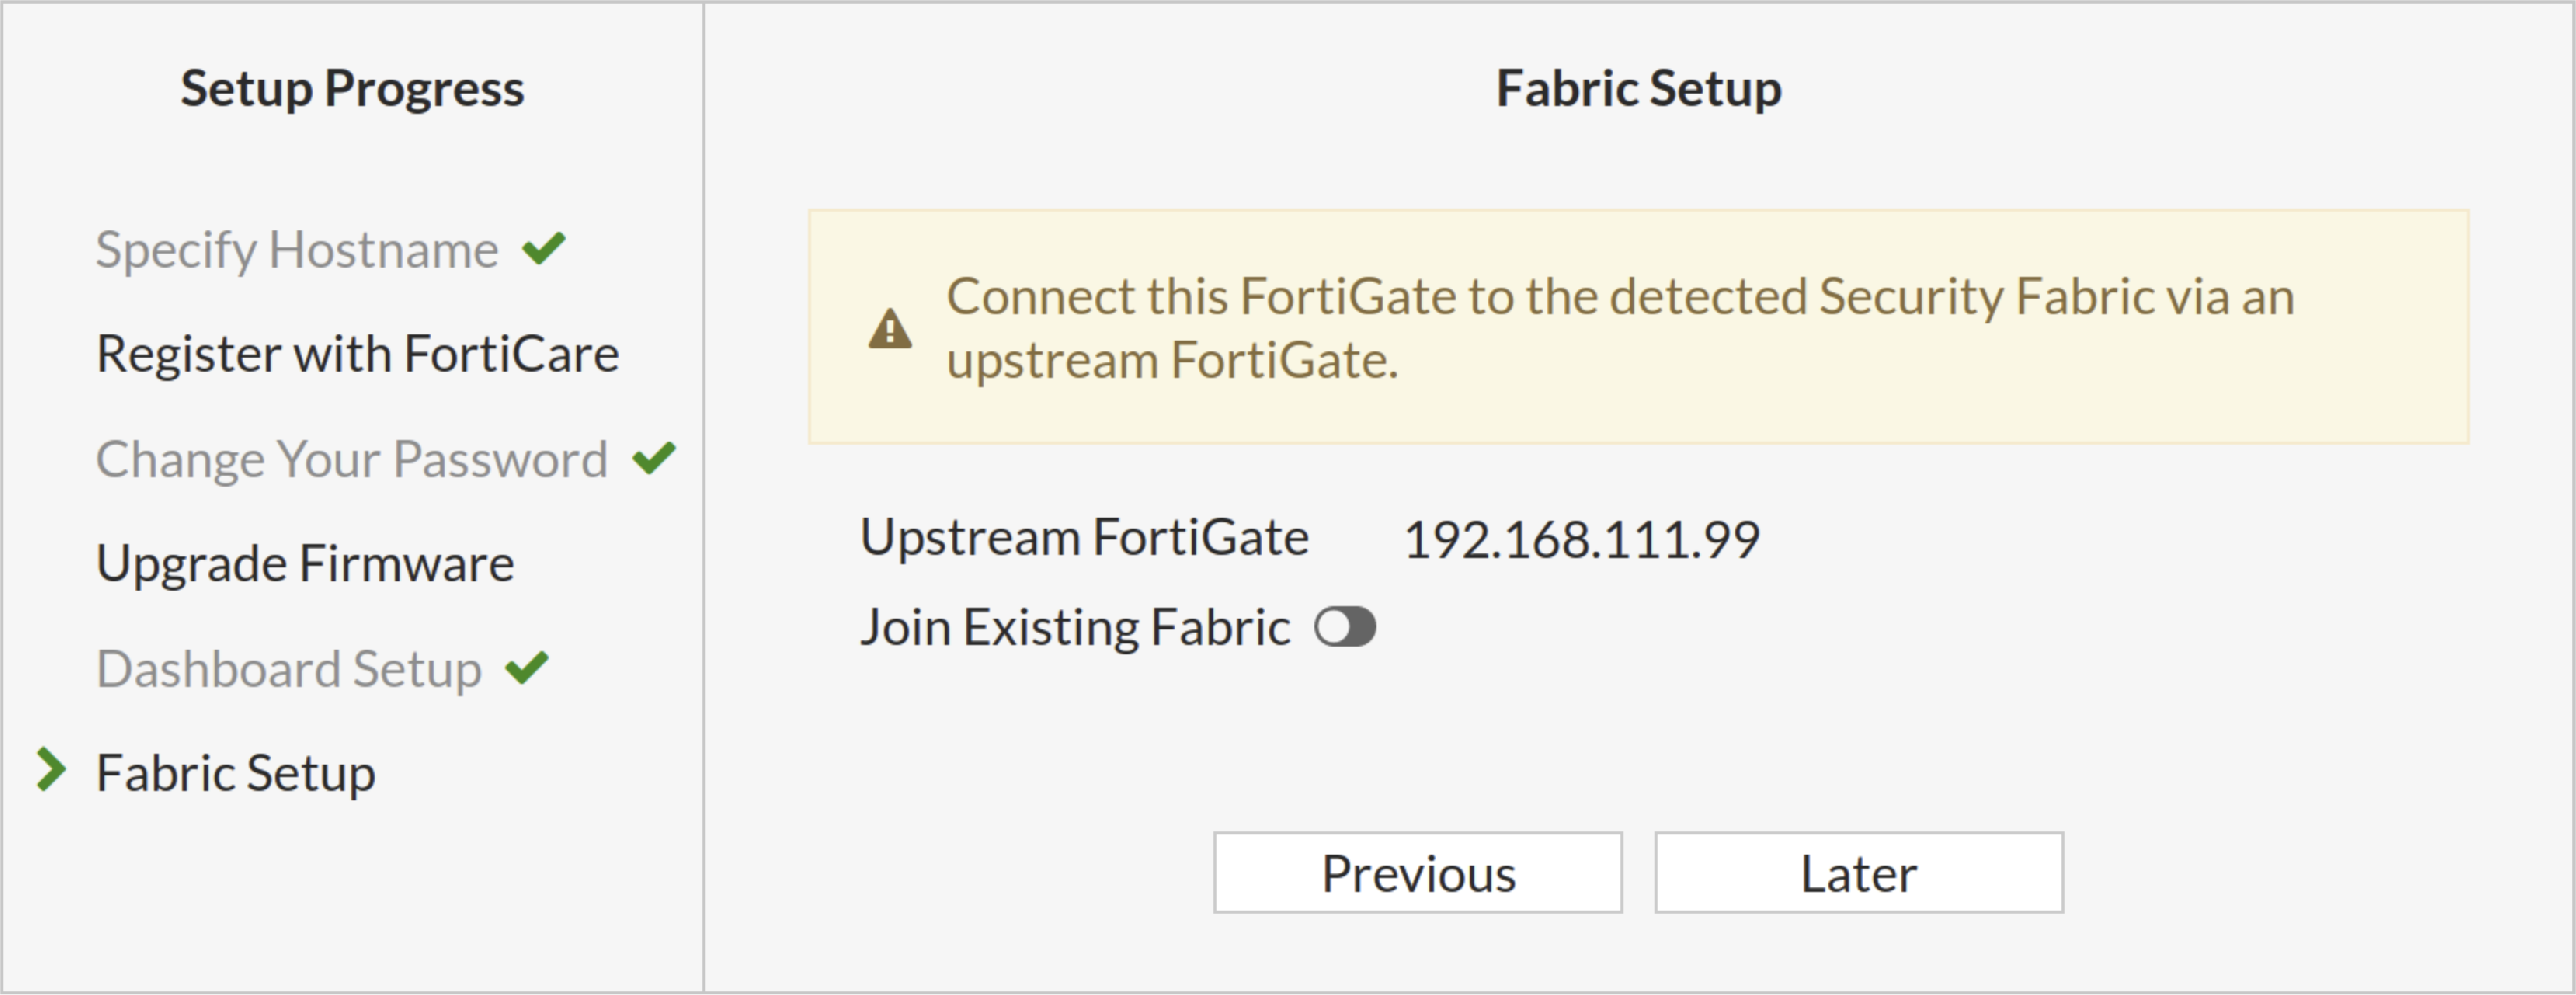
La configuración del Security Fabric en dispositivos FortiGate permite integrar múltiples dispositivos de la red para centralizar la gestión y mejorar la visibilidad y seguridad de la infraestructura. Esta funcionalidad resuelve problemas típicos de administración dispersa y falta de coordinación ante incidentes, optimizando la interoperabilidad entre firewalls, switches y otros elementos Fortinet.
Campos principales
Upstream FortiGate: Es la dirección IP del FortiGate principal o maestro al que el dispositivo secundario se conectará para unirse al Security Fabric. Es fundamental que la IP sea accesible y que exista compatibilidad entre modelos para la integración adecuada. Configurar correctamente este campo garantiza la comunicación correcta dentro de la estructura en malla del Security Fabric.
Join Existing Fabric: Interruptor para activar la unión automática al Security Fabric existente. Si está deshabilitado, el FortiGate funcionará de manera independiente sin integrarse en el esquema centralizado. Activar esta opción permite que el dispositivo se integre de forma transparente en el conjunto, compartiendo información de seguridad, políticas y eventos.
Compatibilidad de versiones y modelos
La funcionalidad de Security Fabric está disponible en FortiOS desde versiones 7.4.x,7.6.x en adelante, consolidándose y mejorándose en versiones 7.4.x,7.6.x, 7.0 y posteriores. En versiones muy antiguas (por debajo de 7.4.x,7.6.x) esta característica puede no estar soportada o tener limitaciones funcionales.
Los modelos de FortiGate de gama media y alta, así como dispositivos especializados de sucursal y datacenter, soportan esta integración. Modelos muy básicos o de entrada pueden carecer de los recursos necesarios o limitar la extensión del Fabric. Además, la interfaz gráfica puede variar entre versiones, por ejemplo, cambios en la ubicación de las opciones o en la terminología usada para algunos parámetros.
Limitaciones comunes incluyen incompatibilidades entre diferentes generaciones de hardware, parámetros con nombres cambiados (como «Upstream FortiGate» que pudo llamarse «Parent Firewall» en versiones anteriores) y diferencias en los métodos de autenticación para la unión al Fabric.
Escenarios de uso y recomendaciones
- Integración de sucursales: Cuando se despliegan múltiples FortiGate en sedes remotas, el Security Fabric permite gestionarlas desde un solo punto con visibilidad completa.
- Datacenters con alta densidad de firewall: Facilita la coordinación de políticas y detección de amenazas coordinada entre varios dispositivos.
- Si se configura mal, por ejemplo, con una IP incorrecta en «Upstream FortiGate» o sin activar «Join Existing Fabric», el dispositivo quedará aislado y no aprovechará las ventajas del Fabric.
- Fortinet recomienda verificar la conectividad IP entre dispositivos, usar versiones compatibles y activar sólo la unión al Fabric tras comprobar que el nodo maestro está preparado.
Comandos de CLI útiles para diagnóstico
diagnose sys top-fabric: Muestra el estado actual del Security Fabric y los nodos asociados.execute securityfabric status: Verifica si el dispositivo está unido al Fabric y muestra detalles de conexión.diagnose debug enablejunto condiagnose debug application fabric -1: Permite registrar mensajes detallados sobre la comunicación Fabric para resolución de problemas.get system status: Muestra la versión de FortiOS para confirmar compatibilidad.
Buenas prácticas de configuración
- Confirmar la dirección IP del FortiGate maestro antes de la configuración para evitar fallos de conexión.
- Mantener los dispositivos con versiones de firmware actualizadas y compatibles para asegurar una integración sin errores.
- Activar la unión al Fabric (Join Existing Fabric) sólo cuando el nodo upstream esté configurado y preparado para aceptar conexiones.
- Gestionar adecuadamente las credenciales y certificados usados para autenticar la unión al Fabric y evitar accesos no autorizados.
- Realizar pruebas de conectividad y diagnóstico desde CLI para anticipar problemas antes de ponere en producción el nodo integrado.
- Documentar la configuración aplicada y cambios realizados para facilitar futuras auditorías y mantenimientos.