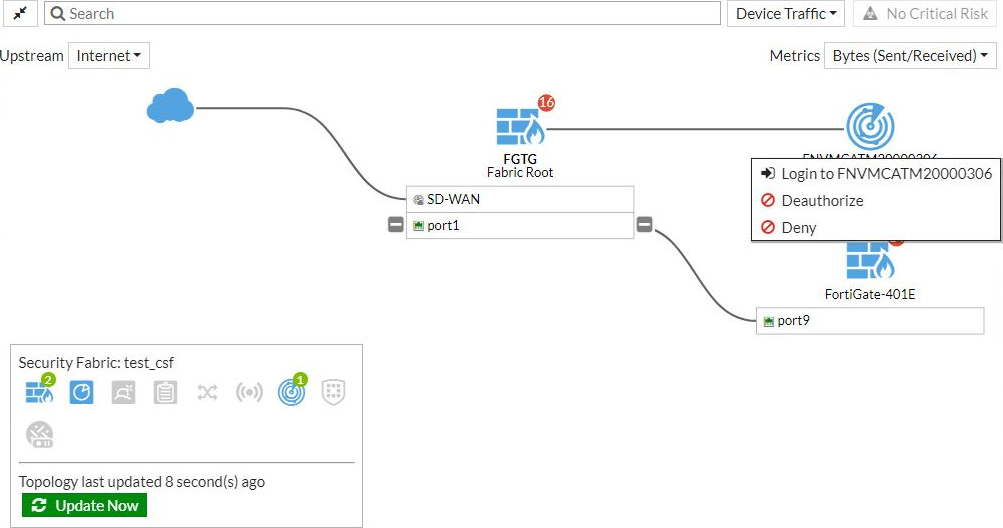
El Security Fabric de FortiGate es una solución integral que permite gestionar múltiples dispositivos de seguridad Fortinet como un único sistema coordinado. Esta configuración facilita la consolidación, visibilidad y orquestación automática de políticas de seguridad en infraestructuras distribuidas, resolviendo problemas comunes como la complejidad en la gestión y la falta de sincronización entre dispositivos.
Campos principales
- Fabric Root: Representa el dispositivo principal dentro del tejido de seguridad, encargado de coordinar los dispositivos secundarios y gestionar la seguridad global. Su correcta configuración es crucial para un funcionamiento eficiente.
- SD-WAN: Corresponde a la interfaz o grupo de interfaces que gestionan múltiples enlaces WAN, optimizando el ruteo y la resiliencia de la conectividad exterior. Dentro del Security Fabric, permite clasificar el tráfico y aplicar políticas segmentadas según el enlace.
- Interfaces (ejemplo: port1, port9): Interfaces físicas o virtuales donde se conectan los dispositivos en el Fabric. Su rol y configuración (acceso, segmentación, políticas) impactan en la seguridad y conectividad de la red global.
- Dispositivos integrantes (ejemplo: FortiGate-401E): Los dispositivos conectados y reconocidos dentro del Fabric que colaboran en la defensa coordinada. Su estado y sincronización son vitales para la efectividad del sistema.
- Acciones sobre dispositivos: Opciones como Login, Deauthorize y Deny permiten administrar el acceso y el estado de cada dispositivo dentro del Fabric, contribuyendo a la seguridad e integridad general.
Compatibilidad de versiones y modelos
El Security Fabric es una funcionalidad presente a partir de FortiOS 7.4.x,7.6.x en adelante, mejorando significativamente su madurez y capacidades en versiones 7.4.x,7.6.x, 7.0 y 7.2. A partir de estas, el sistema ofrece una integración más profunda con otros productos Fortinet y mayores opciones de automatización y monitoreo.
Esta capacidad es utilizada principalmente en FortiGate de gama media y alta, incluyendo modelos para sucursales, datacenters y entornos de campus. Los modelos de menor capacidad o muy antiguos suelen no soportar todas las funciones del Fabric, especialmente aquellas relacionadas con SD-WAN o integración avanzada entre dispositivos.
Se observa también que actualizaciones de firmware pueden cambiar nombres o comportamientos de parámetros clave, por lo que es importante consultar la documentación oficial para cada versión. Además, las interfaces visuales en la consola pueden variar, aumentando la usabilidad pero requiriendo capacitación actualizada para los administradores.
Escenarios de uso y recomendaciones
El Security Fabric es fundamental en organizaciones con múltiples FortiGate distribuidos geográficamente donde se requiere una gestión centralizada y visibilidad completa. Permite detectar rápidamente anomalías o ataques coordinados, aplicar políticas globales y responder automáticamente a incidentes.
Un escenario típico es una empresa con oficinas remotas conectadas mediante SD-WAN para optimizar costos y rendimiento. El Fabric asegura que las políticas de seguridad sean consistentes y permite controlar fácilmente el acceso y la segmentación en cada ubicación.
La configuración incorrecta, como la falta de autorización adecuada de dispositivos o errores en la asignación de interfaces, puede generar caídas en la comunicación entre dispositivos o brechas de seguridad. Por ello, Fortinet recomienda siempre definir roles precisos, usar opciones de autenticación fuertes y mantener el firmware actualizado.
Comandos de CLI útiles para diagnóstico
diagnose fabric show: Muestra el estado general del Security Fabric, incluyendo dispositivos conectados y sus roles.execute fabric-ctl quick-select: Permite seleccionar rápidamente dispositivos para diagnóstico o configuración.get system performance top: Para monitorear el desempeño del FortiGate y detectar posibles cuellos de botella que afecten el funcionamiento del Fabric.diagnose debug application fnsysctl -1: Activa la depuración para problemas relacionados con el sistema y comunicación del Fabric.show full-configuration system interface: Para revisar detalles de interfaces y su configuración dentro del Fabric.
Buenas prácticas de configuración
- Siempre autenticar y autorizar expresamente cada dispositivo que se une al Fabric para evitar dispositivos no confiables.
- Utilizar versiones de firmware homologadas para todo el entorno, facilitando la compatibilidad y soporte.
- Documentar y segmentar claramente las interfaces físicas y virtuales, especialmente en entornos SD-WAN.
- Realizar pruebas de comunicación y sincronización periódicas para detectar problemas tempranamente.
- Mantener actualizado el firmware y aplicar parches relacionados con seguridad y estabilidad del Fabric.
- Evitar configuraciones manuales muy complejas sin validación, ya que el Security Fabric busca simplificar la gestión mediante automatización.
- Utilizar la consola gráfica en combinación con CLI para aprovechar mejor las capacidades del sistema y la detección de fallos.