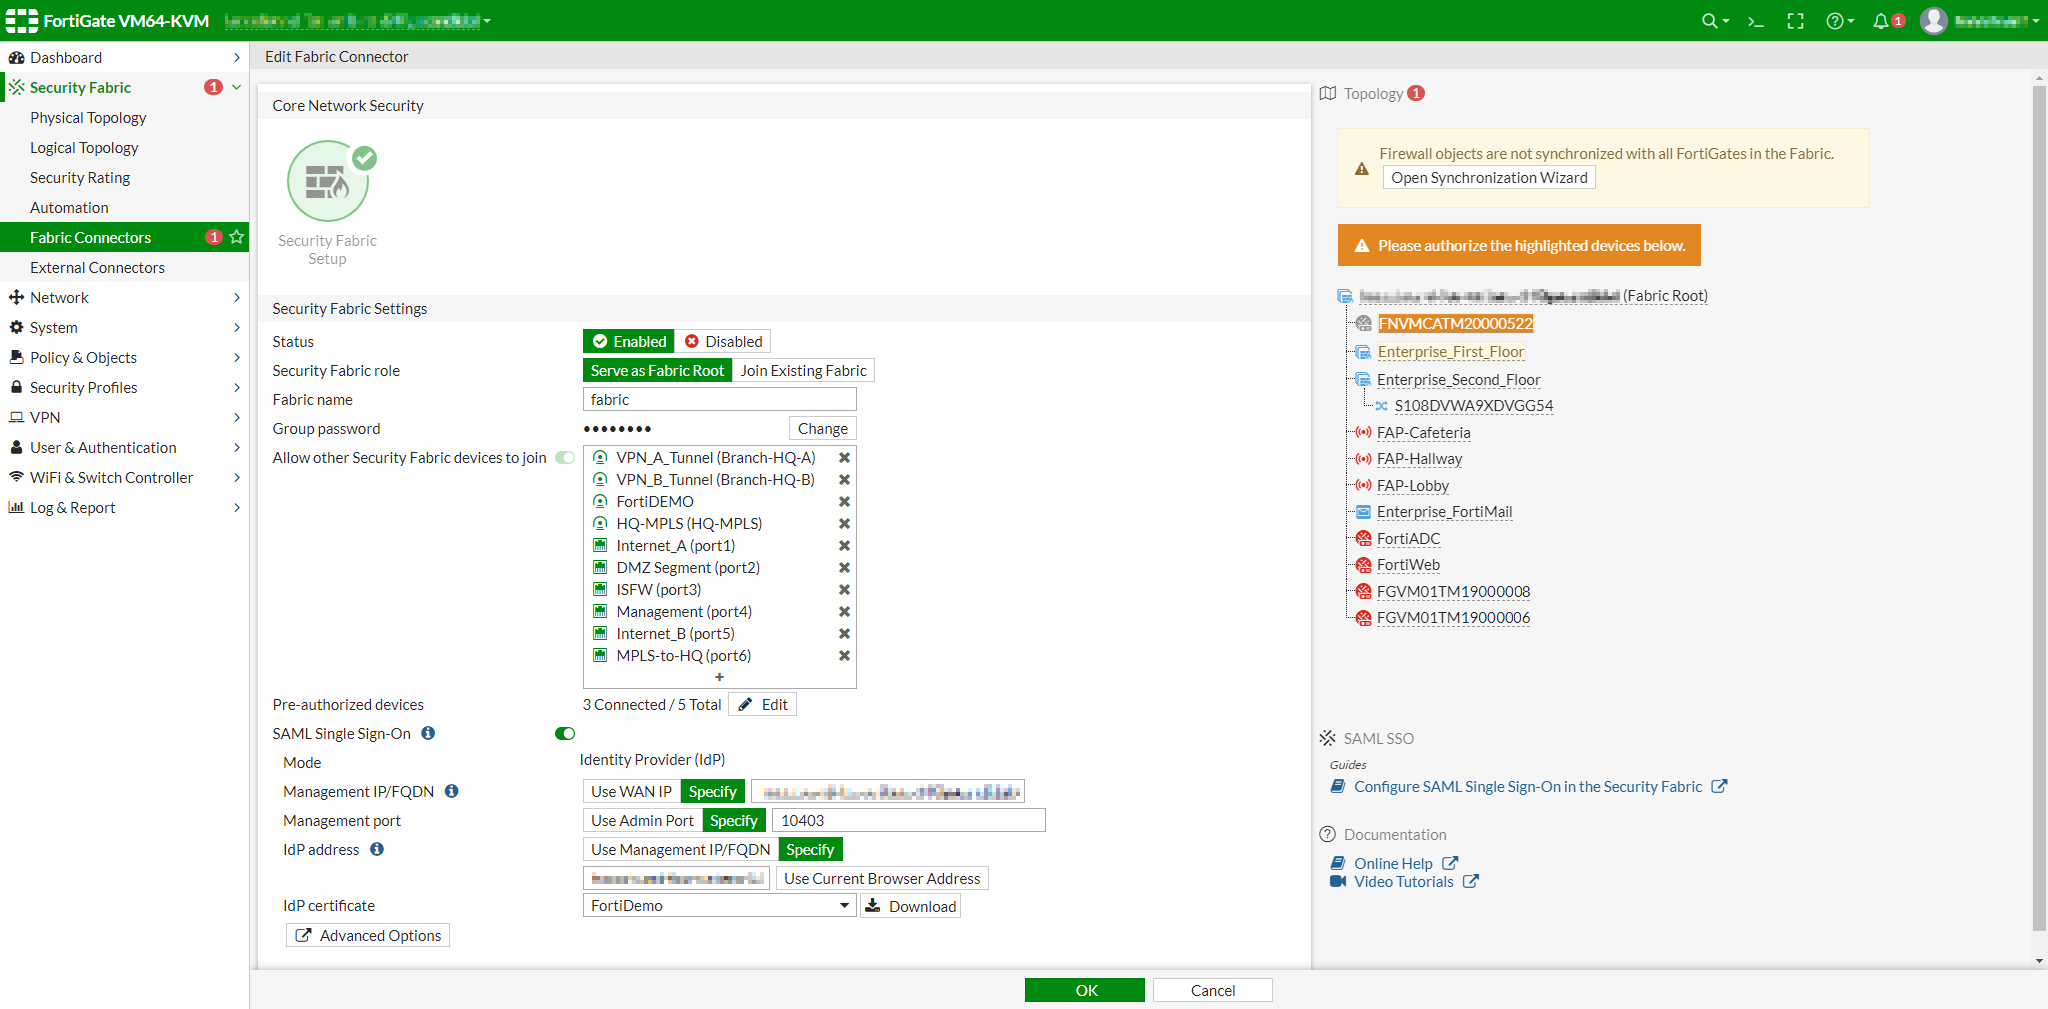
La configuración del Security Fabric Connector en dispositivos FortiGate es clave para establecer una gestión unificada y coordinada entre múltiples firewalls y otros componentes de seguridad dentro de una red empresarial. Esta funcionalidad permite la integración de diferentes dispositivos de seguridad Fortinet dentro de una infraestructura común llamada Security Fabric, facilitando la comunicación segura y sincronizada. Al configurar un Fabric Connector, se resuelve el problema de la administración dispersa, permitiendo aplicar políticas de seguridad centralizadas, automatización y visibilidad consolidada.
Campos principales
Cada opción y campo que se configura en el Security Fabric Connector tiene un propósito específico para la correcta operación y comunicación entre los dispositivos dentro del fabric.
- Status: Activa o desactiva el conector. Si está deshabilitado, no funcionará la comunicación del fabric.
- Security Fabric role: Define si el equipo actúa como raíz (Fabric Root) o se une a un Fabric existente. El dispositivo Root es el punto maestro que centraliza las políticas y objetos.
- Fabric name: Nombre identificativo del Security Fabric, debe ser igual en todos los equipos que forman parte.
- Group password: Contraseña compartida para autenticar y permitir que otros dispositivos se unan al fabric; importante para mantener seguridad interna.
- Allow other Security Fabric devices to join: Lista de interfaces, túneles o dispositivos que están autorizados para unirse al fabric vía esta conexión, facilitando el diseño segmentado y controlado.
- Pre-authorized devices: Muestra los dispositivos que ya están autorizados y conectados al fabric, facilitando la auditoría.
- SAML Single Sign-On (SSO): Permite la integración de autenticación SAML para administrar accesos desde un proveedor de identidad (IdP) externo, aumentando la seguridad del acceso administrativo.
- Mode: Define cómo se autentica el SSO, en este caso usando un Identity Provider.
- Management IP/FQDN, Management port, IdP address y IdP certificate: Configuraciones específicas para la comunicación segura con el proveedor de identidad y la gestión remota del fabric con SSO.
Compatibilidad de versiones y modelos
La funcionalidad de Security Fabric Connector está disponible a partir de versiones intermedias de FortiOS, generalmente consolidándose desde FortiOS 7.4.x,7.6.x y mejorándose en versiones posteriores como 7.4.x,7.6.x, 7.0 y 7.2 con mayores opciones de gestión y seguridad.
Esta característica es ampliamente soportada en equipos FortiGate de gama media y alta, que suelen ser los dispositivos que forman parte de un Security Fabric robusto. Modelos de pequeña escala o versiones muy antiguas de FortiOS pueden presentar limitaciones como la falta de soporte para ciertos protocolos de autenticación como SAML, o la imposibilidad de gestionar múltiples dispositivos asociados en un fabric.
Además, a través de las diferentes versiones se han cambiado parámetros y la ubicación de la configuración en la interfaz gráfica, lo que puede generar confusiones si no se contemplan las diferencias entre versiones. Por ejemplo, en FortiOS 7.x la integración de SAML y conectores fabric está mejor integrada y simplificada.
Escenarios de uso y recomendaciones
El uso principal de esta configuración se da en empresas con múltiples sedes o segmentos que cuentan con distintos dispositivos FortiGate o productos Fortinet que requieren una gestión coordinada y segura. Por ejemplo, una matriz con varios firewalls en sucursales puede centralizar políticas de seguridad, sincronizar listas y responder de forma coordinada ante eventos.
Si se configura incorrectamente, como permitir que dispositivos no autorizados formen parte del fabric o usar contraseñas de grupo débiles, la red puede quedar vulnerable a accesos no deseados o pérdidas de control sobre las políticas de seguridad.
Se recomienda siempre utilizar contraseñas fuertes para el grupo, mantener actualizados los certificados y aprovechar la integración SAML para mejorar la autenticación en la gestión del fabric y minimizar riesgos de accesos administrativos comprometidos.
Comandos de CLI útiles para diagnóstico
get system status: Verifica la versión de FortiOS instalada y el estado general del dispositivo.diagnose debug application fnsysctl -1: Permite identificar problemas de sincronización en el Security Fabric.show system security-fabric: Muestra la configuración actual del Security Fabric Connector y su estado.diagnose securityfabric status: Ofrece información del estado de la conexión con los nodos autorizados del fabric.execute ping IP_Fabric_Device: Prueba la conectividad entre el dispositivo root y otros nodos del fabric.diagnose debug enableydiagnose debug disable: Para activar y desactivar logs detallados al trabajar con problemas específicos.
Buenas prácticas de configuración
- Establecer contraseñas de grupo robustas y rotarlas periódicamente para evitar accesos no autorizados.
- Restringir las interfaces o túneles que pueden unirse al fabric, limitando la superficie de ataque.
- Utilizar certificados digitales válidos y confiables para SAML y otros mecanismos de autenticación.
- Mantener actualizado el firmware del FortiGate para aprovechar mejoras y parches de seguridad.
- Auditar regularmente los dispositivos autorizados y verificar que no existan nodos no reconocidos en el fabric.
- Documentar la configuración del fabric y los cambios realizados para mantener un historial claro de la infraestructura.
- Evitar configuraciones duplicadas o erróneas en el rol del Security Fabric (root vs join), ya que pueden generar conflictos y pérdida de comunicación.