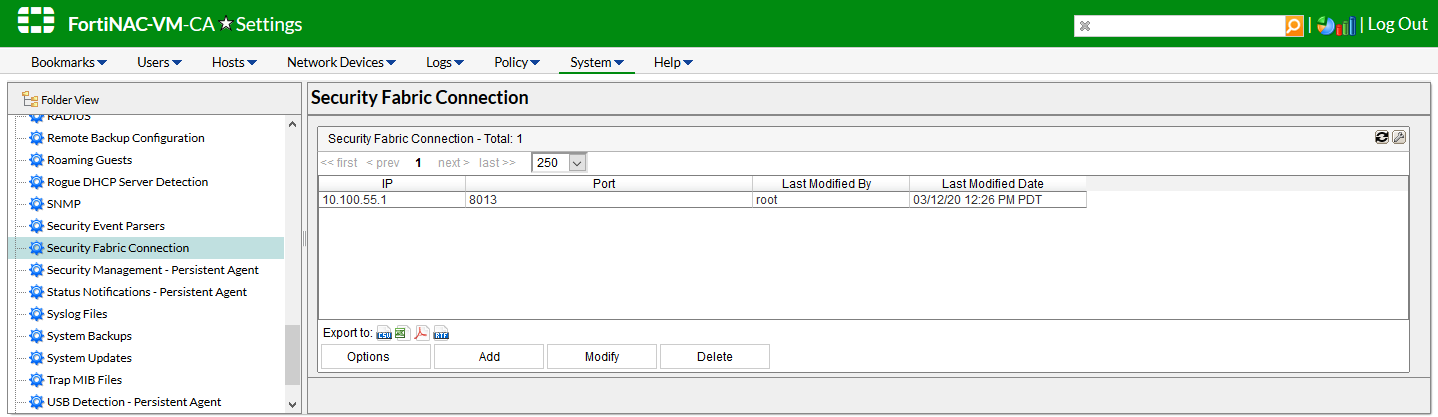
La configuración de Security Fabric Connection en FortiNAC establece un enlace crucial para integrar dispositivos de red dentro del ecosistema de seguridad Fortinet. Esta conexión facilita la comunicación y coordinación entre FortiNAC y otros elementos del Security Fabric, permitiendo un control centralizado y una respuesta coordinada ante incidentes de seguridad. Esta configuración resuelve el problema de fragmentación en la gestión de seguridad, garantizando una visibilidad global y una respuesta unificada en la infraestructura de red.
Campos principales
Esta configuración presenta los campos esenciales para definir un enlace de Security Fabric:
- IP: Dirección IP del dispositivo dentro del Security Fabric con el que FortiNAC establecerá conexión. Esta IP debe ser accesible y pertenecer a un dispositivo autorizado dentro de la red para asegurar la integridad de la comunicación.
- Port: Puerto TCP que se utilizará para la conexión. Generalmente, se usa el puerto 8013, que es un estándar para comunicaciones de seguridad dentro del ecosistema Fortinet. Cambiar este puerto requiere ajuste en todos los dispositivos relacionados para mantener la conectividad.
- Last Modified By: Usuario que realizó la última modificación. Este campo no afecta la funcionalidad pero es útil para control y auditoría dentro de la administración de la red.
- Last Modified Date: Fecha y hora de la última actualización de esta configuración. Facilita el seguimiento histórico de cambios administrativos.
Compatibilidad de versiones y modelos
La funcionalidad de Security Fabric Connection está disponible en FortiNAC a partir de versiones establecidas que introducen la integración con Fortinet Security Fabric. Normalmente, esta característica se puede encontrar en versiones modernas del software, desde aproximadamente FortiNAC 3.x en adelante, aunque con mejoras y cambios en la interfaz en versiones más recientes.
En cuanto a hardware, esta configuración está orientada a entornos con appliances FortiNAC de gama media a alta, que son capaces de gestionar múltiples conexiones y eventos en tiempo real. Además, se utiliza comúnmente en redes corporativas donde están desplegados varios dispositivos FortiGate, switches Fortinet y otros elementos compatibles dentro del Security Fabric.
Limitaciones comunes incluyen la incompatibilidad con versiones muy antiguas de FortiNAC o firmware desactualizado en dispositivos FortiGate. En ciertos modelos básicos o de menor gama, puede no estar disponible toda la funcionalidad del Fabric o requerirse actualizaciones para implementar conexiones seguras y funciones avanzadas. También es frecuente que algunos parámetros cambien de nombre y ubicación según la versión, lo que obliga a revisar documentación específica según la versión desplegada.
Escenarios de uso y recomendaciones
Un escenario típico para esta configuración es la integración de FortiNAC con un FortiGate para automatizar respuestas ante detección de incidentes o comportamientos anómalos, como bloqueos automáticos o segmentación dinámica. La conexión permite que los dispositivos intercambien información sobre el estado de los hosts y la red en tiempo real.
Si la configuración es incorrecta, por ejemplo asignando una IP errónea o un puerto no autorizado, la comunicación fallará y se perderán funcionalidades críticas del Security Fabric, como la visibilidad centralizada y la capacidad de respuesta conjunta. Esto puede derivar en brechas de seguridad o tiempos de respuesta lentos ante incidentes.
El fabricante recomienda establecer esta conexión utilizando credenciales seguras, restringir el acceso solo a IPs confiables, y mantener actualizados tanto FortiNAC como los dispositivos relacionados. Además, es importante monitorear el estado de esta conexión y realizar pruebas periódicas para asegurar su correcto funcionamiento.
Comandos de CLI útiles para diagnóstico
diagnose debug application fnbamd -1: para monitorear en tiempo real la comunicación del FortiNAC con otros dispositivos en el Security Fabric.get system performance top: para verificar el uso de recursos que podría afectar la estabilidad de la conexión.execute ping <IP_FABRIC>: para probar la conectividad básica con la IP configurada en Security Fabric Connection.show system fabric-connection: (o comandos equivalentes según la versión) para listar y verificar el estado de las conexiones configuradas dentro del Security Fabric.diag sniffer packet any "port 8013" 4 0 a: captura tráfico de red en el puerto asignado para detectar posibles problemas de comunicación.
Buenas prácticas de configuración
- Utilizar direcciones IP estáticas y reservadas para los dispositivos que forman parte del Security Fabric para evitar cambios inesperados.
- Asegurar que el puerto de comunicación esté permitido a nivel de firewall y no esté bloqueado en ningún punto intermedio de la red.
- Documentar todas las modificaciones realizadas y conservar un registro de las versiones utilizadas para facilitar auditorías y soporte.
- Configurar alertas y monitoreo continuo para detectar caídas o problemas en la conexión del Fabric de forma temprana.
- Actualizar regularmente FortiNAC y otros dispositivos relacionados para aprovechar mejoras en seguridad y compatibilidad.
- Probar siempre la comunicación tras cambios de configuración mediante comandos CLI y verificando logs correspondientes.
- Implementar segmentación adecuada junto con la conexión de Security Fabric para limitar el impacto ante posibles brechas.