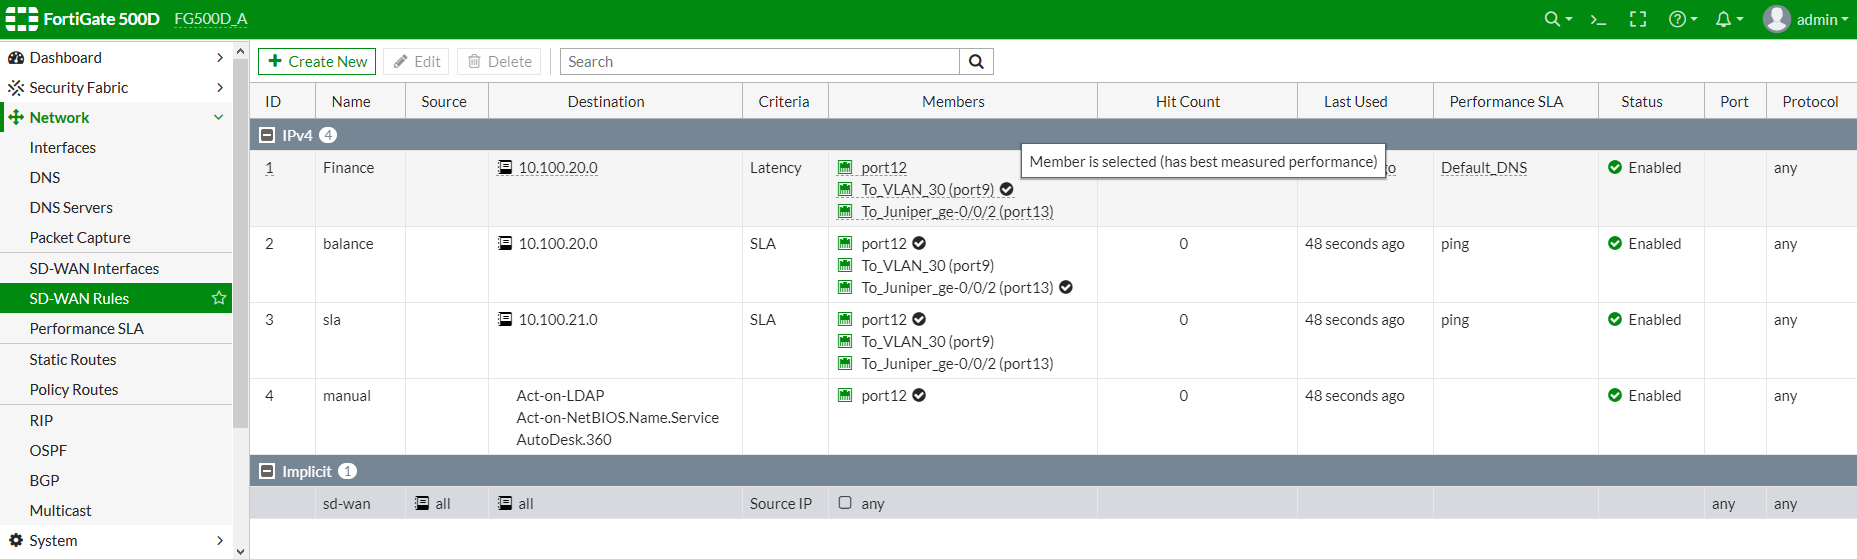
La configuración de reglas SD-WAN en dispositivos FortiGate es fundamental para definir cómo se enruta el tráfico entre múltiples enlaces WAN, ofreciendo balanceo de carga, alta disponibilidad y optimización según parámetros de rendimiento. Estas reglas permiten priorizar rutas, aplicar criterios basados en latencia o acuerdos de nivel de servicio (SLA) y garantizar conectividad eficiente para diferentes segmentos de red o aplicaciones. Así, la configuración resuelve problemas típicos en infraestructuras con múltiples conexiones WAN, asegurando que el tráfico use la mejor ruta disponible y adaptándose a las condiciones actuales de red.
Campos principales
- ID: Identificador único de la regla SD-WAN para fácil referencia.
- Name (Nombre): Etiqueta descriptiva que facilita la gestión y reconocimiento de la regla, como ‘Finance’, ‘balance’ o ‘sla’.
- Source (Origen): Define la red o rango IP desde donde se origina el tráfico que aplicará esta regla. Por ejemplo, una subred específica o un rango de direcciones.
- Destination (Destino): El objetivo o red destino hacia donde se pretende dirigir el tráfico. Puede ser una IP, un rango o varias entradas.
- Criteria (Criterio): Tipo de decisión para seleccionar el mejor enlace SD-WAN. Puede basarse en latencia, SLA (mediante pruebas de rendimiento como ping o TCP), o criterios manuales.
- Members (Miembros): Interfaces y enlaces WAN que forman parte de la regla. El sistema selecciona el enlace ideal basado en el criterio aplicado. Pueden incluir interfaces físicas y VLANs etiquetadas.
- Hit Count (Conteo de aciertos): Número de veces que la regla ha sido usada para enrutar tráfico, útil para seguimiento y optimización.
- Last Used (Último Uso): Indica el momento más reciente en que la regla direccionó tráfico.
- Performance SLA: Permite indicar el tipo de prueba o monitor que se usa para evaluar la calidad del enlace, como ping o DNS.
- Status (Estado): Define si la regla está habilitada o deshabilitada, permitiendo activar o desactivar rápidamente una política sin eliminarla.
- Port y Protocol (Puerto y Protocolo): Especifica qué puertos o protocolos afecta la regla, pudiendo dejarse en ‘any’ para toda clase de tráfico o limitar a ciertos servicios.
Compatibilidad de versiones y modelos
Las reglas SD-WAN están disponibles en FortiOS a partir de versiones 7.4.x,7.6.x, ganando mayor robustez y mejoras en ramas posteriores como 7.4.x,7.6.x y 7.x. Entre más reciente la versión, mayor soporte para tipos avanzados de criterios SLA, mejores interfaces gráficas y funciones mejoradas de monitoreo y failover.
Esta funcionalidad es estándar en equipos FortiGate de gama media a alta, usados frecuentemente en sucursales o escenarios empresariales que requieren múltiples conexiones WAN para redundancia y optimización de tráfico. Los modelos de gama baja o las series orientadas solo a pequeñas oficinas pueden tener implementaciones limitadas o carecer de soporte para reglas SD-WAN completas o para ciertos criterios SLA.
Entre limitaciones comunes en versiones antiguas o modelos básicos destacan: interfaces de usuario menos avanzadas, ausencia de soporte para criterios SLA complejos, y falta de integración automática con políticas de firewall o sensores de performance. Los nombres y ubicaciones en el GUI pueden cambiar entre versiones, por lo que es recomendable revisar la guía oficial correspondiente.
Escenarios de uso y recomendaciones
Un caso típico para aplicar reglas SD-WAN es en una empresa con enlaces de diferentes proveedores (fibra, LTE, cable), donde se desea que el tráfico crítico empresarial, como la red financiera (ejemplo 10.100.20.0), use solo la mejor ruta basada en latencia mínima. Otra situación es implementar balanceo de carga dinámico para tráfico de usuarios que acceden a distintos servicios internos o en la nube, evitando sobrecargar una conexión.
Si se configura mal, por ejemplo asignando un criterio SLA inadecuado o usando miembros de enlace incorrectos, puede llevar a pérdida de conectividad, rutas ineficientes o congestión. También, no alinear correctamente el origen/destino con la política puede dejar tráfico crítico sin optimización o fallar en la selección automática.
Fortinet recomienda siempre realizar pruebas de rendimiento SLA y monitorización activa para ajustar las reglas con base en métricas reales. Además, se aconseja usar la combinación de criterios manuales y automáticos para mayor control. Establecer políticas claras y usar etiquetas descriptivas mejora la operatividad y mantenimiento.
Comandos de CLI útiles para diagnóstico
diagnose sys sdwan health-check list: muestra el estado de los SLA configurados y el rendimiento de cada enlace.get system sdwan rules: lista las reglas SD-WAN definidas con detalles para comprobar configuración.diagnose firewall sdwan-policy list: muestra las políticas aplicadas y cuáles fueron seleccionadas para el tráfico actual.execute ping-options source <interfaz>seguido deexecute ping <IP de destino>: permite enviar pings desde una interfaz específica para probar conectividad y latencia.diagnose debug application sdwan -1: activa debug para analizar en detalle decisiones SD-WAN en tiempo real.
Buenas prácticas de configuración
- Definir nombres claros y descriptivos para facilitar la identificación de reglas y miembros.
- Emplear criterios SLA con pruebas periódicas para garantizar rutas óptimas y detectar fallos rápidamente.
- Validar que los miembros de cada regla correspondan a interfaces activas y configuradas adecuadamente.
- Monitorear hit count y logs para ajustar reglas y mejorar rendimiento o balanceo.
- Actualizar firmware para aprovechar mejoras de funcionalidad y corregir posibles errores.
- Evitar solapamiento en reglas con orígenes o destinos mal definidos que puedan generar confusión en el enrutamiento.
- Documentar cada regla y su propósito dentro de la topología para facilitar auditorías y soporte.
Estas prácticas, junto con un monitoreo constante y pruebas de rendimiento, aseguran un uso eficiente y seguro del SD-WAN en FortiGate, optimizando el flujo de tráfico y mejorando la experiencia de usuario y la resiliencia de la red.