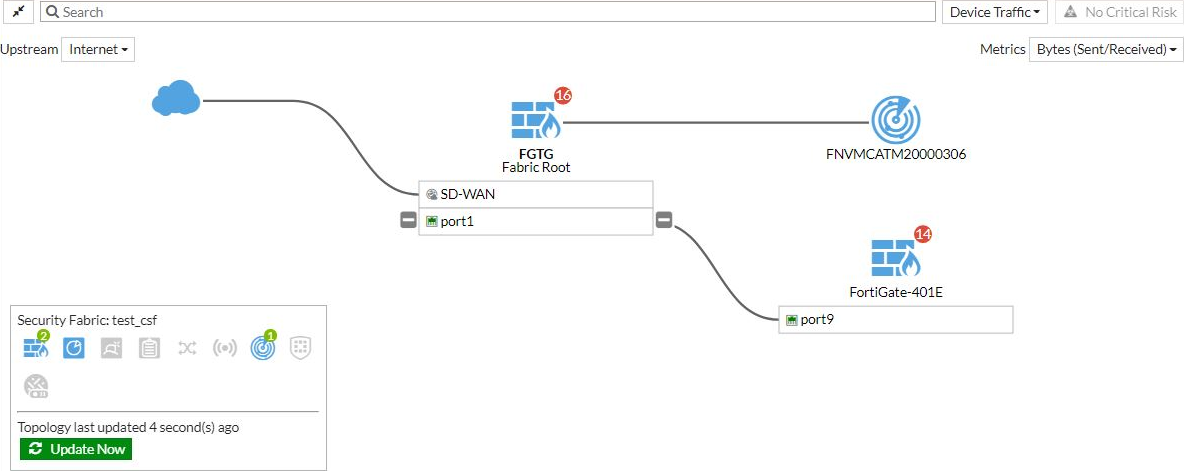
La configuración de SD-WAN (Software-Defined Wide Area Network) en equipos FortiGate representa una solución avanzada para la optimización y gestión eficiente del tráfico de red entre múltiples enlaces WAN. Esta tecnología resuelve problemas clásicos como la congestión, la pérdida de conexión y la gestión estática de rutas. Permite a las organizaciones mejorar la disponibilidad, el rendimiento y la resiliencia de sus conexiones a Internet o sucursales, priorizando el tráfico y utilizando rutas dinámicas basadas en la calidad del enlace.
Campos principales
- Nombre de la interfaz (por ejemplo, port1, port9): representa los puertos físicos o virtuales en el FortiGate a los que se conectan los enlaces WAN o conexiones internas. La elección correcta permite definir rutas precisas y aplicar políticas específicas según el puerto de salida.
- SD-WAN: este es el componente lógico que agrupa múltiples interfaces WAN para balancear cargas, evitar caídas y optimizar el rendimiento. Activar SD-WAN implica dejar de lado la configuración estática tradicional para implementaciones más inteligentes y basadas en reglas.
- Fabric Root y Security Fabric: indica que los dispositivos están integrados dentro del ecosistema Fortinet Security Fabric, facilitando la orquestación de la seguridad y el flujo de información entre dispositivos para una defensa más coordinada.
- Indicadores numéricos en los dispositivos (como 16 y 14): estos suelen representar alertas o eventos críticos/peligrosos detectados en los dispositivos, permitiendo un monitoreo proactivo y gestión de incidentes.
- Actualización de la topología: botón o función que sincroniza la vista de la red en tiempo real, reflejando los cambios recientes en la infraestructura y estado de los enlaces.
Compatibilidad de versiones y modelos
La funcionalidad de SD-WAN en FortiGate está disponible desde versiones intermedias de FortiOS, particularmente a partir de FortiOS 7.4.x,7.6.x, con muchas mejoras y nuevas características incorporadas en 7.4.x,7.6.x, 7.0 y posteriores. Cada actualización trae mejoras en la inteligencia de ruta, visualización y soporte para nuevos protocolos.
Los modelos compatibles con SD-WAN suelen ser dispositivos de gama media a alta, incluyendo FortiGate de sucursal, datacenter, y hasta modelos específicos para implementaciones de seguridad en redes distribuidas. Programas de seguridad como Fortinet Security Fabric integran esta tecnología para diseminar inteligencia y eventos de seguridad automáticamente.
Limitaciones comunes incluyen la ausencia de SD-WAN en modelos pequeños o muy básicos, así como diferencias en la interfaz de usuario entre versiones antiguas y recientes de FortiOS, donde ciertos parámetros o menús pueden cambiar de ubicación o nombre. Además, las funciones más avanzadas de SD-WAN como la integración de pruebas de latencia, jitter y paquetes perdidos pueden no estar presentes en firmware antiguos o modelos con hardware menos potente.
Escenarios de uso y recomendaciones
La configuración de SD-WAN es ideal para empresas que disponen de más de un enlace WAN y necesitan garantizar continuidad y alta disponibilidad, como oficinas remotas que dependen de conexiones mixtas (fibra, LTE, banda ancha convencional). También es útil en entornos donde ciertas aplicaciones críticas requieren prioridades en ancho de banda o baja latencia.
Si se configura incorrectamente, por ejemplo, sin definir reglas claras de prioridad o sin monitorear estados de enlace, la SD-WAN podría generar rutas subóptimas o failovers innecesarios, afectando la experiencia del usuario. El fabricante recomienda activar el monitoreo continuo de enlaces, establecer métricas claras para failover (como latencia o pérdida de paquetes), y testar la configuración en entornos controlados antes de desplegar en producción.
Comandos de CLI útiles para diagnóstico
diagnose sys sdwan health-check: permite revisar el estado de salud y métricas de cada enlace WAN configurado en el SD-WAN.get system performance top: muestra los procesos activos y la carga en el equipo, útil para detectar si la SD-WAN está causando una sobrecarga.show full-configuration router sdwan: despliega toda la configuración vigente del SD-WAN para análisis detallado.diagnose debug enableydiagnose debug application sdwan 7: habilitan el debug para SD-WAN, facilitando la captura en tiempo real de eventos y errores.execute traceroute: verifica la ruta y estado de salida a través de un enlace SD-WAN específico.source
Buenas prácticas de configuración
- Monitorear continuamente el estado de cada enlace con pruebas activas que midan latencia, jitter y pérdida de paquetes.
- Definir políticas claras de prioridad basadas en tipos de tráfico y calidad requerida.
- Configurar alertas tempranas ante fallos de enlace para actuar preventivamente.
- Documentar correctamente la topología y reglas aplicadas para facilitar auditorías y futuros cambios.
- Evitar crear reglas redundantes que causem inestabilidad o inconsistencias en el balanceo y failover.
- Actualizar firmware con regularidad para aprovechar mejoras en SD-WAN y evitar bugs conocidos.
- Probar la configuración en un entorno de laboratorio o simulación antes de producción.