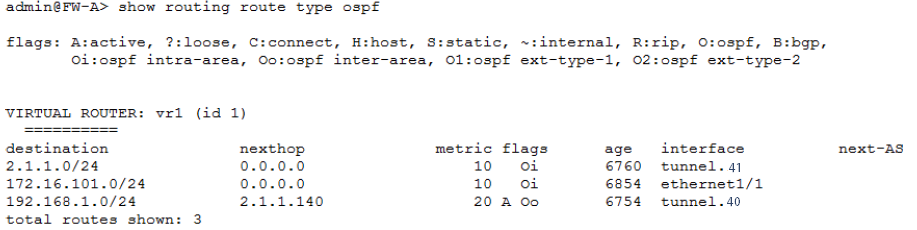
El protocolo OSPF (Open Shortest Path First) es uno de los estándares de enrutamiento interior más utilizados en entornos corporativos. La configuración y análisis de rutas OSPF en un firewall Palo Alto Networks permite gestionar eficientemente la distribución de rutas y mejorar la convergencia de la red. La visualización y comprensión correcta de cómo se almacenan y presentan las rutas OSPF ayuda a garantizar que el tráfico siga los caminos óptimos y que el firewall aplique las políticas adecuadas basadas en esta información.
Campos principales
- virtual router: Indica el router virtual configurado en el dispositivo, en este caso
vr1, que es la instancia lógica encargada de gestionar el enrutamiento. - destination: Muestra la red de destino identificada en formato CIDR. Por ejemplo,
2.1.1.0/24representa una red completa de clase C. - nexthop: Es la dirección IP del siguiente salto para alcanzar la red destino. Aquí puede ser
0.0.0.0para rutas directamente conectadas o una IP en otra subred para rutas aprendidas vía OSPF, como2.1.1.140. - metric flags: Corresponde al costo o métrica asignada a la ruta OSPF; valores bajos indican rutas preferidas. También se incluyen banderas (flags) que distinguen el tipo y el origen de la ruta, por ejemplo:
O: ruta OSPF.Oi: ruta OSPF intra-área.Oo: ruta OSPF inter-área.- age: Edad en segundos desde que la ruta fue aprendida o actualizada. Indica la frescura de la información.
- interface: La interfaz del firewall por donde se conoce la ruta, como
tunnel.41oethernet1/1. - next-AS: Para OSPF no se utiliza, pero aparece para otros protocolos BGP.
Compatibilidad de versiones y modelos
La gestión de rutas OSPF a través del comando show routing route type ospf está soportada en las plataformas Palo Alto Networks que emplean PAN-OS a partir de versiones 7.x en adelante, evolucionando en capacidad y detalle en versiones modernas como PAN-OS 10.x y superiores.
Funciona en dispositivos de la serie PA-200, PA-5000, PA-7000 y los virtuales VM-Series que permitan configurar Virtual Routers y protocolos de enrutamiento dinámico. Las limitaciones pueden incluir diferencias en el tamaño de tablas de enrutamiento o en ciertos comandos avanzados CLI en modelos más antiguos o firmware desfasados.
Escenarios de uso y recomendaciones
Los entornos que requieren alta disponibilidad y balanceo de cargas a nivel de capa 3 se benefician del OSPF configurado dentro del firewall, integrando dispositivos Palo Alto Networks con routers tradicionales. Permite, por ejemplo:
- Implementar redes complejas con múltiples áreas OSPF para segmentar tráfico y optimizar tiempos de convergencia.
- Gestionar túneles VPN con rutas dinámicas, como se aprecia en la interfaz
tunnel.40, aportando flexibilidad y adaptabilidad. - Evitar rutas estáticas limitadas o duplicadas que dificultan la escalabilidad.
Sin embargo, es fundamental controlar el envejecimiento y consistencia de las rutas, ya que una ruta con age muy alta puede indicar problemas de sincronización o pérdida de actualización OSPF. También, hay que verificar el costo adecuado para que la ruta preferida sea la correcta, evitando bucles o caminos subóptimos.
Comandos de CLI útiles para diagnóstico
show routing route type ospf: Visualiza las rutas activas aprendidas por OSPF en el Virtual Router seleccionado, mostrando nexthop, interfaces y métricas.show routing protocol ospf peer: Permite verificar el estado de vecino OSPF, esenciales para confirmar la estabilización de adyacencias.show routing protocol ospf database: Muestra la base de datos completa LSDB del área OSPF, útil para analizar la topología y detectar inconsistencias.show routing virtual-router vr1: Visualiza información general del router virtual, incluyendo rutas estáticas, conectadas y protocolos usados.debug ospf eventsydebug ospf adj: Para diagnosticar problemas de establecimiento de adyacencias y eventos relevantes OSPF en tiempo real.
Buenas prácticas de configuración
- Asignar métricas realistas y coherentes acorde a la velocidad y calidad del enlace para que OSPF calcule rutas óptimas.
- Utilizar curvas de envejecimiento y temporizadores OSPF alineados con la infraestructura para evitar rutas desactualizadas.
- Configurar áreas OSPF y subdivisiones adecuadamente para evitar sobrecargar la LSDB y minimizar el tiempo de convergencia.
- Monitorear continuamente las tablas de rutas y adyacencias para anticipar fallos o desconfiguraciones que afecten la red.
- Bloquear rutas no deseadas con políticas dentro del firewall para proteger la seguridad y evitar propagación de información errónea.