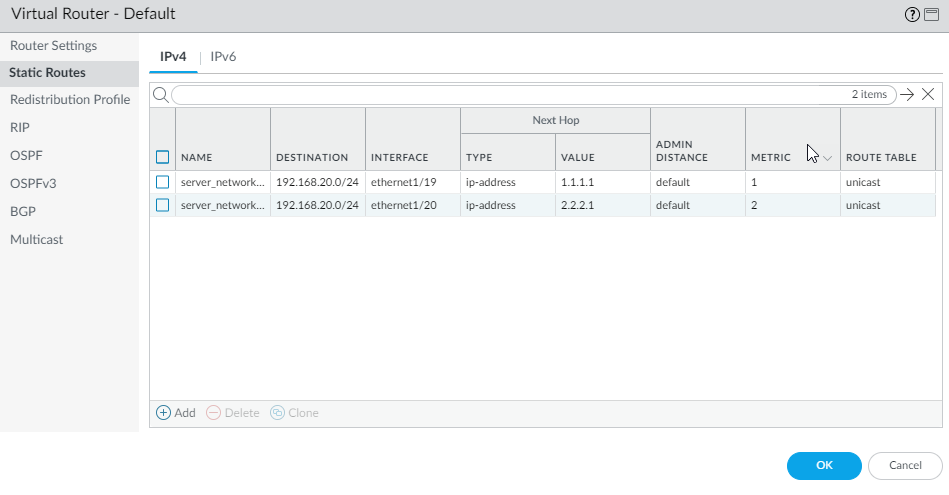
En entornos de red gestionados con firewalls y dispositivos Palo Alto Networks, la configuración de rutas estáticas es fundamental para garantizar el correcto encaminamiento del tráfico hacia redes específicas. Este tipo de configuración permite definir manualmente los nexthops y las interfaces de salida, lo que es esencial en escenarios donde el enrutamiento dinámico no es factible o cuando se busca control estricto sobre las rutas. Además, el uso de múltiples rutas estáticas con diferentes métricas proporciona una forma integrada de balanceo de carga y tolerancia a fallos, optimizando así la disponibilidad de la red.
Campos principales
- Name: Identificador único que permite distinguir la ruta estática. Es recomendable usar nombres descriptivos que indiquen el propósito o destino de la ruta, facilitando su gestión futura.
- Destination: Especifica la red o prefijo IP al que se dirige la ruta estática, en formato CIDR. Por ejemplo,
192.168.20.0/24indica toda la subred 192.168.20.0 con máscara 255.255.255.0. - Interface: La interfaz física o virtual del firewall por la que se enviarán los paquetes hacia la dirección de próxima salto.
- Type: Tipo de próximo salto, comúnmente se utiliza
ip-addresspara indicar que se enviará hacia una IP específica. - Value: Dirección IP del próximo salto hacia donde deben enviarse los paquetes para alcanzar la red destino.
- Admin Distance: Prioridad administrativa de la ruta. Entre varias rutas al mismo destino, la menor distancia administrativa es preferida. En esta configuración aparece como
default, lo que significa que se usa el valor estándar para rutas estáticas. - Metric: Métrica que indica la preferencia de la ruta dentro de rutas con la misma distancia administrativa. Una métrica menor indica mayor preferencia; por ejemplo, una ruta con métrica 1 se prefiere sobre otra con métrica 2.
- Route Table: Indica la tabla de enrutamiento donde se añade la ruta, normalmente
unicastpara rutas IP normales.
Compatibilidad de versiones y modelos
La configuración de rutas estáticas a través de la interfaz gráfica y CLI es compatible con prácticamente todas las versiones modernas de PAN-OS, desde la versión 7.x en adelante, siendo estándar en las series PA-220, PA-800, PA-3200, PA-5200 y PA-7000 entre los modelos más comunes. Las rutas estáticas se pueden configurar tanto en dispositivos físicos como en firewalls virtualizados (VM-Series).
Una limitación a tener en cuenta es que las rutas estáticas no soportan por sí solas protocolos de balanceo avanzado como ECMP extendido o manipulación profunda como en BGP; para estas funcionalidades es recomendable utilizar los protocolos de enrutamiento dinámico integrados en PAN-OS. Además, la configuración del balanceo mediante rutas estáticas con métricas distintas funciona bien para situaciones simples, pero no es ideal para ambientes muy dinámicos o con altas demandas de redundancia automática.
Escenarios de uso y recomendaciones
Las rutas estáticas son ideales en redes donde los nexthops son conocidos y estables, tales como conexiones hacia redes de producción, DMZ, o enlaces de respaldo manual. El ejemplo de dos rutas estáticas hacia la misma red pero por interfaces y nexthops distintos es un típico escenario para lograr alta disponibilidad y cierto grado de balanceo de carga entre enlaces WAN o LAN redundantes.
Es importante entender que la métrica será la que determine la ruta principal. Si el enlace con métrica 1 falla, el firewall automáticamente enrutará hacia la ruta con métrica 2 como respaldo, siempre que el nexthop esté accesible. Sin embargo, para un failover totalmente automático es recomendable complementar con monitoreo del estado de las interfaces o nexthops mediante scripts o funciones integradas como Path Monitoring.
Un riesgo común es que si ambos nexthops están activos, el balanceo se base solo en configuración estática, lo que puede generar desalineación del tráfico o complicar la trazabilidad si no se documenta debidamente. Además, rutas estáticas mal definidas pueden producir bucles de enrutamiento o tráfico inalcanzable.
Comandos de CLI útiles para diagnóstico
show routing route: Muestra la tabla de rutas activas, incluyendo rutas estáticas con su distancia administrativa y métrica.show routing fib-lookup ip: Permite verificar a qué nexthop y ruta se dirigirá el tráfico hacia esa dirección IP.test routing fib-lookup: Ejecuta una prueba de lookup para ver qué ruta usará el firewall para llegar a esa IP.show interface all: Verifica el estado de las interfaces configuradas como nexthops para las rutas estáticas.debug routing fib: Para casos avanzados, permite un diagnóstico en tiempo real de cómo se procesan las rutas en la Forwarding Information Base.
Buenas prácticas de configuración
- Asignar nombres descriptivos y consistentes a las rutas para facilitar su gestión.
- Verificar que la dirección IP del nexthop sea alcanzable y corresponda siempre al gateway correcto detrás de la interfaz configurada.
- Utilizar la métrica para definir claramente la prioridad y respaldo de rutas, evitando ambigüedades.
- Complementar rutas estáticas con Path Monitoring para detectar fallos en nexthops y realizar failover automático.
- Documentar la configuración de rutas para mantenimiento y auditorías, considerando el impacto en el flujo de tráfico.
- Revisar periódicamente la tabla de rutas y el estado de las interfaces para anticipar posibles problemas de disponibilidad.
- Evitar definir rutas estáticas redundantes sin un mecanismo adecuado de monitoreo, para no generar conflictos o rutas inalcanzables.