Contexto y objetivo de la configuración
La configuración de rutas estáticas en un firewall Fortinet FortiGate es fundamental para definir y controlar el camino por donde se dirigirá el tráfico hacia subredes específicas o hacia Internet. El principal objetivo es garantizar que los paquetes de datos alcancen su destino de forma eficiente y segura, evitando bucles de enrutamiento y mejorando la segmentación y distribución del tráfico dentro de la red. Este recurso se enfoca en explicar en detalle cómo implementar rutas estáticas manuales, usando parámetros clave en el FortiOS.
Arquitectura y flujo de tráfico
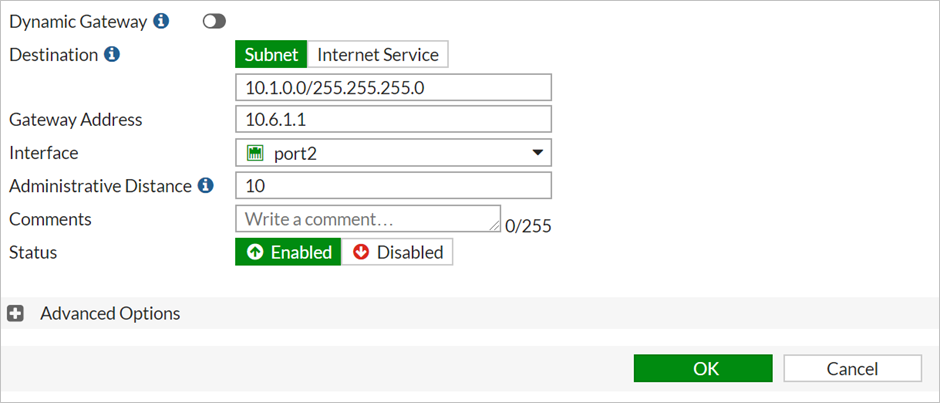
En dispositivos FortiGate, el tráfico atraviesa diferentes interfaces lógicas y físicas, y las decisiones de enrutamiento se toman según las políticas y tablas de routing. Una ruta estática dirige el tráfico hacia una subred específica a través de una interfaz y gateway determinado. Por ejemplo, el tráfico destinado a la subred 10.1.0.0/24 se enviará por la interfaz port2, con la siguiente puerta de enlace 10.7.4.x,7.6.x.1. Esto configura el camino lógico que debe seguir el tráfico para alcanzar esa red remota, haciendo que el firewall actúe como dispositivo capaz de encaminar correctamente los paquetes sin depender de protocolos de enrutamiento dinámicos.
Campos principales y parámetros críticos
- Destination (Destino): Define si la ruta apunta a una subred, host o servicio. En este caso, se configura una subred
10.1.0.0/24con máscara255.255.255.0. - Gateway Address (Dirección de gateway): IP del próximo salto o puerta de enlace por donde se enviará el tráfico, en este ejemplo
10.7.4.x,7.6.x.1. - Interface (Interfaz): La interfaz física o virtual por donde se comunicará el firewall con el gateway, como
port2. - Administrative Distance (Distancia administrativa): Parámetro que prioriza la ruta ante múltiples opciones. El valor
10es común para rutas estáticas, indicando alta prioridad frente a rutas aprendidas por protocolos. - Status (Estado): Permite habilitar o deshabilitar la ruta sin eliminarla.
Compatibilidad de versiones y modelos
Las rutas estáticas descritas son compatibles con la mayoría de modelos FortiGate que ejecuten FortiOS 7.4.x,7.7.x en adelante, incluyendo series desde 30E,F,G hasta 7000, abarcando dispositivos para pymes y grandes empresas. En cuanto a versiones de firmware, la configuración es válida y estable en FortiOS 7.x y 7.x, aunque podrían existir mejoras en la GUI y nuevas opciones avanzadas en versiones superiores.
Escenarios de uso recomendados
- Redes con necesidad de segmentación y rutas estáticas permanentes para subredes internas o enlaces WAN secundarios.
- Integración de FortiGate con múltiples proveedores de servicios donde se requiere gestionar rutas manuales para control efectivo del tráfico.
- Implementaciones donde el protocolo de enrutamiento dinámico no es viable por razones de complejidad o seguridad.
- Configurar rutas hacia redes internas o DMZs específicas, garantizando aislamiento y control de acceso.
Riesgos, errores frecuentes y cómo evitarlos
- Configurar gateway incorrecto: Usar una IP de gateway fuera de la subred conectada a la interfaz puede causar rutas inalcanzables. Siempre verificar que el gateway esté activo y accesible.
- Distancia administrativa inapropiada: Un valor muy alto puede provocar que la ruta no sea utilizada si existen rutas dinámicas con menor distancia.
- Rutas estáticas que generan bucles: Establecer rutas que se solapan o llevan a interfaces que retroalimentan el mismo tráfico puede colapsar la tabla de enrutamiento.
- Olvidar habilitar la ruta: La ruta puede estar correctamente configurada, pero si está deshabilitada no surtirá efecto.
- Falta de comentarios: No documentar la razón o uso de la ruta puede complicar su mantenimiento y revisión a futuro.
Comandos de CLI útiles para diagnóstico
Para implementar la ruta estática con CLI en FortiGate, se utiliza la siguiente secuencia:
config router static
    edit 1
        set dst 10.1.0.0 255.255.255.0
        set gateway 10.7.4.x,7.6.x.1
        set device port2
        set distance 10
        set status enable
    next
end
Para diagnosticar problemas o verificar la ruta estática configurada, se emplean comandos como:
get router info routing-table all
diagnose debug enable
diagnose debug console timestamp enable
diagnose debug application routing 255
Interpretar la salida del comando get router info routing-table all permite verificar si la ruta está activa, el gateway es accesible y la distancia administrativa correcta. Si la ruta no aparece o tiene estado «inactive» o «blackhole», puede indicar que el gateway no es alcanzable o la interfaz está desconectada. Los comandos de debug permiten observar en tiempo real eventos relacionados con decisiones de enrutamiento, útil para detectar rutas rechazadas o errores en la tabla de routing.
Buenas prácticas y checklist final
- Verificar que la dirección IP del gateway pertenezca a una subred accesible a través de la interfaz configurada.
- Asignar distancia administrativa coherente con la jerarquía de rutas y protocolos usados en la red.
- Documentar cada ruta con comentarios claros para facilitar futuras auditorías.
- Comprobar con comandos CLI la correcta aplicación de la configuración antes de pasar a producción.
- Evitar solapamientos entre rutas estáticas y dinámicas para prevenir conflictos.
- Actualizar firmware y revisar notas de Fortinet para mantener compatibilidad y soporte.
- Realizar pruebas de conectividad y seguimiento del tráfico para asegurar que la ruta cumple la función esperada.