Contexto y objetivo de la configuración
En entornos de redes empresariales con FortiGate, la configuración de rutas estáticas es fundamental para definir caminos explícitos del tráfico IP hacia destinos específicos cuando no se cuenta con protocolos de enrutamiento dinámico o para establecer rutas preferentes. Este artículo aborda la configuración de una ruta estática predeterminada (0.0.0.0/0) para direccionar todo el tráfico saliente hacia un gateway particular a través de una interfaz concreta, optimizando el control del enrutamiento y el rendimiento de la red.
Arquitectura y flujo de tráfico
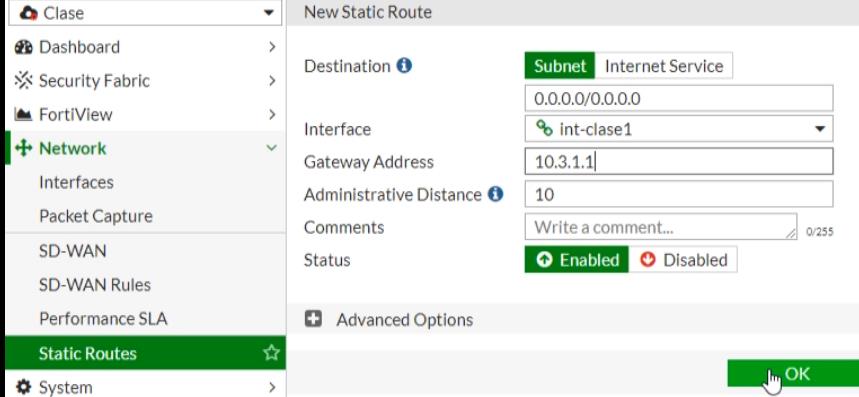
En la arquitectura estándar de FortiGate, la ruta estática predeterminada se utiliza para manejar el tráfico que no coincide con ninguna ruta específica en la tabla de enrutamiento. El tráfico fluye desde las subredes internas hacia la interfaz configurada (en este caso «int-clase1»), y desde allí se envía al gateway 10.3.1.1, que suele ser un router o un dispositivo de capa 3 conectado a internet o a otra red externa. La distancia administrativa de 10 determina la prioridad de esta ruta entre otras rutas estáticas o dinámicas, afectando la elección en caso de rutas múltiples hacia el mismo destino.
Campos principales y parámetros críticos
- Destination: Define el destino de la ruta; en este caso,
0.0.0.0/0indica la ruta predeterminada para todo el tráfico. - Interface: La interfaz física o virtual por donde se enviará el tráfico (ej.
int-clase1). - Gateway Address: IP del siguiente salto (gateway) a donde se debe enviar el tráfico.
- Administrative Distance: Valor numérico que determina la preferencia de la ruta. Valores más bajos tienen prioridad sobre valores más altos.
- Status: Permite habilitar o deshabilitar la ruta estática.
- Comentarios: Campo opcional para documentar la finalidad o detalles de la ruta.
Compatibilidad de versiones y modelos
La configuración de rutas estáticas es soportada universalmente en FortiGate con FortiOS, desde versiones 5.x hasta las más actuales como 7.x. Los comandos y la GUI para rutas estáticas mantienen una estructura muy estable, garantizando compatibilidad en modelos desde FortiGate 60F hasta las series 3000 y superiores, incluyendo también dispositivos virtuales FortiGate-VM. No obstante, se recomienda verificar las especificaciones técnicas del modelo para confirmar soporte de interfaces específicas y funciones avanzadas como rutas estáticas con opciones avanzadas o SD-WAN.
Escenarios de uso recomendados
- Redes que no utilizan enrutamiento dinámico (OSPF, BGP) y requieren rutas estáticas específicas para internet o redes internas.
- Definir rutas predeterminadas en entornos con múltiples enlaces WAN para seleccionar el camino preferido.
- Implementación de caminos redundantes con diferente distancia administrativa para failover.
- Escenarios de segmentación de tráfico y control granular de rutas en entornos de alta seguridad.
Riesgos, errores frecuentes y cómo evitarlos
- Gateway incorrecto o inaccesible: Configurar un IP de gateway que no responda provoca pérdida de conectividad para el tráfico dirigido a esa ruta. Validar siempre la conectividad al gateway.
- Interfaz errónea: Seleccionar una interfaz incorrecta puede causar que el tráfico no salga por el enlace deseado o se descarten los paquetes.
- Distancia administrativa mal configurada: Usar un valor alto cuando se desea prioridad puede provocar que la ruta no sea utilizada si existen rutas dinámicas o con menor distancia.
- Olvidar habilitar la ruta: La ruta debe estar en estado Enabled; de lo contrario, no se aplicará.
- Falta de comentarios: No documentar puede complicar el mantenimiento y la resolución de problemas.
Comandos de CLI útiles para diagnóstico
config router static
    edit 0
        set dst 0.0.0.0 0.0.0.0
        set gateway 10.3.1.1
        set device "int-clase1"
        set distance 10
        set status enable
    next
end
diagnose ip routing-table list | grep 0.0.0.0
get router info routing-table all | grep -A 4 0.0.0.0
diagnose debug enable
diagnose debug flow filter addr 10.3.1.1
diagnose debug flow show console enable
diagnose debug flow trace start 100
La primera serie de comandos muestra cómo configurar la ruta estática predeterminada mediante CLI. Para diagnóstico, listar la tabla de rutas con get router info routing-table all permite verificar que la ruta 0.0.0.0/0 está activa y por qué interfaz/gateway se enruta. Los comandos de diagnose debug flow permiten monitorear en tiempo real el flujo de paquetes y confirmar que el tráfico efectivamente está saliendo por la ruta configurada hacia el gateway.
Buenas prácticas y checklist final
- Verificar alcance y conectividad del gateway antes de configurar la ruta.
- Utilizar distancias administrativas que reflejen correctamente prioridades en caso de rutas redundantes.
- Documentar cada ruta estática con comentarios claros en GUI o CLI.
- Probar la ruta con comandos CLI como
execute pingytraceroutepara validar accesibilidad a destinos. - Monitorear periódicamente la tabla de rutas y los logs para detectar fallos o rutas caídas.
- Evitar conflictos con protocolos de enrutamiento dinámico ajustando distancia administrativa o deshabilitando rutas estáticas en conflicto.
- Configurar alertas o notificaciones ante cambios o caídas en rutas críticas.