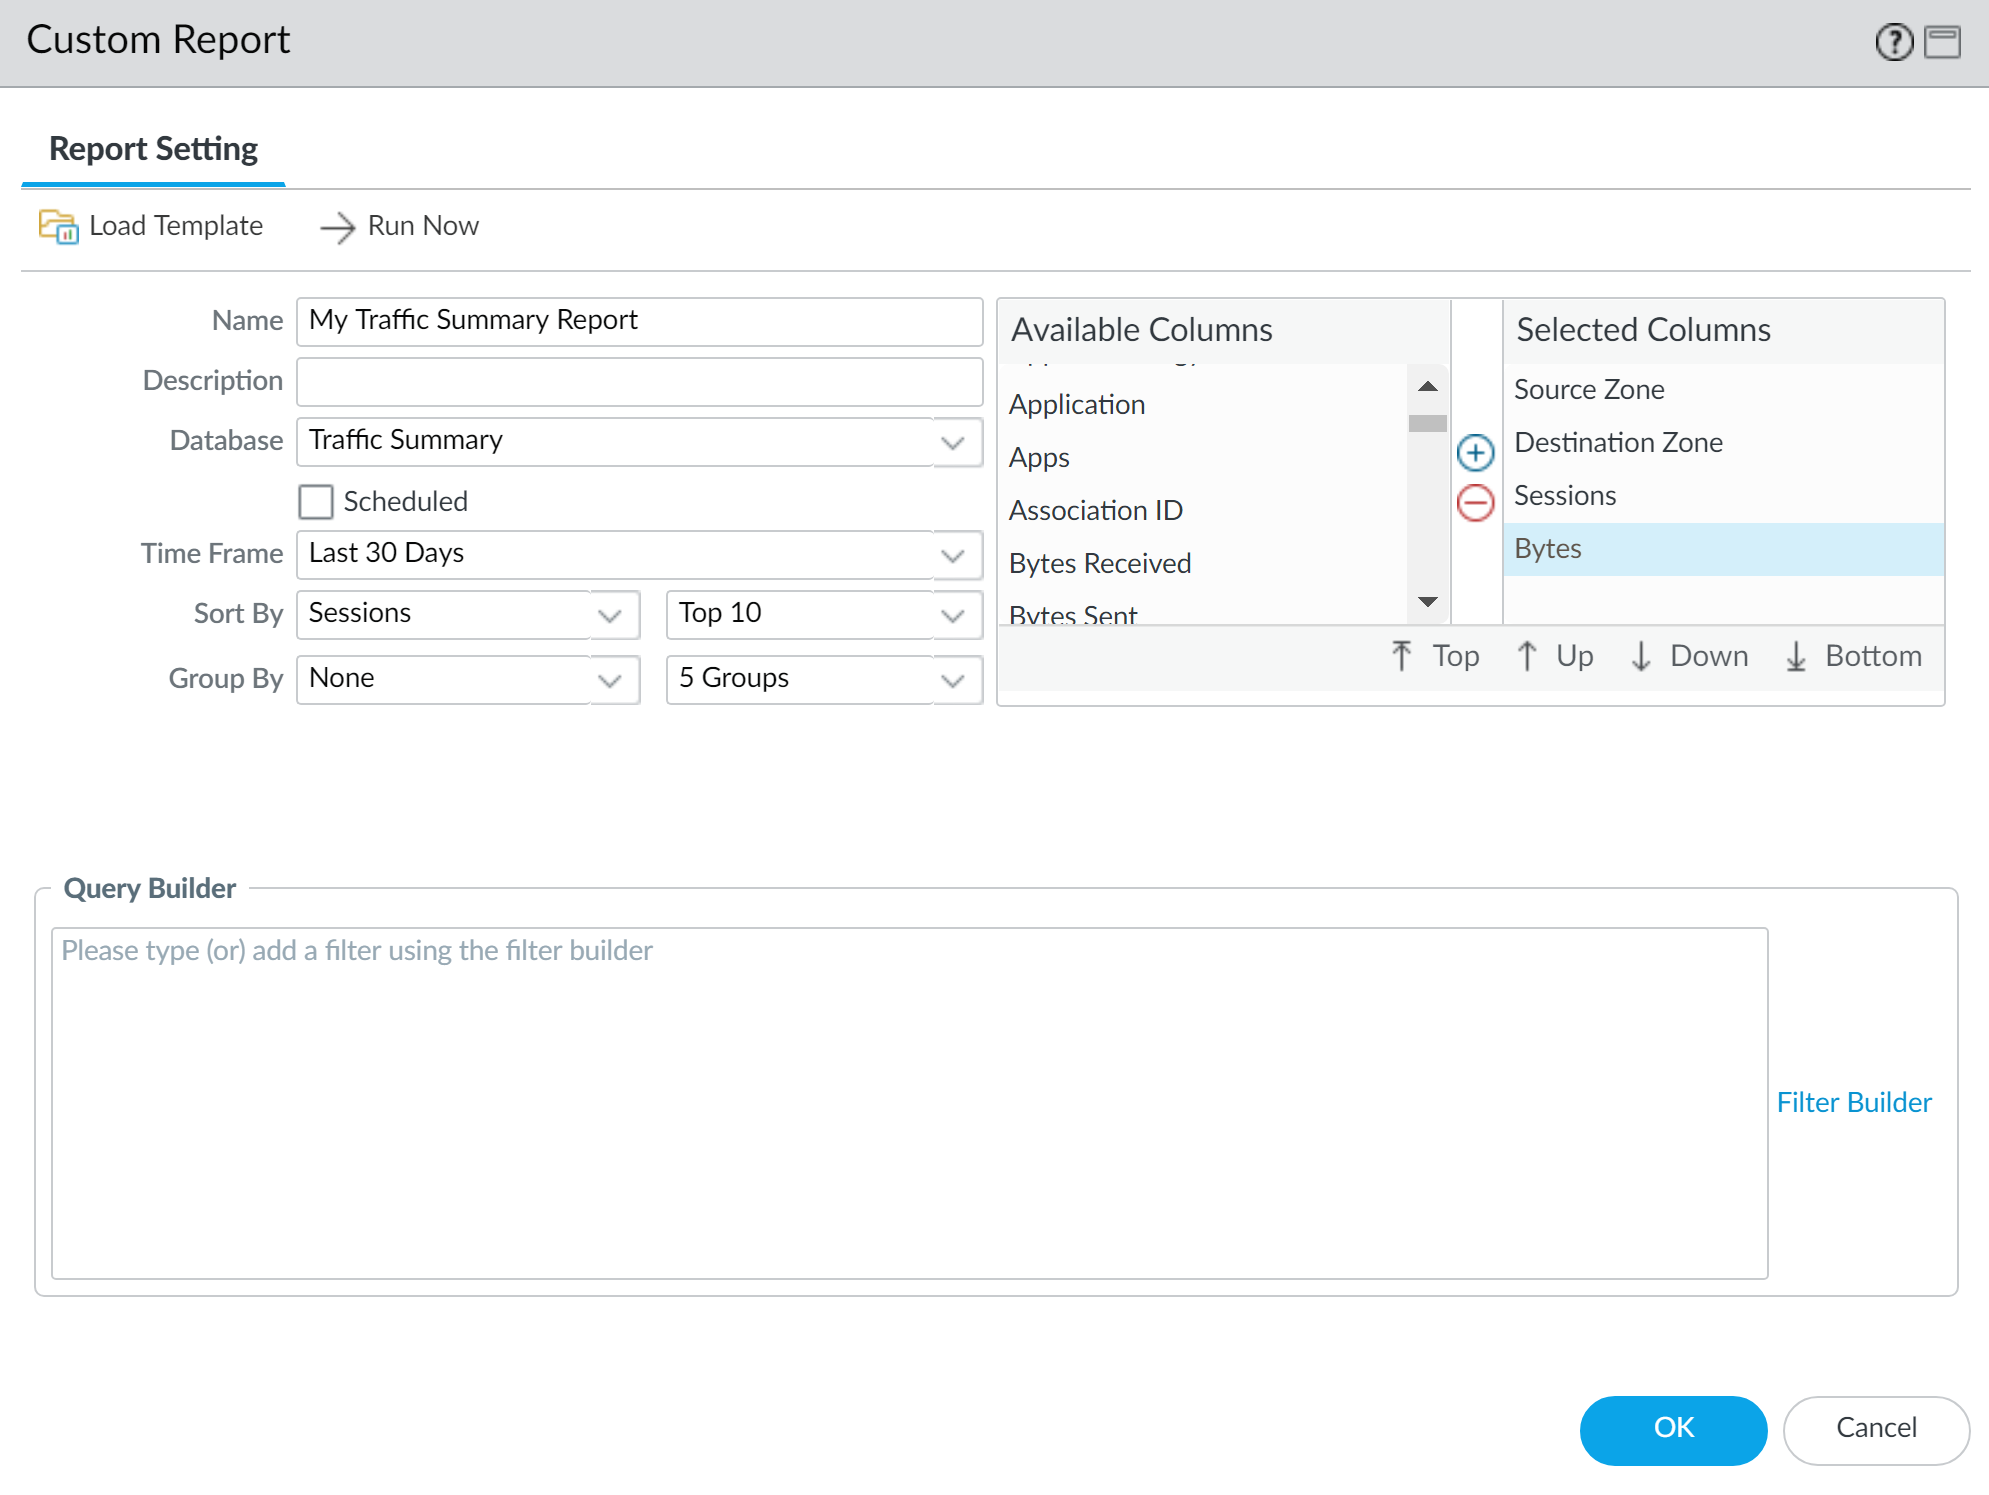
Los reportes personalizados en dispositivos Palo Alto Networks permiten a los administradores de redes generar resúmenes detallados del tráfico y la actividad en la red, ajustados a sus necesidades específicas. Esta configuración es esencial para resolver la necesidad de análisis profundos y específicos en entornos donde el monitoreo genérico no es suficiente, facilitando la identificación de patrones, problemas de rendimiento o incidentes de seguridad.
Campos principales
- Name: Es el identificador único del reporte personalizado. Debe ser claro y descriptivo para facilitar su reconocimiento.
- Description: Campo opcional para añadir detalles adicionales sobre el reporte o su finalidad.
- Database: Fuente de datos sobre la cuál se basa el reporte, en este caso “Traffic Summary”, que indica un resumen del tráfico registrado.
- Scheduled: Opción para definir si el reporte se ejecuta automáticamente en intervalos regulares o manualmente.
- Time Frame: Rango temporal para el cual se generará el reporte, por ejemplo, los últimos 30 días, permitiendo analizar tendencias o comportamientos en ese período.
- Sort By: Parámetro que determina el criterio de ordenamiento de los datos presentados en el reporte, por ejemplo, ordenar por sesiones y limitar la vista a las Top 10 entradas.
- Group By: Permite agrupar los datos según un atributo particular, aunque en la configuración mostrada no está aplicado (None), con la opción de limitar la cantidad de grupos mostrados.
- Available Columns: Columnas de datos disponibles para incluir en el reporte, como Application, Bytes Received, o Sessions.
- Selected Columns: Columnas que se han seleccionado para que aparezcan en el reporte final, en este caso Source Zone, Destination Zone, Sessions y Bytes.
- Query Builder: Herramienta para construir filtros personalizados y refinar los datos que se mostrarán en el reporte según criterios específicos.
Compatibilidad de versiones y modelos
Los reportes personalizados están disponibles en la mayoría de versiones actuales del sistema operativo PAN-OS, típicamente desde versiones 7.x en adelante, con mejoras continuas en la interfaz y opciones avanzadas en versiones más recientes como la 10.x y 11.x. Esta funcionalidad es compatible con prácticamente todos los modelos de dispositivos Palo Alto Networks, desde la serie PA-220 para entornos pequeños hasta la serie PA-7000 orientada a grandes centros de datos y proveedores de servicios.
Las limitaciones principales responden a la capacidad de almacenamiento de logs y potencia del equipo, ya que equipos con menor rendimiento pueden tardar más en generar reportes complejos o manejar históricamente grandes volúmenes de datos. Para entornos muy grandes, es recomendable el uso de Palo Alto Log Collectors o Panorama para un manejo más eficiente de la información.
Escenarios de uso y recomendaciones
Este tipo de reporte es especialmente útil para equipos de seguridad y operaciones que necesitan visualizar rápidamente los flujos de tráfico más relevantes o problemáticos, pudiendo así detectar aplicaciones que consumen más ancho de banda, zonas con mayor actividad sospechosa o problemas de conexión. También se utiliza para justificar políticas de red y asegurar cumplimiento de normativas mediante evidencias concretas.
Entre los riesgos potenciales está la generación de reportes demasiado amplios con filtros mal configurados que podrían impactar en el rendimiento del firewall o generar cargas innecesarias en el sistema. También hay que tener cuidado con los datos sensibles y garantizar que los reportes estén protegidos para evitar fugas de información.
Comandos de CLI útiles para diagnóstico
show log traffic: Permite visualizar los registros de tráfico actuales que alimentan los reportes.show running report: Muestra los reportes activados y sus estados.debug log-receiver onydebug log-receiver off: Para activar/desactivar la depuración de recepción de logs en caso de problemas al generar reportes.show system resources: Verifica el consumo de CPU y memoria en el dispositivo durante la ejecución de reportes.request report run name <nombre_reporte>: Ejecuta manualmente un reporte por CLI.
Buenas prácticas de configuración
- Nombrar los reportes de forma clara y coherente para facilitar su identificación rápida.
- Seleccionar únicamente las columnas necesarias para evitar sobrecarga de datos y mejorar la legibilidad.
- Utilizar rangos temporales adecuados para evitar reportes demasiado extensos y costosos en recursos.
- Aplicar filtros en Query Builder para centrar el análisis en datos específicos y relevantes.
- Configurar reportes programados solo cuando sea necesario para optimizar el uso del sistema.
- Proteger el acceso a los reportes para mantener la confidencialidad de la información.
- Realizar pruebas de rendimiento en dispositivos con límite de recursos para evitar impactos negativos.