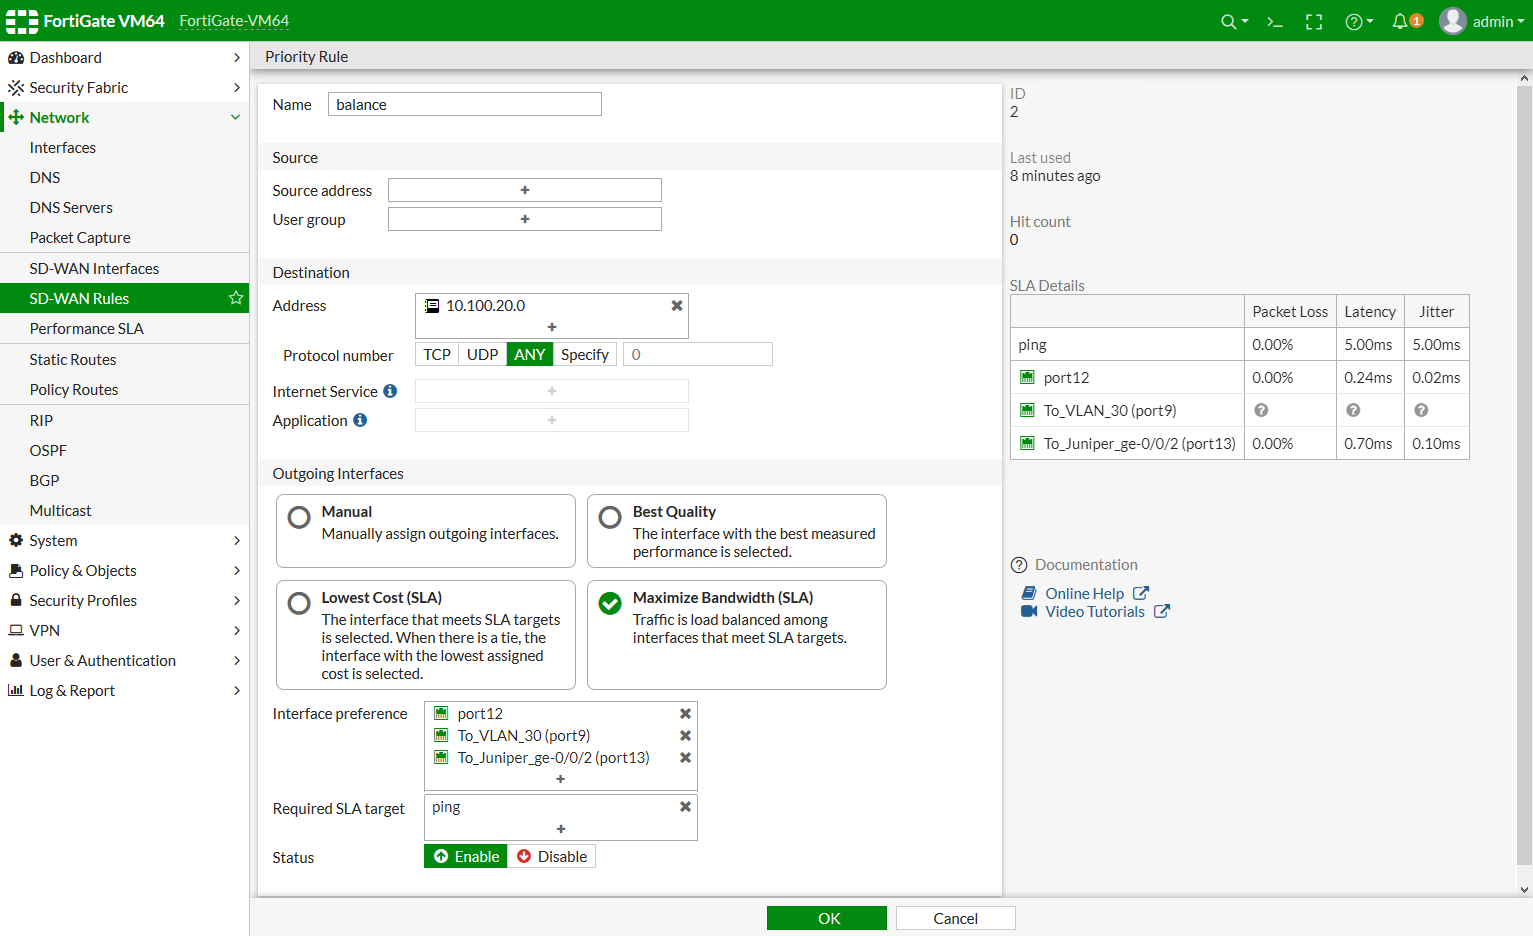
Las reglas SD-WAN en dispositivos FortiGate permiten gestionar el tráfico saliente en redes con múltiples enlaces WAN, facilitando la optimización del uso del ancho de banda y mejorando la experiencia para aplicaciones críticas. La configuración analizada corresponde a una regla en la cual se define el balanceo de carga entre varias interfaces de red, con base en objetivos SLA que garantizan disponibilidad y calidad de servicio.
Campos principales
- Name: Identifica la regla SD-WAN. En este ejemplo, se denomina «balance» para reflejar su función de balanceo de carga.
- Source address y User group: Permiten definir filtros para aplicar la regla solo a ciertas direcciones IP o grupos de usuarios. En esta configuración están vacíos, indicando que la regla aplica a todo el tráfico.
- Destination Address: Especifica el destino al que se aplica la regla. Aquí está configurado
10.100.20.0, que puede representar una red interna o un segmento de la red remota. - Protocol number: Define el tipo de tráfico afectado. Con la opción ANY activada, la regla abarca todos los protocolos, no limitándose solo a TCP o UDP.
- Outgoing Interfaces (Interfaz de salida): Se selecciona cómo asignar el tráfico entre las interfaces disponibles. Las opciones incluyen:
- Manual: Asignación directa por el administrador.
- Best Quality: Selección de la interfaz con mejor desempeño medido.
- Lowest Cost (SLA): Prioriza la interfaz que cumple objetivos SLA al menor costo.
- Maximize Bandwidth (SLA): Distribuye el tráfico entre interfaces que cumplen SLA, maximizando el ancho de banda disponible.
- Interface preference: Lista las interfaces consideradas para balanceo, en este caso
port12,To_VLAN_30 (port9)yTo_Juniper_ge-0/0/2 (port13). - Required SLA target: Define el objetivo SLA necesario para que una interfaz sea utilizada, en este caso un ping para medir latencia y pérdida de paquetes.
- Status: Activa o desactiva la regla. Aquí se muestra habilitada.
Compatibilidad de versiones y modelos
Las reglas SD-WAN fueron mejoradas notablemente a partir de FortiOS 7.4.x,7.6.x, cobrando más funcionalidades y flexibilidad en versiones 7.4.x,7.6.x y posteriores, especialmente en FortiOS 7.x, donde la integración con SLA y el balanceo multidireccional está más pulida. En versiones anteriores la funcionalidad SD-WAN era más limitada y con menos opciones de métricas y balanceo.
Esta configuración es habitual en modelos de gama media y alta de FortiGate que soportan múltiples interfaces WAN físicas o virtuales, como los destinados a sucursales, oficinas regionales y datacenters. Equipos de gama baja o modelos antiguos podrían no soportar integraciones avanzadas con SLA o permitir solo reglas de failover simples sin balanceo activo.
Limitaciones comunes incluyen cambios en la interfaz gráfica entre versiones, donde ciertos parámetros han sido renombrados o reordenados, y restricciones en dispositivos virtuales o con hardware limitado que podrían reducir el número de reglas o interfaces simultáneas.
Escenarios de uso y recomendaciones
Este tipo de regla SD-WAN es óptima para entornos donde existen múltiples enlaces WAN y se requiere distribuir el tráfico para aprovechar al máximo los recursos disponibles, por ejemplo, en oficinas con conexiones a Internet redundantes o enlaces MPLS junto a conexiones de banda ancha.
Al configurar el balanceo basado en SLA, la red puede reaccionar automáticamente a degradaciones en los enlaces (por ejemplo, latencia alta o pérdida de paquetes), evitando su uso para tráfico sensible y dirigiendo el flujo hacia interfaces que mantengan calidad.
Una configuración incorrecta, como no definir adecuadamente los objetivos SLA o incluir interfaces sin capacidad suficiente, puede causar desequilibrios, congestión o caídas inesperadas de sesiones. Por ello, se recomienda validar las métricas SLA y hacer pruebas específicas para cada entorno.
Fortinet aconseja mantener los objetivos SLA ajustados a las necesidades del negocio, incluyendo tráfico crítico y no solo pruebas ICMP, además de monitorear constantemente el desempeño y actualizar la configuración de interfaces y prioridades según cambien las condiciones.
Comandos de CLI útiles para diagnóstico
diagnose sys sdwan health-check list
Permite listar las métricas actuales de los objetivos SLA configurados, mostrando pérdida de paquetes, latencia y jitter.get router info sdwan health-check
Muestra detalles del estado salud de cada interfaz bajo el monitor SLA.diagnose debug enableydiagnose debug application sdwan 7
Activan logs en tiempo real para análisis detallado del comportamiento de reglas SD-WAN.show full-configuration router sdwan
Visualiza la configuración completa de SD-WAN en formato CLI, útil para auditorías.diag debug flow filter daddr 10.100.20.0ydiag debug flow show console enable
Permite rastrear el flujo de paquetes hacia un destino específico, útil para validar que la regla SD-WAN afecte correctamente el tráfico.
Buenas prácticas de configuración
- Definir objetivos SLA precisos y realistas según el tipo de tráfico y aplicaciones críticas.
- Incluir solo las interfaces que realmente puedan soportar tráfico de salida para evitar que un enlace inapropiado reciba tráfico.
- Evitar aplicar reglas SD-WAN demasiado generales para evitar interferencias con otras políticas.
- Monitorear constantemente los resultados de SLA y ajustar la configuración según rendimiento y cambios en los enlaces WAN.
- Documentar todas las reglas y configuraciones para facilitar mantenimiento y auditorías posteriores.
- Probar siempre la regla SD-WAN en un entorno controlado o fuera de horario pico, verificando que el balanceo y failover actúen correctamente.
- Actualizar firmware a versiones recomendadas por Fortinet para aprovechar mejoras y corrección de errores en SD-WAN.