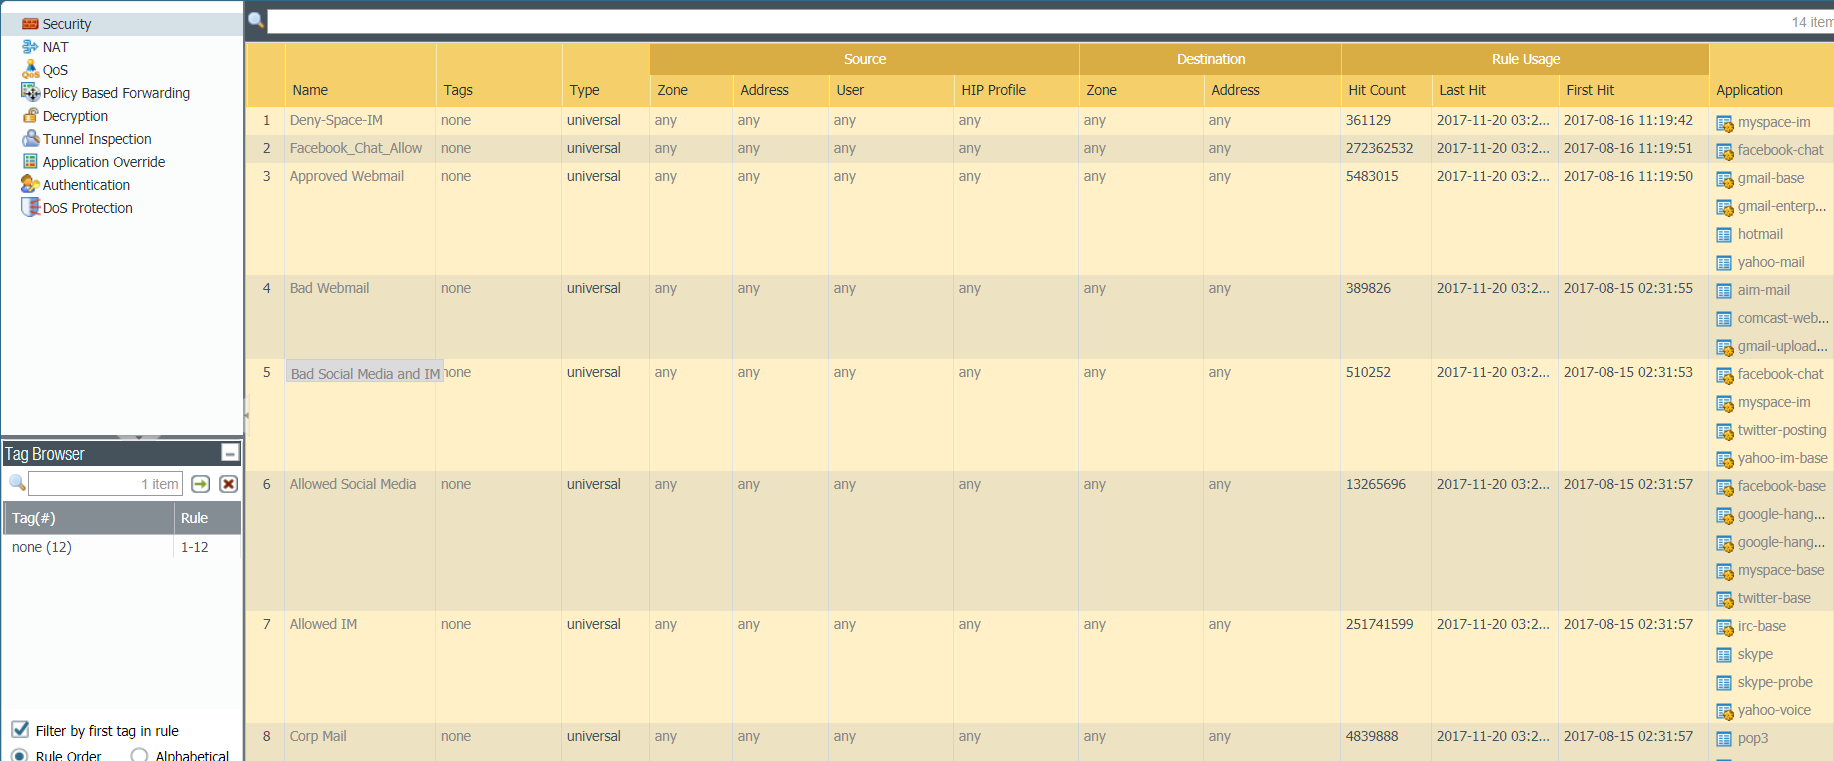
La configuración de reglas de seguridad en dispositivos Palo Alto Networks es fundamental para gestionar el tráfico de red y controlar el uso de aplicaciones corporativas y externas. Este tipo de configuración permite implementar políticas específicas que aseguran la protección de la red, optimizan el ancho de banda y minimizan riesgos asociados a aplicaciones no permitidas o consideradas inseguras.
En entornos empresariales, una política de seguridad bien definida utilizando el firewall Palo Alto puede permitir o denegar el acceso a aplicaciones sociales, de mensajería instantánea o correo electrónico, según el perfil del usuario o la criticidad de la aplicación. Esta configuración que se analiza identifica reglas universales que establecen qué aplicaciones se bloquean o permiten, contribuyendo a un control granular del tráfico.
Campos principales
- Name: Nombre asignado a la regla para identificarla fácilmente, como «Deny-Space-IM» o «Approved Webmail».
- Tags: Etiquetas para clasificar las reglas. En este caso todas las reglas están sin etiquetas (none).
- Type: Tipo de regla, aquí todas son universal, lo que significa que aplican de manera global.
- Source Zone: Zona de origen de la conexión, usualmente «any» para cubrir todo el tráfico entrante o interno.
- Source Address: Dirección IP o rango desde donde origina el tráfico, definido como «any» para abarcar todas las fuentes.
- User: Perfil del usuario autenticado, configurado como «any» para reglas generales sin filtrar por identidad.
- HIP Profile: Perfil de Integridad de Host, utilizado para evaluar la postura del endpoint, aquí está en «any».
- Destination Zone: Zona de destino, definida como «any» para permitir o denegar tráfico a todas las zonas.
- Destination Address: Direcciones IP destino, establecidas como «any» para reglas amplias.
- Application: Aplicaciones específicas a las que aplica la regla, por ejemplo «facebook-chat», «gmail-base» o «skype».
- Rule Usage (Hit Count, Last Hit, First Hit): Estadísticas de uso de la regla con número de coincidencias y tiempos de las últimas y primeras activaciones.
Compatibilidad de versiones y modelos
Este tipo de configuración es compatible con la mayoría de los dispositivos Palo Alto Networks que ejecuten PAN-OS, desde versiones 7.x en adelante, donde las funcionalidades de identificación y control de aplicaciones (App-ID) están plenamente soportadas. Los modelos populares incluyen la serie PA-3000, PA-5000 y PA-7000, así como las variantes más pequeñas como PA-220 y PA-850, aunque el rendimiento y el número máximo de reglas puede variar.
Es importante considerar que en versiones anteriores a PAN-OS 7 las opciones de control de aplicaciones pueden estar limitadas, y que dispositivos con hardware de gama baja pueden experimentar restricciones en el número de reglas o sesiones simultáneas. Además, modelos más antiguos podrían no disponer de las últimas firmas para aplicaciones más recientes, afectando la precisión del bloqueo o la permisividad.
Escenarios de uso y recomendaciones
Este conjunto de reglas es común en organizaciones que buscan equilibrar la seguridad con la productividad. Por ejemplo:
- Bloquear aplicaciones de mensajería instantánea no corporativas para evitar fugas de información o pérdidas de productividad (Deny-Space-IM).
- Permitir el acceso controlado a redes sociales o herramientas colaborativas autorizadas para mejorar la comunicación y el marketing (Allowed Social Media).
- Restringir tipos específicos de aplicaciones de correo web que se consideran riesgosas (Bad Webmail vs Approved Webmail).
Se recomienda evitar reglas genéricas maleables y asegurar que las aplicaciones permitidas estén bien definidas y actualizadas conforme a las necesidades de la organización. Un uso una correcta aplicación del control de aplicaciones ayuda a mitigar riesgos como malware, phishing o exfiltración de datos.
Comandos de CLI útiles para diagnóstico
show running security-policy: Muestra la lista de reglas de seguridad activas.show counter global filter rule <nombre_de_regla>: Permite revisar estadísticas y contadores de una regla específica.test security-policy-match from <zona_origen> to <zona_destino> source <IP_fuente> destination <IP_destino> protocol <número> app <nombre_app>: Simula una coincidencia de política para validar el comportamiento ante tráfico real.show running application: Lista las definiciones de aplicaciones bajo el control del firewall.
Buenas prácticas de configuración
- Utilizar nombres descriptivos y consistentes en las reglas para facilitar su identificación y mantenimiento.
- Aplicar la granularidad necesaria en las reglas, evitando «any» cuando se pueda especificar, para reducir la superficie de ataque.
- Actualizar periódicamente las firmas App-ID para garantizar la correcta identificación de nuevas y versiones modificadas de aplicaciones.
- Implementar perfiles de seguridad complementarios, como filtrado de URL, antivirus y prevención de intrusiones, asociados a cada regla para una protección integral.
- Monitorizar el uso y la eficacia de las reglas para ajustar políticas y eliminar reglas obsoletas o redundantes.