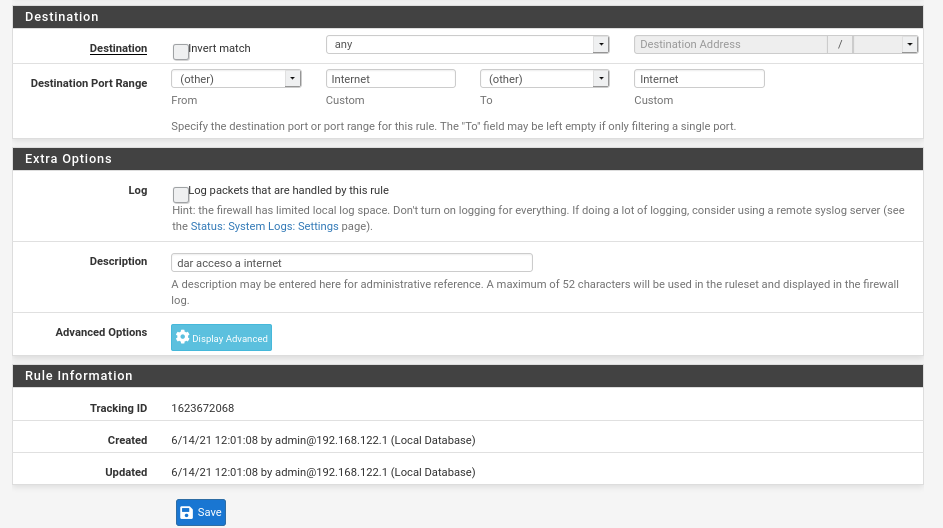
En entornos donde pfSense actúa como firewall, la configuración adecuada de las reglas es fundamental para controlar el acceso a recursos externos como Internet. Esta configuración permite definir criterios precisos sobre qué tráfego se permite o se bloquea en la red, preparando la infraestructura para cumplir con políticas de seguridad y rendimiento. La regla analizada responde a la necesidad frecuente de permitir acceso general a Internet desde la red interna, estableciendo parámetros claros para el matching del tráfico y opciones adicionales para su gestión.
Campos principales
Cada campo de esta regla tiene un rol específico dentro de la definición del comportamiento del firewall:
- Destination: Aquí se indica el destino del tráfico. En este caso, está seleccionado «any» (cualquier dirección), lo que implica que no se restringe a un host o red específicos. Esto permite que el tráfico de destino pueda ser cualquier dirección IP.
- Destination Port Range: Especifica el rango de puertos de destino que se permitirá. En esta regla se ha configurado el valor «Internet» para el puerto de inicio y final, lo que usualmente representa un alias predefinido que agrupa los puertos utilizados para acceso a Internet (por ejemplo HTTP, HTTPS, DNS, etc.). Esto simplifica la administración evitando listar manualmente cada puerto.
- Log: Esta casilla permite activar el registro del tráfico que coincide con esta regla. Está deshabilitado, lo que reduce el consumo de recursos y el espacio en registro, aunque se pierde visibilidad directa del tráfico permitido por esta regla.
- Description: Es un campo descriptivo para referencia administrativa. En este caso, se utiliza «dar acceso a internet», clarificando el propósito de la regla en la lista del firewall.
- Tracking ID, Created y Updated: Información automática que proporciona un identificador único para la regla y las fechas de creación y actualización, permitiendo auditorías y trazabilidad dentro del sistema.
Compatibilidad de versiones y modelos
Este tipo de configuración es compatible con versiones modernas y estables de pfSense, normalmente desde la rama 2.4 en adelante, incluyendo versiones 2.5 y 2.6 que utilizan FreeBSD actualizados con capacidades mejoradas de firewall y alias. Se aplica igualmente en dispositivos físicos y virtuales que ejecutan pfSense, como appliances dedicados y entornos virtualizados (VMware, Hyper-V, KVM).
La funcionalidad de alias para puertos y la opción de logging son característicos de estas versiones, facilitando una administración eficiente del firewall. Limitaciones comunes pueden encontrarse en hardware muy antiguo, donde el procesamiento de reglas con alto volumen o logging intensivo puede afectar el rendimiento.
Escenarios de uso y recomendaciones
Una regla como esta es típica para permitir que las estaciones de trabajo internas tengan acceso general a servicios en Internet. Es una regla básica y funcional dentro de la mayoría de redes corporativas o domésticas gestionadas con pfSense.
Sin embargo, el hecho de usar destination como «any» junto a un abierto Destination Port Range asociado a Internet puede aumentar el riesgo si no se monitorea adecuadamente. Se recomienda complementar con otras reglas que bloqueen tráfico desde la WAN no deseado y usar aliases bien definidos para limitar puertos solo a lo estrictamente necesario.
Activar el log para esta regla también es útil en ambientes de producción para detectar comportamientos anómalos, aunque debe controlarse el volumen de datos generados.
Comandos de CLI útiles para diagnóstico
pfSense ofrece varios comandos para verificar y diagnosticar reglas de firewall desde su consola:
pfctl -sr: Muestra las reglas activas en el firewall, útil para verificar que la regla está cargada correctamente.pfctl -vvvsr: Muestra las reglas con detalles extendidos y counters, ideal para ver cuántos paquetes y bytes pasan por cada regla.tcpdump -ni: Permite capturar tráfico en tiempo real en una interfaz específica y puerto, para verificar el paso o bloqueo del tráfico definido en la regla.port clog /var/log/filter.log | tail -50: Visualiza las últimas entradas del log del firewall si el log está activado para monitorear la actividad asociada a la regla.
Buenas prácticas de configuración
- Utilizar aliases para agrupar puertos o direcciones y facilitar la gestión y claridad de las reglas.
- Documentar cada regla con descripciones claras y precisas para facilitar auditorías y mantenimientos futuros.
- Habilitar el logging solo en reglas seleccionadas, para evitar sobrecarga y uso excesivo de espacio en disco.
- Revisar periódicamente las reglas y estados para asegurar que cumplen la política de seguridad actual.
- Complementar reglas permisivas con otras restrictivas que limiten acceso desde interfaces externas o recursos sensibles.
- Probar cada cambio con capturas de tráfico o pruebas funcionales para verificar su efecto antes de aplicar en producción.