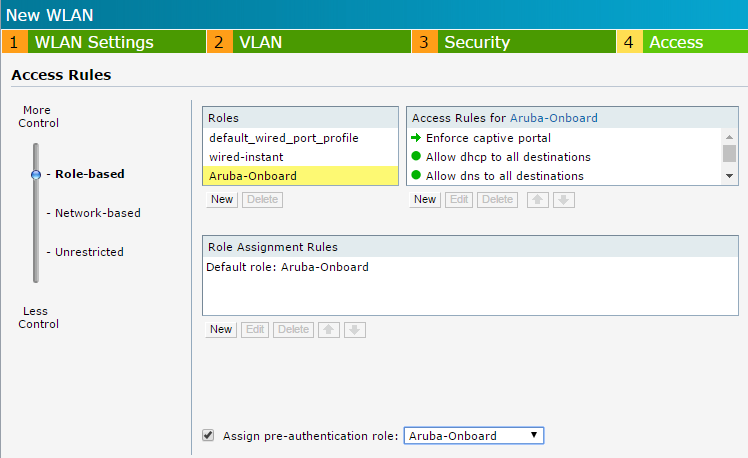
La configuración Role–Based Access Control (RBAC) en Aruba permite gestionar de manera granular los permisos y políticas aplicadas a los usuarios que acceden a la red WLAN. Esta técnica se utiliza para segmentar el acceso según roles predefinidos, mejorando la seguridad y el control del tráfico en redes inalámbricas. En particular, la asignación de un rol pre-autenticación como Aruba-Onboard facilita la implementación de un portal cautivo junto con reglas específicas de tráfico para dispositivos en proceso de onboarding o autenticación.
Campos principales
- Roles: Lista de perfiles o roles definidos en el sistema que determinan conjuntos de permisos. En este caso, roles como default_wired_port_profile, wired-instant y Aruba-Onboard especifican distintos niveles y condiciones de acceso.
- Access Rules for Aruba-Onboard: Conjunto de reglas que se aplican específicamente al rol Aruba-Onboard. Aquí se observa la activación de un portal cautivo para forzar autenticación, y permisos explícitos para que DHCP y DNS funcionen para todos los destinos, asegurando que los dispositivos puedan obtener IP y resolver nombres durante la fase inicial.
- Role Assignment Rules: Regla que define qué rol es asignado por defecto cuando un dispositivo accede a la red. En esta configuración, se asigna automáticamente el rol Aruba-Onboard antes de autenticarse completamente.
- Assign pre-authentication role: Esta casilla activa la aplicación del rol indicado (en este caso, Aruba-Onboard) antes de que el usuario/logueo se autentique, balanceando la seguridad con la funcionalidad vital para onboarding.
Compatibilidad de versiones y modelos
La funcionalidad RBAC y la asignación de roles pre-autenticación es compatible con versiones recientes del firmware ArubaOS, típicamente desde la 7.x en adelante, incluyendo las variantes 8.x y superiores donde se ha mejorado la gestión de roles y políticas inalámbricas.
Se aplica a múltiples familias de productos Aruba, como las series 3000, 5000, y las controladoras Mobility Controllers de la serie 7000, así como en Aruba Instant OS para puertas de enlace y APs autónomos. Sin embargo, la interfaz gráfica puede variar y algunas opciones podrían estar limitadas en modelos de menor capacidad o versiones muy antiguas.
Limitaciones reales incluyen la necesidad de un backend de autenticación compatible (por ejemplo, ClearPass o servidores RADIUS) y la disponibilidad del portal cautivo en ciertos entornos, además de la correcta configuración de servicios DHCP y DNS para evitar interrupciones pre-autenticación.
Escenarios de uso y recomendaciones
Esta configuración es ideal para entornos que requieren onboarding seguro de dispositivos nuevos, como computadoras personales, móviles o IoT, permitiendo controlar el acceso antes de la autenticación definitiva. El uso del rol Aruba-Onboard con portal cautivo protege la red al restringir el acceso y obligar a una validación previa.
Es importante asegurar que los permisos de tráfico para DHCP y DNS estén explícitamente permitidos para evitar que dispositivos queden sin conexión o incapaces de completar el proceso inicial. Un error típico es no permitir estos servicios, lo que bloquea el onboarding.
Riesgos potenciales incluyen la mala configuración del portal cautivo o asignación incorrecta de roles, lo cual puede generar accesos no deseados o bloqueos indebidos. Además, la dependencia de servicios externos para autenticación debe considerarse y garantizar alta disponibilidad para evitar interrupciones.
Comandos de CLI útiles para diagnóstico
show user-table: Muestra los usuarios conectados y sus roles asignados, ideal para verificar que el rol Aruba-Onboard esté activo pre-autenticación.show role: Permite listar y revisar las características y reglas asociadas a cada rol configurado.show captive-portal status: Verifica el estado y la configuración del portal cautivo activo.show log security: Consulta registros relacionados con eventos de autenticación y reglas aplicadas, útil para detectar bloqueos o errores de asignación.debug user-authentication: Proporciona información detallada sobre el proceso de autenticación y asignación de roles.
Buenas prácticas de configuración
- Definir roles de acceso con políticas claras y documentadas, evitando permisos excesivos en etapas pre-autenticación.
- Permitir explícitamente servicios esenciales como DHCP y DNS para garantizar que los dispositivos puedan completar el proceso de onboarding sin inconvenientes.
- Implementar pruebas de acceso con distintos perfiles para validar que las reglas aplican correctamente antes de desplegar en producción.
- Monitorear constantemente logs y estados de roles para detectar anomalías tempranas o accesos indebidos.
- Integrar la configuración con soluciones Aruba ClearPass para robustecer la autenticación y gestión de usuarios basada en roles.
- Actualizar regularmente el firmware para contar con las últimas mejoras de seguridad y funcionalidades RBAC.