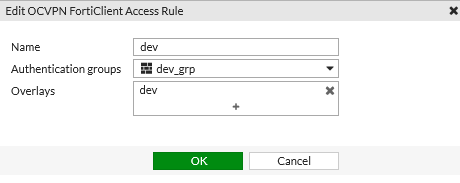
La configuración analizada corresponde a una regla de acceso dentro del módulo de FortiClient en un FortiGate, diseñada para controlar y filtrar el acceso de los clientes remotos a la red corporativa. Este tipo de configuración es vital para proteger la red frente a accesos no autorizados, al enlazar reglas específicas con grupos de autenticación que permiten verificar la identidad del usuario o dispositivo antes de otorgar el acceso.
Campos principales
Esta configuración presenta tres campos esenciales:
- Name: Define un identificador único para la regla de acceso. En este caso, ‘dev’ es el nombre asignado. Sirve para administrar y referenciar fácilmente la regla dentro del sistema.
- Authentication groups: Aquí se selecciona el grupo de usuarios o dispositivos cuya autenticación será obligatoria para que la regla aplique. El grupo ‘dev_grp’ indica que solo los miembros de este grupo tendrán permitido el acceso según esta política, lo que posibilita control granular por perfiles o departamentos.
- Overlays: Representa opciones adicionales o capas superpuestas que complementan la regla base. En este ejemplo, ‘dev’ también está seleccionado como overlay, posiblemente definiendo parámetros adicionales de control o segmentación dentro de la regla principal. Activar o modificar overlays puede aumentar la precisión y seguridad de la política.
Compatibilidad de versiones y modelos
La funcionalidad para configurar reglas de acceso FortiClient con grupos de autenticación se encuentra disponible a partir de FortiOS 6.0, con mejoras y nuevas opciones en versiones posteriores como 7.4.x,7.6.x, 7.0 y 7.2. Su implementación dependerá de las capacidades del scheduler y el módulo de administración de usuarios y grupos.
Generalmente, esta configuración es compatible con FortiGate de gama media y alta, ampliamente utilizados en entornos empresariales y de sucursales que requieren una gestión robusta de seguridad y acceso remoto. En modelos de menor capacidad o más antiguos, esta funcionalidad puede estar restringida o simplificada, especialmente en la gestión avanzada de overlays o integración con FortiClient.
También es común encontrar diferencias en la interfaz gráfica y en los nombres de campos entre versiones, por lo que se recomienda consultar la documentación oficial por versión antes de realizar configuraciones o migraciones.
Escenarios de uso y recomendaciones
Esta configuración es especialmente útil en escenarios donde se requiere un control estricto de acceso remoto, segmentando según grupos de usuarios o equipos. Por ejemplo, limitar el acceso solo a desarrolladores o personal técnico (grupo ‘dev_grp’) evita que usuarios no autorizados puedan acceder a entornos sensibles.
Un mal uso o configuración errónea, como asociar un grupo incorrecto o no actualizar grupos de usuarios, puede resultar en bloqueos innecesarios o, peor aún, acceso sin los filtros adecuados. Es fundamental validar que los grupos y overlays correspondan a la estructura real de usuarios y aplicaciones en uso.
Fortinet recomienda implementar autenticación multifactor junto con estas reglas, así como monitorizar periódicamente los logs de acceso para detectar anomalías o intentos no autorizados.
Comandos de CLI útiles para diagnóstico
config user group: Permite revisar y administrar los grupos de usuarios configurados, verificar miembros y atributos.diagnose debug authd enable: Activa la depuración del proceso de autenticación, útil para entender problemas de acceso relacionados con la regla.show firewall access-rule: Muestra las reglas de acceso configuradas, permitiendo validar que la regla ‘dev’ esté correctamente aplicada y con los parámetros adecuados.execute log filter category 1yexecute log display: Combinados para filtrar y mostrar eventos de autenticación y acceso en los logs del FortiGate.
Buenas prácticas de configuración
- Nombrar las reglas y grupos con convenciones claras y estandarizadas para facilitar mantenimiento y auditorías.
- Asignar grupos de autenticación que reflejen la estructura real de usuarios y roles para evitar accesos indebidos.
- Usar overlays de forma estratégica para añadir capas de control sin sobrecargar o complicar la política.
- Actualizar y revisar periódicamente los grupos y reglas para adaptarse a cambios organizacionales y de seguridad.
- Probar las reglas en entornos controlados antes de implementarlas en producción para evitar cortes de acceso inesperados.
- Utilizar autenticación multifactor ligada a estos grupos para robustecer la seguridad.
- Monitorear logs y alertas relacionadas con las reglas para detectar y responder rápidamente a incidentes de seguridad.