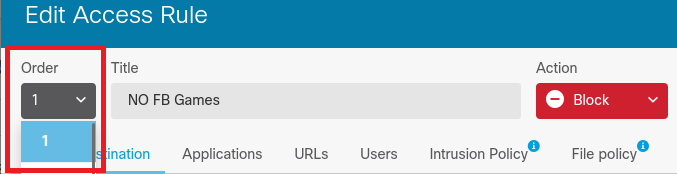
En entornos de seguridad de red modernos, el control granular del tráfico es fundamental para proteger activos críticos y mantener la productividad. Cisco Firepower 10 ofrece un conjunto robusto de opciones para definir reglas de acceso que permiten bloquear o permitir tráfico basado en múltiples criterios. Esta configuración es especialmente útil para impedir el acceso a aplicaciones específicas, como juegos en redes corporativas, evitando distracciones o riesgos de seguridad.
Campos principales
La regla de acceso típica en Cisco Firepower 10 se compone de múltiples campos que determinan su función y alcance:
- Order (Orden): Determina la prioridad de la regla dentro de la lista; las reglas con orden más bajo se evalúan primero. Esto es crucial porque el primer match aplicado determina la acción sobre el tráfico.
- Title (Título): Identificador descriptivo que facilita la gestión y documentación de la regla, como «NO FB Games» para bloquear juegos de Facebook.
- Action (Acción): Acciones típicas son Allow (permitir), Block (bloquear) o Trust, que definen cómo se maneja el tráfico que cumple con los criterios de la regla.
- Applications (Aplicaciones): Permite especificar aplicaciones o grupos de aplicaciones para las cuales aplicar la acción. Es clave para controlar aplicaciones específicas sin afectar tráfico general.
- URLs: Permite controlar acceso basado en URLs o categorías URL, muy útil para filtrar contenido web o aplicaciones web.
- Users (Usuarios): Integración con identidad para aplicar políticas en función del usuario o grupo de usuarios.
- Intrusion Policy (Política de intrusión): Define qué análisis IPS se aplican al tráfico que coincide con esta regla.
- File Policy (Política de archivos): Para inspección y control de archivos transferidos, importante en entornos con riesgo de malware.
Compatibilidad de versiones y modelos
La configuración de reglas de acceso basada en aplicaciones y usuarios es una característica disponible en las plataformas Cisco Firepower desde versiones 7.4.x,7.6.x en adelante, incluyendo las últimas iteraciones del Firepower Threat Defense (FTD). Esta funcionalidad es soportada en la mayoría de las series Firepower 4100, 9300 y la serie Firepower 1000, incluyendo el dispositivo Firepower 1010, muy común en redes pequeñas y medianas.
Aunque la interfaz gráfica Firepower Management Center (FMC) facilita la implementación, también se puede gestionar desde la CLI con comandos específicos para inspección y reglas. Limitaciones pueden presentarse en modelos muy antiguos o en versiones anteriores a la 7.4.x,7.6.x, donde el reconocimiento de aplicaciones y usuarios era menos granular o no se soportaba la integración de políticas de archivos.
Escenarios de uso y recomendaciones
El bloqueo de juegos sociales o aplicaciones no productivas es un caso habitual para esta configuración. En redes corporativas, esta política evita distracciones y reduce el riesgo de exfiltración de datos o inserción de malware a través de aplicaciones poco controladas. Además, se recomienda complementar con políticas URL para filtrar contenido no deseado.
Otro escenario es la restricción de aplicaciones críticas solo a usuarios autorizados, minimizando la superficie de ataque y asegurando cumplimiento normativo. Sin embargo, aplicar reglas muy restrictivas sin pruebas puede generar interrupciones inesperadas del servicio, por lo que siempre es recomendable realizar análisis de tráfico y pruebas piloto.
Comandos de CLI útiles para diagnóstico
show access-list: Muestra las listas de acceso configuradas en el dispositivo.show running-config access-policy: Muestra la configuración actual de las políticas de acceso.show application status: Permite verificar el estado y reconocimiento de aplicaciones activas.show intrusion policy: Visualiza las políticas de detección y prevención de intrusiones asignadas.show file policy: Muestra las políticas aplicadas para el análisis de archivos.packet-tracer input inside tcp 192.168.1.10 12345 173.252.120.68 80 detailed: Permite simular un esquema de acceso para depurar reglas y acciones aplicadas a un tráfico específico.
Buenas prácticas de configuración
- Ordenar las reglas cuidadosamente para evitar que reglas permisivas anulen bloqueos necesarios.
- Nombrar reglas con títulos descriptivos para facilitar su administración y auditoría.
- Utilizar el bloqueo en modo «block with reset» si se desea interrumpir sesiones activas inmediatamente.
- Implementar políticas combinadas con listas de aplicaciones, usuarios y URLs para un control más granular y efectivo.
- Monitorear y revisar regularmente los logs para ajustar reglas y detectar falsos positivos o tráfico no deseado.
- Usar entornos de prueba para validar nuevas reglas antes de su aplicación en producción.
- Actualizar versiones y firmas periódicamente para garantizar la detección de aplicaciones y amenazas emergentes.