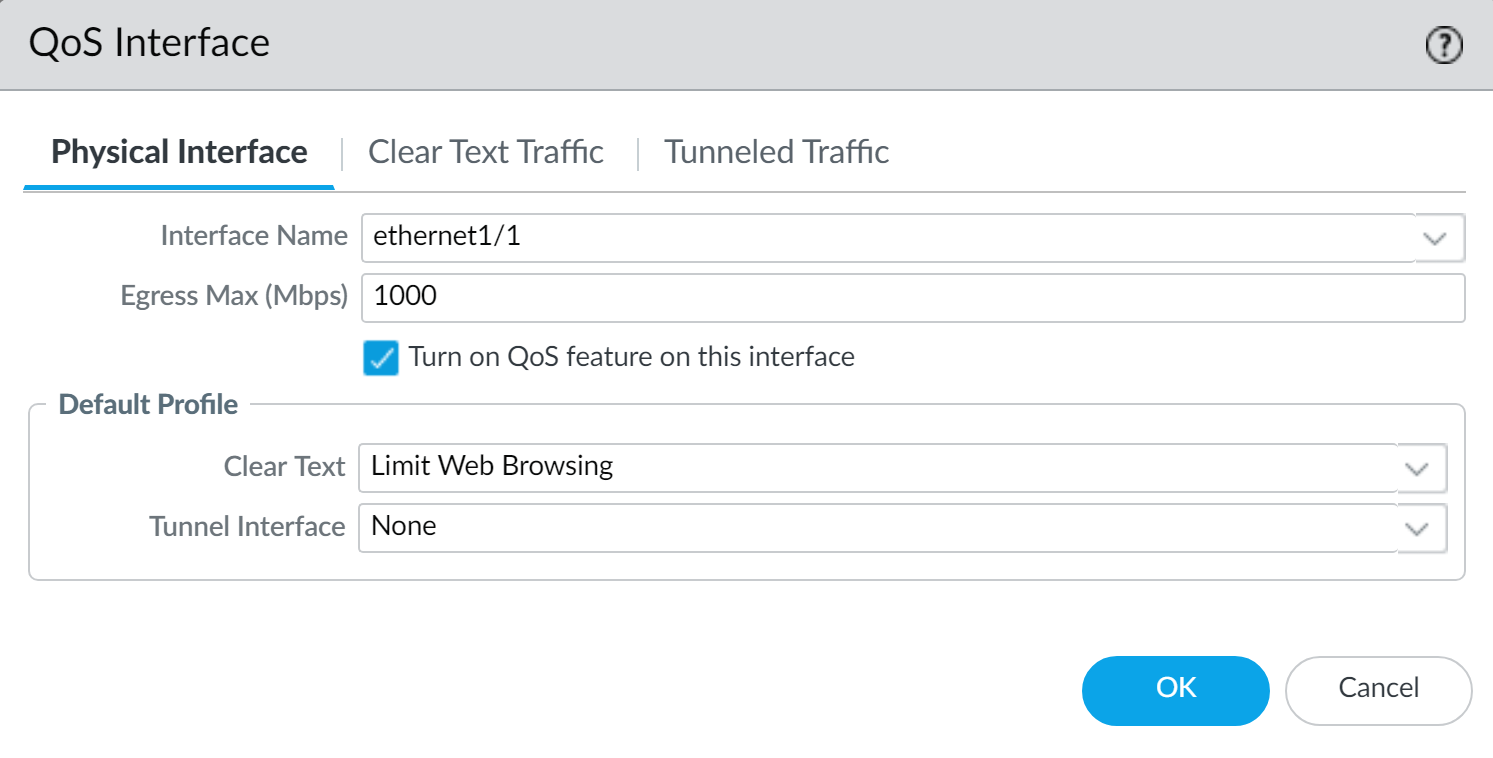
La configuración de QoS (Quality of Service) en dispositivos Palo Alto Networks permite gestionar el ancho de banda y priorizar el tráfico en interfaces físicas, garantizando un rendimiento adecuado para aplicaciones críticas y evitando congestión en la red. En este contexto específico, configuramos QoS en la interfaz física ethernet1/1 con un límite máximo de salida de 1000 Mbps, activando el perfil «Limit Web Browsing» para controlar el tráfico web. Esta funcionalidad es fundamental para redes corporativas donde se requiere controlar el uso del ancho de banda y mejorar la experiencia de usuario mediante políticas definidas.
Campos principales
- Interface Name: Identifica la interfaz física del firewall donde se aplicará la política de QoS. En este caso es ethernet1/1, la cual debe estar correctamente configurada y activa.
- Egress Max (Mbps): Define el límite máximo de ancho de banda para el tráfico de salida en la interfaz física, que en este ejemplo se establece en 1000 Mbps (1 Gbps). Este valor restringe efectivamente el consumo máximo y ayuda a evitar saturación.
- Turn on QoS feature on this interface: Opción que habilita la funcionalidad de QoS en la interfaz seleccionada, necesaria para que cualquier perfil o política definida sea aplicada correctamente.
- Default Profile: Permite asociar un perfil de QoS predeterminado para el tráfico identificado como Clear Text o Tunneled Traffic.
- Clear Text: Aquí se asigna el perfil «Limit Web Browsing», que probablemente contiene reglas para limitar o priorizar el tráfico web.
- Tunnel Interface: Si existiera tráfico encapsulado (como VPNs), se puede asignar otro perfil; en este caso está en «None», sin perfil asignado para tráfico tunelizado.
Compatibilidad de versiones y modelos
La funcionalidad de QoS detallada se encuentra disponible en los firewalls de Palo Alto Networks a partir de versiones PAN-OS 8.0 en adelante, donde se mejoró la gestión granular del tráfico por interfaz física. Específicamente, modelos como la serie PA-3000, PA-5000 y PA-7000 soportan QoS con características avanzadas, además de los modelos de la serie PA-900 y algunos PA-800 que cuentan con capacidades hardware adecuadas para procesar QoS sin degradación de rendimiento.
Por lo general, el modelo PA-960 es compatible con estas configuraciones, ofreciendo una buena capacidad para controlar tráfico hasta 10 Gbps con QoS activado, siempre considerando las licencias y la carga de trabajo del firewall. Versiones anteriores a PAN-OS 8.0 no soportan perfiles de QoS avanzados por interfaz, mientras que versiones más recientes mejoran la visibilidad y agregan funcionalidades como shaping y priorización dinámica.
Una consideración importante es que en modelos con interfaces físicas de mayor velocidad (10G, 40G), el ajuste de QoS debe hacerse con perfiles compatibles con el hardware para evitar cuellos de botella.
Escenarios de uso y recomendaciones
El control de QoS en interfaces físicas resulta especialmente útil en entornos donde se desea limitar el impacto del tráfico no crítico (por ejemplo, navegación web) para priorizar aplicaciones empresariales, VoIP o servicios críticos. El uso de un perfil que limita el tráfico web en la interfaz ethernet1/1 ayuda a mantener la calidad de la red y evitar congestión causada por usuarios o máquinas que consumen mucho ancho de banda por navegación.
También es esencial en redes con enlaces de uplink o WAN con ancho de banda limitado, pues el QoS garantiza que aplicaciones críticas cuenten con la prioridad necesaria para funcionar correctamente. Sin embargo, si se configuran límites excesivamente estrictos sin análisis previo del tráfico, se pueden causar problemas de rendimiento o degradación en la experiencia de usuario.
Se recomienda aplicar QoS cuando se tenga control total sobre el perfil asociado y se haya monitoreado el tráfico para establecer parámetros adecuados, así como evaluar el impacto de tráfico tunelizado si aplica, para asignar perfiles específicos que no afecten el rendimiento global.
Comandos de CLI útiles para diagnóstico
show qos interface ethernet1/1: Permite visualizar el estado actual de la configuración de QoS en la interfaz específica, incluyendo perfiles aplicados y estadísticas de tráfico.show qos statistics interface ethernet1/1: Muestra estadísticas de los paquetes gestionados por QoS, permitiendo identificar si hay limitaciones o drops.show running qos: Despliega la configuración completa de QoS aplicada en el dispositivo para revisión y análisis.debug qos all: Activa el modo debug para diagnosticar problemas relacionados con QoS; debe utilizarse con precaución en entornos productivos.show system resources: Útil para verificar si la habilitación del QoS está impactando en los recursos del firewall.
Buenas prácticas de configuración
- Realizar un análisis y medición previa del tráfico para definir límites adecuados en el campo Egress Max, evitando restricciones innecesarias.
- Asignar perfiles QoS específicos y testeados para cada tipo de tráfico (Clear Text y Tunneled) según las necesidades, evitando perfiles generales demasiado restrictivos.
- Habilitar QoS solo en interfaces donde sea necesario para minimizar procesamiento adicional y evitar impactos en el throughput general.
- Mantener actualizado el firmware PAN-OS para aprovechar mejoras en QoS y correcciones de bugs relacionadas.
- Monitorizar periódicamente el comportamiento con comandos CLI y logs, ajustando configuraciones en función del rendimiento observado.
- Documentar las configuraciones aplicadas y sus razones técnicas para facilitar futuras auditorías o cambios de red.